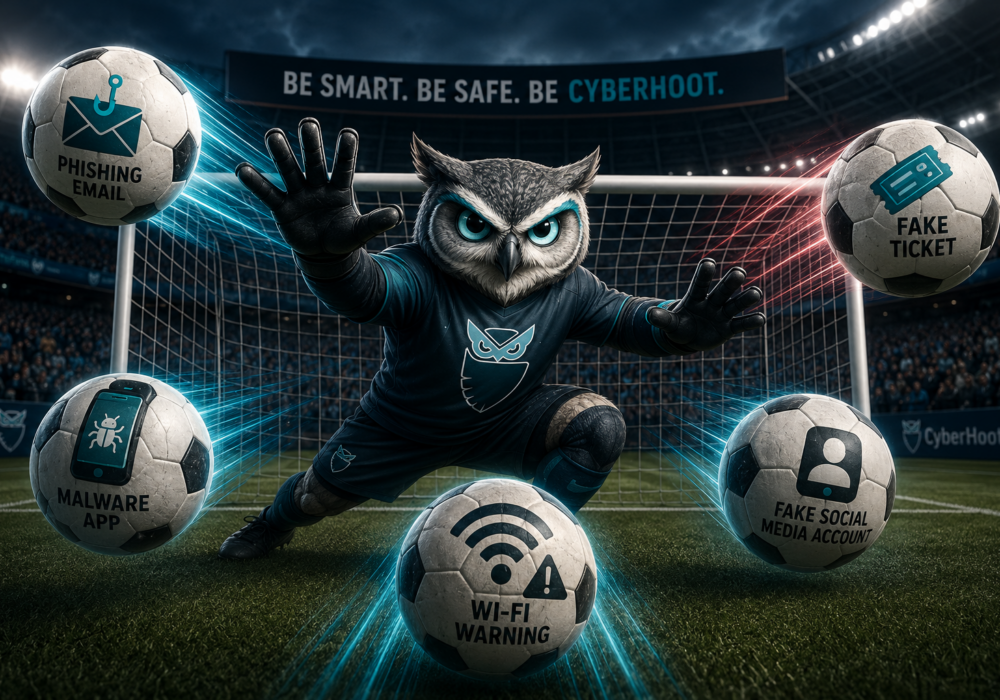
FIFA-VM i 2026 startet 11. juni i USA, Canada og Mexico. Seks millioner fans forventes å delta, og millioner flere vil lete på nettet etter billetter, strømminger og drakter. Svindlere forberedte seg også på dette øyeblikket. FBI og flere forskerteam rapporterer om tusenvis av falske FIFA-nettsteder, ondsinnede strømmeapper og stjålne innlogginger som allerede er i omløp. Den gode nyheten er enkel. Noen få enkle vaner beskytter deg mot nesten alt, og ingen av dem koster en krone.
Forskere ved Group-IB sporet mer enn 4,300 falske FIFA-domener registrert siden august 2025. En kriminell gruppe, med kallenavnet GHOST STADIUM, driver over 300 klonede kopier av det offisielle FIFA-nettstedet. Forfalskningene kopierer den virkelige innloggingssiden og laster til og med bilder direkte fra FIFAs egne servere, noe som gjør dem vanskelige å få øye på. Når du har skrevet inn passordet ditt, tilbakestiller de kriminelle det, låser deg ute og videreselger eventuelle billetter knyttet til kontoen din.
Forsvaret ditt koster ingenting. Skriv inn fifa.com i nettleseren din selv i stedet for å klikke på lenker i annonser, søkeresultater eller sosiale innlegg. Slå på flerfaktorautentisering for FIFA-kontoen din, slik at et stjålet passord alene ikke fører en tyv noen vei.
Forskere ved ThreatFabric og Kaspersky fant ondsinnede strømmeapper som spredte Android- malwarefamilier kalt Massiv og Perseus . Disse appene ligger utenfor de offisielle appbutikkene, så å installere en av dem innebærer å klikke forbi flere advarsler fra din egen telefon. Etter installasjonen ber den skadelige programvaren om tilgangstillatelser, registrerer deretter skrivingen din, plasserer falske påloggingsskjermer over de virkelige bankappene dine og avlytter engangssikkerhetskodene dine.
Bitdefender fant mer enn 55 fotballreklamekampanjer på Facebook og Instagram som promoterte forfalskede drakter og falske samleklistremerker. Fortinet telte over 1,700 forfalskede FIFA-kontoer på sosiale medier, pluss en falsk ansettelsesordning som sendte jobbsøkere til en lignende Google-innloggingsside. Før du kjøper eller søker, sjekk kontoen bak tilbudet. Ekte merkevarer lenker tilbake til offisielle nettsteder, legger ut konsekvente innlegg over tid og godtar vanlige betalingsmetoder. En to-minutters sjekk sparer deg for en forfalsket drakt og et stjålet passord.
Kaspersky testet trådløse nettverk i tre meksikanske vertsbyer og fant omtrent ett av ti uten passord i det hele tatt. Åpne nettverk gjør det enkelt for kriminelle å sette opp kopierte hotspots og lese trafikken din. Bruk mobildataen din til banktjenester og e-post når du reiser. Spar det offentlige Wi-Fi-nettverket til å sjekke poengsummer og skryte i gruppechatten.
Hvis dine ansatte elsker fotball, er VM-lenker på vei til innboksene og telefonene deres akkurat nå. Stjålne pålogginger fra denne kampanjen dukker allerede opp i kriminelle datadumper, samlet inn av passordstjelende skadevare med navn som Vidar , LummaC2 og RedLine . Du trenger ikke et bedriftsbudsjett for å svare. Legg til en kort påminnelse til ditt neste teammøte: kjøp billetter kun på fifa.com, hopp over sidelastede strømmeapper (kun Android), og rapporter merkelige e-poster uten frykt for å bli klandret. Gratis varslingstjenester for sikkerhetsbrudd lar deg sjekke om bedriftspålogginger har dukket opp i stjålne data. Små, billige tiltak som disse stopper det meste av det disse kriminelle prøver seg på.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les mer
Forfatter: Craig Taylor Jeg kan ikke besøke en kafé, spille en runde golf, ha en hyggelig samtale med...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.