Måned for bevissthet om nettsikkerhet – Passordstyrke trenger lengde

17. oktober 2022 | Blogg Måned for bevissthet om nettsikkerhet – Passordstyrke trenger lengde


passord styrke

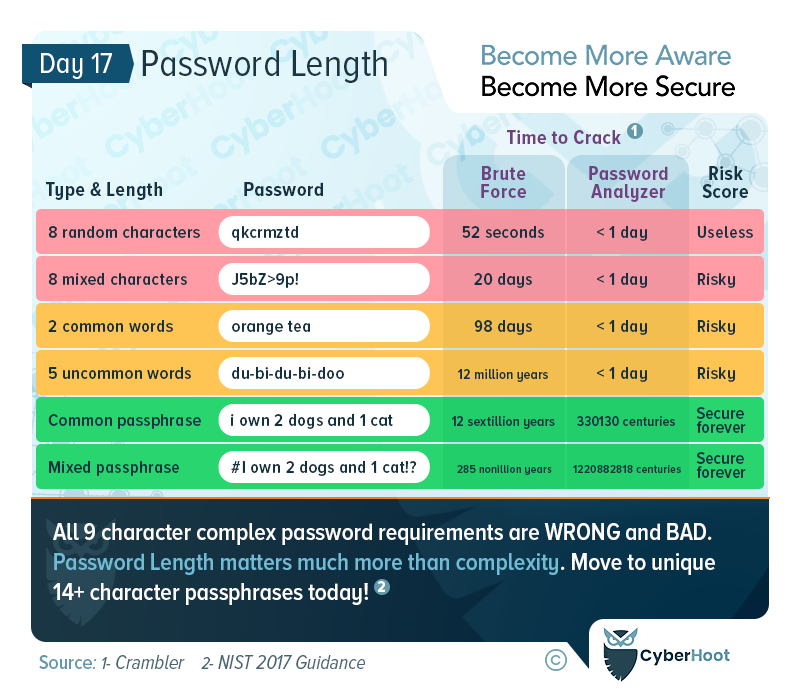
Lag sterke passord ved å bruke lengde, ikke kompleksitet

Helt tilbake i 2003 publiserte NIST noen dårlige råd om passord. Det var faktisk så dårlig at de i 2017 trakk tilbake sine tidligere råd og oppdaterte passordanbefalingene sine. Borte var de komplekse passordene på 8 tegn som må endres hver 90. dag. I stedet kom lengre passord (14+) tegn lange, som var enkle og ikke utløpende.

Teorien, denne gangen støttet av empiriske bevis, var at ved å favorisere mennesker med noe minneverdig, ville de ikke skrive det ned OG de ville fortsatt ha et passord som var for sterkt til å kunne brukes med en datamaskin eller et menneske som gjettet på det. Hvis du bruker et nettsted i dag og det insisterer på et komplekst passord som bare er 8 tegn langt og utløper ofte, har du å gjøre med et dinosaur av cybersikkerhetsselskaper. Hopp over nettstedet og finn et som gjenspeiler gjeldende beste praksis med over 20 år gammelt tullpraksis.

I tillegg til å ta i bruk lange og sterke passord, bør alle bedrifter der ute (SMB og MSP) ta i bruk følgende beste praksis.

Beste praksis for CyberHoot:
  1. Lær opp dine ansatte i de vanlige angrepene som finnes der ute. Fra svake passord og passord ledere, til viktigheten av multifaktorautentisering og hvordan oppdage phishing-angrepBevissthet er nøkkelen til å forsvare virksomheten din.
  2. Styr dine ansatte med retningslinjer for nettsikkerhet inkludert akseptabel bruk, passord, informasjonshåndtering og en skriftlig informasjonssikkerhetspolicy.
  3. Etabler beste praksis for cybersikkerhet, for eksempel en prosess for håndtering av sårbarhetsvarsler (VAMP) og en prosess for håndtering av cybersikkerhetshendelser (CIMP) for å veilede og kreve handling i en nødsituasjon. Gå deretter videre til onboarding- og offboarding-prosesser, SaaS-administrasjonsprosesser og tredjeparts risikostyring.
  4. Etablere sterke tekniske beskyttelser, inkludert: a brannmur, antivirus, anti-malware, spam, flerfaktorautentisering på alle kritiske kontoer, Aktiver full disk kryptering, håndter nøklene nøye, og viktigst av alt, ta i bruk, gi opplæring i og krev at alle ansatte bruker en Password Manager.
  5. Test ansatte i hvordan de kan oppdage og unngå phishing-angrep. CyberHoot har lansert en disruptiv metode for phishing-testing som fyller hull i de ansattes kunnskap uten å straffe dem for å mislykkes. I stedet belønner vi dem for suksess. Mer informasjon er tilgjengelig. her..
  6. Sikkerhetskopier dataene dine ved å følge våre 3-2-1 Sikkerhetskopieringsmetodikk for å sikre at du kan gjenopprette virksomheten din etter en cybersikkerhetshendelse.
  7. I den moderne hjemmekontor-æraen, sørg for at du administrerer personlige enheter som kobler seg til nettverket ditt ved å validere sikkerheten deres (lapp, antivirusprogram, DNS-beskyttelse) eller forby bruken av dem fullstendig.
  8. Hvis du ikke har hatt en risikovurdering av en tredjepart de siste to årene, bør du ha en nå. Å etablere et rammeverk for risikostyring i organisasjonen din er avgjørende for å håndtere de mest alvorlige risikoene dine med begrenset tid og penger.
  9. Kjøp Cyberforsikring for å beskytte deg i en katastrofal situasjon med ulykker. Cyberforsikring er ikke annerledes enn bil-, brann-, flom- eller livsforsikring. Den er der når du trenger den som mest.

CyberHoot mener at mange små og mellomstore bedrifter og MSP-er kan forbedre forsvaret og sjansene for å ikke bli et nytt offer for et cyberangrep betraktelig hvis de følger rådene ovenfor.

Vi håper du liker måneden for bevissthet om nettsikkerhet (CAM). Besøk eller abonner på CyberHoots Facebook- , LinkedIn- eller Twitter- sider for å få daglige oppdateringer gjennom måneden.

Ytterligere video om lesing og passordopplæring:

NISTs nye passordregler – hva du trenger å vite: Sophos Naked Security Analysis

https://youtu.be/FZW24W-Wsws

Sikre bedriften din med CyberHoot i dag!!!


Registrer deg nå

Siste blogger

Hold deg skarp med det siste sikkerhetsinnsikt

Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...

Les mer

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...

Les mer

OAuth-samtykke-phishing: Beskytt tillatelsene dine, ikke bare passordet ditt

OAuth-samtykke-phishing: Beskytt tillatelsene dine, ikke bare passordet ditt

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...

Les mer

