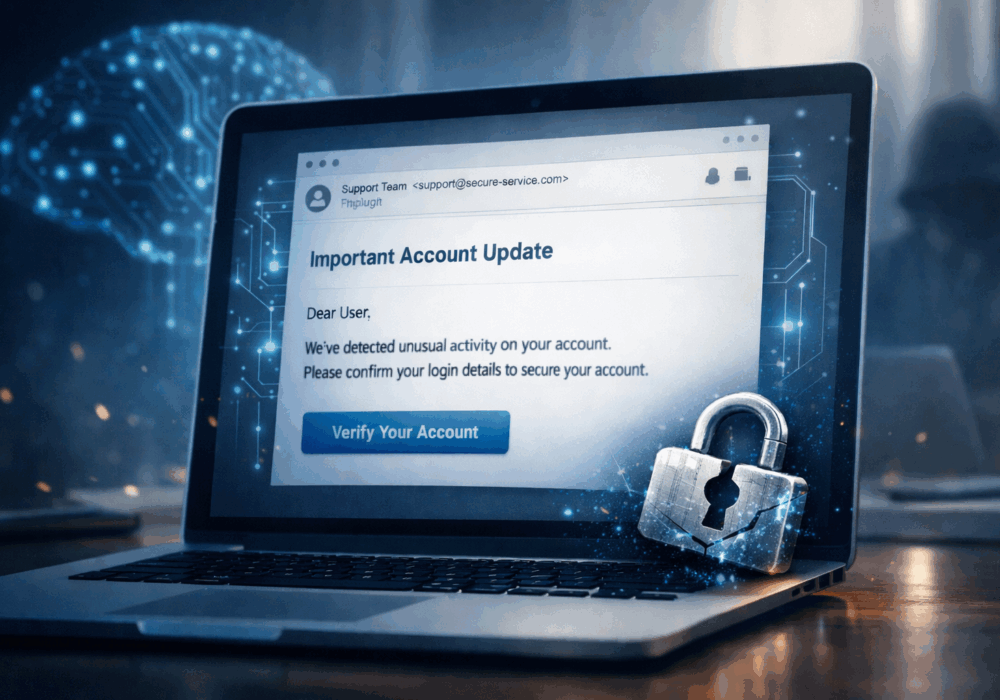
Phishing-e-poster pleide å være lette å få øye på. Dårlig grammatikk. Rare lenker. Åpenbare svindelforsøk.
De dagene er over.
Ifølge The Hacker News gjør en ny generasjon av AI-drevne phishing-sett angrep smartere, raskere og mye vanskeligere å motstå. Disse verktøyene automatiserer phishing-kampanjer som en gang krevde svært dyktige angripere flere uker å planlegge og utføre. Disse hackerne måtte mestre kunsten å bedrage og manipulere. Slik er det ikke lenger.
I dag kan hvem som helst kjøpe et phishing- sett på et mørkt nettforum og starte en polert og overbevisende phishing-kampanje på få minutter. Det er nesten like enkelt som å besøke Amazon, kjøpe en lydbok og lytte øyeblikk senere. Barrieren for å komme inn har kollapset. Trusselen har mangedoblet seg. Og når sikkerhetsbrudd lykkes, er skaden langt mer alvorlig og utnyttende.
Ingen bedrifter er trygge, ikke små selskaper, ikke foretak, ikke noen i mellom.
Moderne phishing-sett er ikke lenger enkle falske innloggingssider. De er sofistikerte angrepsplattformer med full stabel.
Her er hva som gjør dem farlige.
E-postfiltre er fortsatt viktige, men de er ikke nok. Disse settene er utviklet for å omgå:
Angripere optimaliserer phishing på samme måte som bedrifter optimaliserer markedsføringstrakter: flere klikk, bedre konverteringsrater, mindre støy.
Hvis ditt eneste forsvar er «ikke klikk», satser du mot menneskets natur. Svaret er ikke frykt, det er å bygge opp ansatte som tenker kritisk, verifiserer instinktivt og rapporterer trygt når noe føles rart.
Det finnes ingen mirakelkur, men det finnes smartere grep.
AI oppfant ikke phishing. Den skalerte det.
Disse nye phishing-settene reduserer ferdighetene som kreves av angripere, samtidig som de øker vanskeligheten for forsvarere. Dette gapet blir større med utbredt bruk av AI. Målet er ikke å stoppe hvert klikk, men å bygge opp ansatte som tenker før de klikker, bekrefter når de er usikre, og rapporterer når noe føles galt. Forebygging gjennom bevissthet, ikke perfeksjon gjennom frykt.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.