Kunder fra over 300 restauranter har opplevd at betalingskortopplysninger ble stjålet i nettskimmingkampanjer rettet mot tre nettbaserte bestillingsplattformer. Nettskimmere, eller Magecart- skadevare , er vanligvis JavaScript- kode som samler inn kredittkortdata når nettkunder skriver dem inn på kassesiden.
Hackingen ble oppdaget av Recorded Futures trusseldeteksjonsverktøy, som identifiserte to Magecart-kampanjer som injiserte ondsinnet kode i nettbestillingsportalene MenuDrive , Harbortouch og InTouchPOS . Som et resultat ble 50 000 betalingskort stjålet og tilbudt for salg på ulike markedsplasser på det mørke nettet.
På disse plattformene ble webskimmeren injisert i restaurantens nettsider og det tildelte underdomenet på den nettbaserte betalingstjenestens plattform.
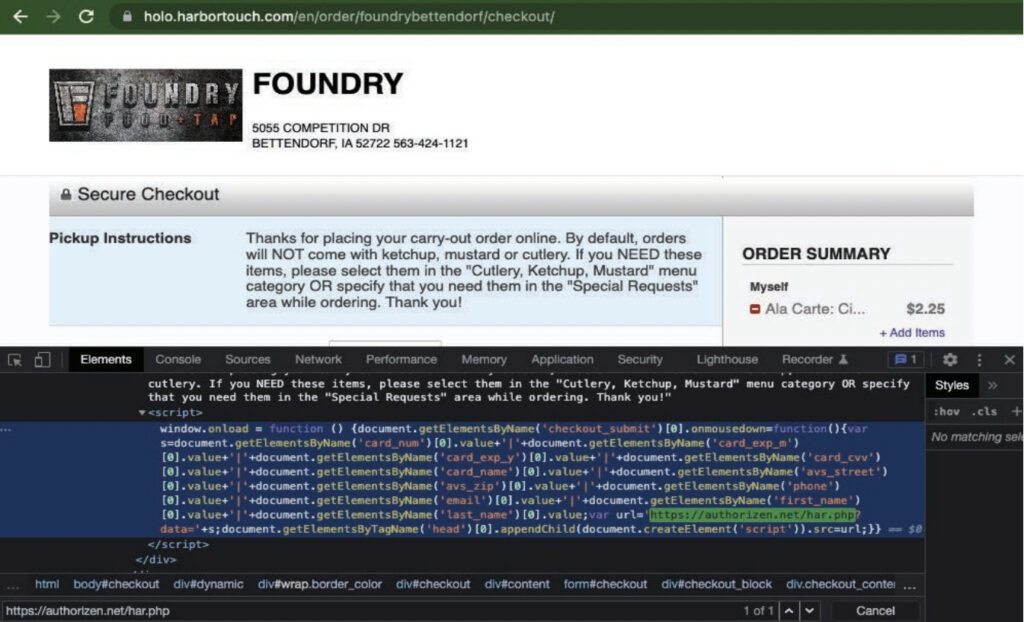
Skadevaren som ble distribuert for MenuDrive brukte to skript, ett for å stjele betalingskortdataene og et annet for å samle inn kortinnehaverens navn, e-postadresse og telefonnummer. Dette ble gjort ved å knytte den til «onmousedown»-hendelsen og «respondere på klikk på flere knapper under kontoopprettelsen og betalingsprosessen».
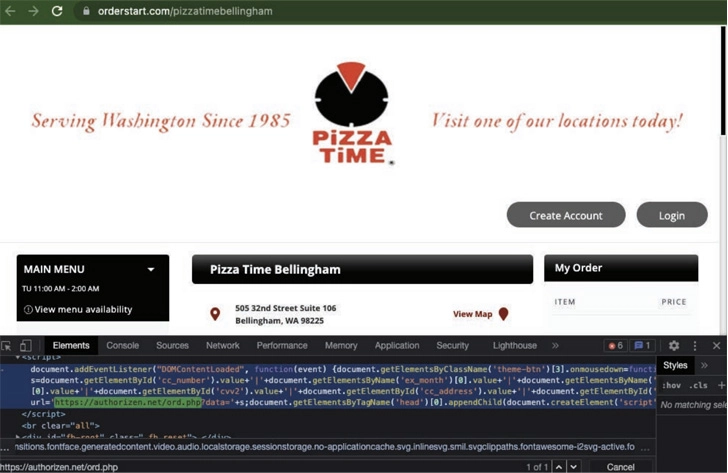
På Harbortouch brukte den injiserte skimmeren et enkelt skript til å stjele all personlig identifiserbar informasjon (PII) og betalingskortdata.
Kampanjen rettet mot InTouchPOS startet 12. november 2021, men de fleste skimmer-injeksjonene på nettsider skjedde mye senere, i januar 2022.
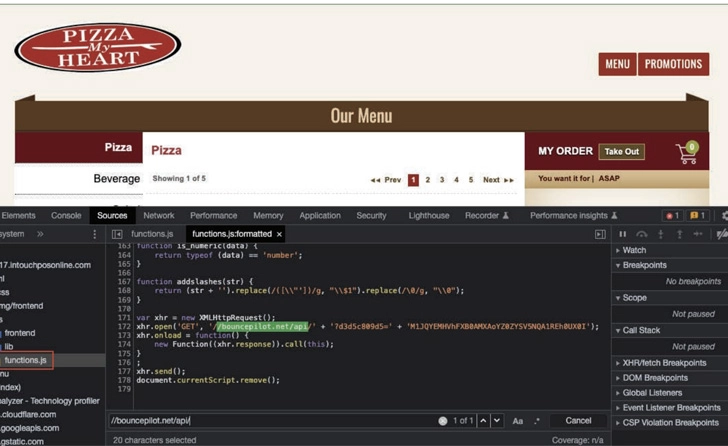
Skimmeren og artefaktene som kjennetegner den (variabel navngiving, struktur, obfuskasjon og krypteringsordninger) knytter den til eldre og fortsatt pågående kampanjer, sier Recorded Future i en rapport . I dette tilfellet stjeler ikke skimmeren detaljene fra nettstedet, men legger i stedet et falskt betalingsskjema over gyldige mål som er klare for betaling ved hjelp av et kredittkort.
Dessverre pågår disse angrepene fortsatt, og antallet restaurantkunder som blir berørt vil sannsynligvis øke. Det er ikke en enkel løsning for disse selskapene, men det er absolutt noe de jobber med for øyeblikket.
Hvis du er en restaurant som bruker et av disse systemene, anbefales det å umiddelbart prøve å finne et alternativ for å redusere sjansen for at bedriften din blir offer for dette angrepet. Inntil de oppdaterer og fikser systemene sine, er de fortsatt sårbare for ondsinnede aktører. Frem til det tidspunktet er dette tiltakene bedriften din kan iverksette for å redusere sannsynligheten for å bli offer for en hackingkampanje.
Når du velger en ny leverandør for POS-betalingssystemet ditt, må du sørge for at de gjennomfører følgende sikkerhetstiltak:
Følgende anbefalinger vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte daglig. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Hver av disse anbefalingene, med unntak av cyberforsikring, er innebygd i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på aktuelle oppdateringer om cybersikkerhet.
kilder:
Ytterligere lesninger:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.