Som en Managed Service Provider (MSP) vet du at kundene dine mener alvor med å forsvare seg mot cyberangrep. Det er en del av grunnen til at de ansatte deg. Datainnbrudd er altfor vanlige i disse dager, og koster små og mellomstore bedrifter (SMB-er) i gjennomsnitt 108 000 dollar i 2021 , mens bedrifter kan betale opptil flere millioner dollar. Faktisk var 99 % av sikkerhetsfagfolk som opplevde et brudd i organisasjonen sin i løpet av de siste to årene, enige om at det kunne vært forhindret med de riktige tiltakene på plass. Og som det vanligste svaret sa 71 % at bedre sikkerhetsbevissthetsopplæring for brukere ville ha bidratt til å minimere eller forhindre disse bruddene . For øyeblikket tilbyr bare 60 % av MSP- er det som en del av sitt tilbud om administrerte tjenester.
Kort sagt består sikkerhetsbevissthetsopplæring av opplæringsmateriell og simuleringer som er rettet mot å lære brukere om beste sikkerhetspraksis, trusler de kan møte, og hvordan de kan holde både seg selv og organisasjonene sine trygge på nettet. SAT gjøres primært gjennom nettbaserte «leksjoner», som kan inkludere små videoer, spørrekonkurranser, interaktive spill og mer, samt phishing- simuleringer. Phishing-tester lar administratorer måle brukerne sine ved å sende simulerte phishing-e-poster og se hvilke ansatte som klikker på lenkene eller sender inn data i dem.
SAT-tjenester er ofte kombinert med tilleggsverktøy og -tjenester knyttet til et selskaps brukere, inkludert:
Forskning tyder på at menneskelige feil er ansvarlige for 90 % av sikkerhetsbrudd, og det øker. Utrente og uvitende ansatte kan være den største risikoen organisasjoner står overfor fra et sikkerhetsperspektiv. Innovative og banebrytende sikkerhetsteknologier som tilbys av MSP-er kan være ganske imponerende, men hva skjer når en phishing-e-post omgår spamfiltre eller en ansatt bruker «Password123» for å sikre en arbeidsrelatert konto som ikke er konfigurert for flerfaktorautentisering? Anslagsvis 78 % av sikkerhetsbeslutningstakere og påvirkere ser på opplæring og teknologi i kombinasjon som like viktig i deres tilnærming til å håndtere sikkerhetstrusler.
Det er viktig å bruke riktig leveringsmetode når du gir sikkerhetsbevissthetsopplæring for dine ansatte. Som tidligere nevnt er korte opplæringsvideoer med spørrekonkurranser på slutten den beste praksisen. Å gå bort fra de 60+ minutter lange PowerPoint-presentasjonene om «cybersikkerhetsbevissthet» som utføres av en IT-profesjonell har vist seg å være svært effektivt; altfor mange døser av under opplæring som varer lenger enn 5–10 minutter. Å ha månedlig sikkerhetsopplæring på 3–5 minutter, med korte spørrekonkurranser for å teste bevisstheten, sendt direkte til brukerens innboks, er den enkleste, mest effektive og friksjonsfrie SAT-metoden i dag.
Ingen teknologi som noen gang er laget for å beskytte organisasjonen din er perfekt, derfor er brukerne din siste forsvarslinje før et sikkerhetsbrudd. Riktig trente brukere har mye større sannsynlighet for å gjenkjenne og reagere riktig på angrep enn utrente brukere. Trente brukere blir din « menneskelige brannmur » som fungerer sammen med din teknologiske beskyttelse for å forsvare virksomheten din.
Ved hjelp av bevisstgjøringstrening kan organisasjoner integrere gode sikkerhetsrutiner i hele organisasjonen, slik at ansatte reagerer hensiktsmessig på trusler. Repetisjon av SAT-øvelser er ikke annerledes enn repetisjon av sport; jo mer du øver, desto bedre blir du.
Bevisstgjøringstrening gir administratorer kritisk innsikt i brukernes atferd. Hvis en administrator vet hvem som består eller ikke består phishing-simuleringer, eller viser risikabel atferd, kan de ta tak i det svakeste leddet i sin menneskelige brannmur. Gjentatte lovbrytere kan ha karrierebegrensende konsekvenser i veldrevne selskaper.
Bevisstgjøring er et krav for å oppfylle forskrifter som HIPAA, PCI, FINRA, CMMC og ITAR. Brudd på samsvar kan føre til betydelige bøter. Høy samsvar med SAT kan redusere forsikringspremier ved å bevise for forsikringsleverandører at du investerer riktig i utviklingen av cybersikkerhetsprogrammet ditt og strategiene for risikoreduksjon.
CyberHoot bidrar til å redusere risikoene som er nevnt i denne artikkelen ved å gi brukerne engasjerende, kort bevissthetsopplæring. Tolv månedlige videoer kan tildeles brukere på under 60 sekunder via programmodulen vår.
All CyberHoot-opplæring sendes direkte til hver brukers innboks. Brukere klikker på en lenke og får umiddelbart opplæring; det kreves ingen brukerinnlogging til et nettsted. Dette eliminerer et vanlig friksjonspunkt for sluttbrukere som fører til mye lavere samsvar.
De fleste SAT-plattformene er stengt. Du får den samme smaken av iskrem så lenge du bruker produktet deres. Dette skader brukerdeltakelsen betydelig jo lenger du spiller av den samme smaken av bevissthetsvideo til kundene og brukerne dine. CyberHoot eliminerer denne kjedsomheten gjennom vår åpne plattform som lar oss gi deg nytt innhold, alltid oppdatert på nye trusler, fra de beste nettkildene, orkestrert for deg slik at du ikke trenger å spore noe.
CyberHoots åpne plattform lar MSP-er integrere produktopplæring i prosjektutrullingene sine. Tenk deg reduksjonen i brukerstøtteanrop når du automatisk asynkront trener klientbrukerne dine på Teams under prosjektutrullingen? Brukerne er mer fornøyde med å lære hvordan de bruker det nye verktøyet og tilfører MSP-verdi til kundeforholdet ditt.
CyberHoot inkluderer over 60 gratis produktopplæringsprogrammer som hjelper brukere med å bli produktive med verktøy som Microsoft One Drive, Sharepoint og Teams (også de fleste andre Microsoft-produkter), samt sikkerhetsprodukter som LastPass, 1Password, salgsverktøy som HubSpot, Salesforce, finansapplikasjoner som Quickbooks og ADP, og mye mer.
En CyberHoot-klient sendte sin første phishing-test etter tre år med sikkerhetsbevissthetsopplæring. Resultatene av denne testen så ut til å sette spørsmålstegn ved verdien av SAT fordi dusinvis av personer klikket på phishing-testlenkene og sju personer oppga sine legitimasjonsdetaljer i denne testen. Sjokkerende! Hvorfor?
Svaret er interessant. Brukerne hadde kunnskapen bevist av alle påfølgende tester der ikke én person oppga påloggingsinformasjon igjen, og færre enn 5 brukere klikket på den falske nettsiden i disse phishing-testene. Det viser seg at brukerne hadde kunnskapen hele tiden, men unnlot å anvende den, ettersom de aldri ble testet på den. Det er derfor kvartalsvis phishing-testing er så viktig. Det holder brukerne ansvarlige uten å bli en byrde (flere phishing-tester er mindre produktive).
CyberHoot kan teste dine ansatte ved å sende en av mer enn 50 phishing-simuleringer til brukerne dine. Test dem for å se om de faller for en falsk e-post ved å klikke på en lenke, eller sender inn data til en falsk landingsside for pålogging. CyberHoot bruker mange populære merker og selskaper med realistiske phishing-e-poster fra den virkelige verden som etterligner Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign og mer!
CyberHoot tilbyr alle dine behov for styring av cybersikkerhetspolicyer i vår modul for cybersikkerhetspolicyer. Send styringspolicyer direkte til brukernes innbokser, la dem lese gjennom dem og signer elektronisk signaturen sin for å bekrefte og spore brukersamsvar. CyberHoot tilbyr over 25 ferdige maler for cybersikkerhetspolicyer som enkelt kan tilpasses for hver kunde.
Vil du vite hvor moden organisasjonens sikkerhet er? CyberHoot tilbyr et robust sett med cybersikkerhetsvurderinger/undersøkelser, slik at MSP-er og bedrifter kan få en modenhetspoengsum på seg selv. Våre vurderinger identifiserer vanlige sårbarheter som må håndteres. CyberHoot har forskjellige nivåer av NIST-baserte risikovurderinger som kan sendes direkte til hvem som helsts innboks. Du kan til og med publisere en undersøkelse på nettstedet ditt for å vurdere potensielle kunder!
CyberHoot inkluderer Dark Web-skanning for alle sine kunder. CyberHoot bruker to databaser for mørkt nett for å se om en e-postadresse har blitt eksponert i et datainnbrudd. Nye eksponeringer overvåkes og rapporteres til administratorer som kan eskalere til sluttbrukere. Administratorer får detaljerte svarinstruksjoner for å gjøre rapportering enklere.
Mange SAT-er lider av dårlig samsvar. CyberHoot eliminerer friksjon i samsvar ved å automatisere de fleste av disse prosessene uten administrasjon. Brukersamsvar forbedres ved å automatisk sende e-post til hver leder når deres ansatte ikke fullfører en oppgave. Oppfølgingsrapportering forbedres med ukentlige rekursive samsvarsrapporter fra ledelsen.
Moderne SaaS-tilbud for nettsikkerhet innen SAT gjør mer enn bare opplæring i nettsikkerhetsbevissthet. Når du leter etter din egen løsning på dette problemet med brukeropplæring, anbefaler CyberHoot å se etter et verktøy som eliminerer så mange friksjonspunkter som mulig. Disse vanlige friksjonspunktene i SAT bør tas i betraktning:
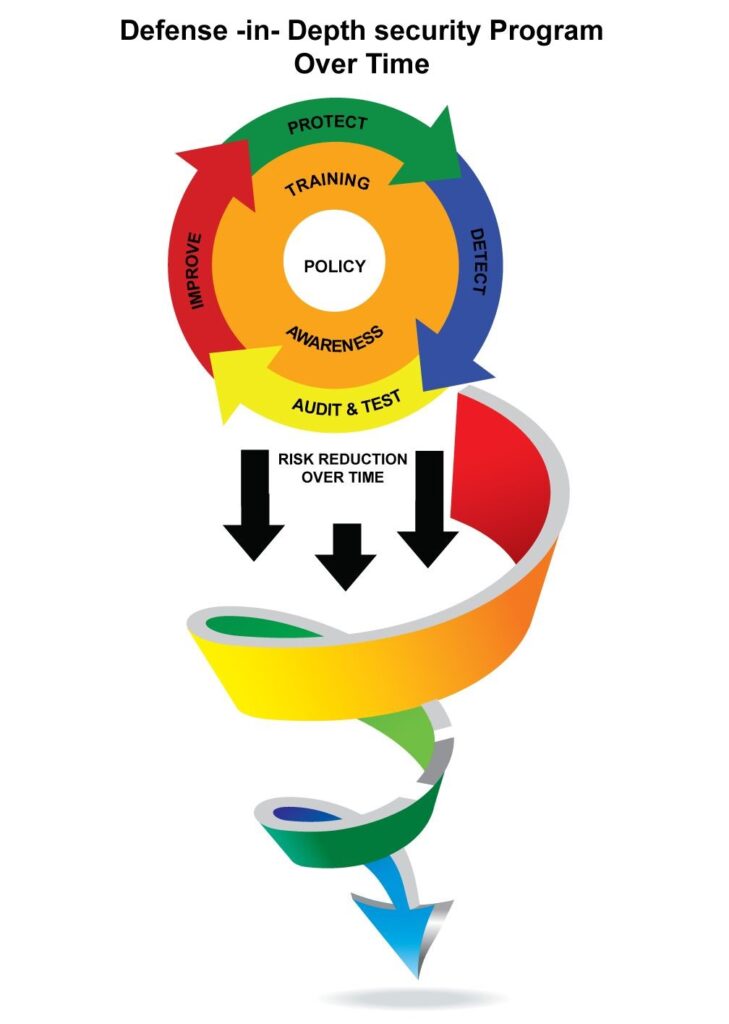
Når du har funnet et verktøy som eliminerer disse friksjonspunktene, bør du være klar til å starte reisen med utviklingen av cybersikkerhetsprogrammet ditt. Lykke til, det har aldri vært viktigere enn i dag.
kilder:
Ytterligere lesing:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.