Kina har havnet midt i et av de største datainnbruddene gjennom tidene etter at en offentlig utvikler skrev et blogginnlegg på et populært forum som inkluderte påloggingsinformasjon til en database for politiet i Shanghai. Dette er ikke så overraskende, ettersom 82 % av bruddene i fjor delvis skyldtes menneskelige feil. Dette inkluderer ting som phishing , bruk av stjålet påloggingsinformasjon, feilkonfigurasjon og enkle feil.
Trusselaktører klarte å få tak i dataene og har lagt ut de 23 terabytene med data for salg på det mørke nettet. Totalt inkluderer lekkasjen personopplysninger til omtrent én milliard kinesiske borgere.
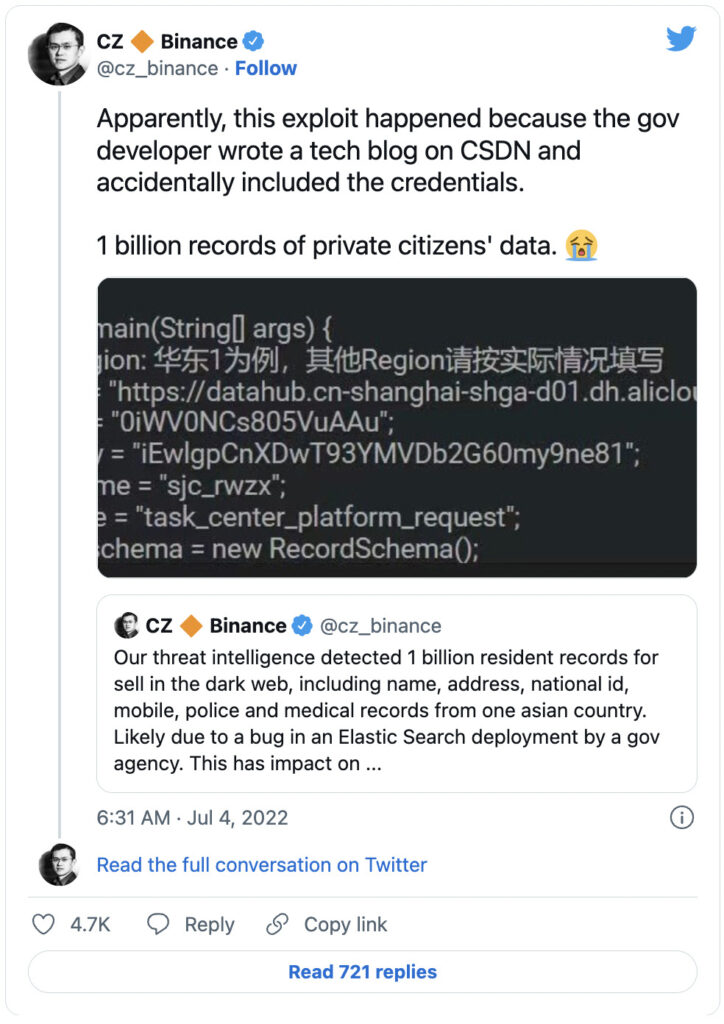
Den kinesiske milliardæren og Binance-sjefen Zhao Changpeng sa tidligere denne uken at Binances trusselintelligensteam oppdaget én milliard poster til salgs på det mørke nettet. Han delte senere at et blogginnlegg fra en offentlig utvikler på China Software Development Network (CSDN) ved et uhell inkluderte påloggingsinformasjonen til en database hos politiet i Shanghai:
Informasjonen i datalekkasjen inkluderer en betydelig mengde ikke-offentlig personlig informasjon (NPII) som kan kompromittere opptil en milliard kinesiske borgere. Dataene som lekket inkluderte navn, adresser, fødesteder, nasjonale ID-er, telefonnumre, helsejournaler og kriminelle rulleblad for kinesiske borgere. Dette er nok et eksempel på hvorfor bedrifter må ta seriøs kontakt med nettsikkerhetsopplæring for sine ansatte.
Dataene ble lagt ut på Breach Forums, et populært nettsted for hackere å kjøpe og selge informasjon. Personopplysningene ble lagt ut av en anonym hacker ved navn «ChinaDan», ifølge Threatpost . I innlegget hevdet «ChinaDan» å ha lastet ned dataene fra en skylagringsserver hostet av Alibaba. Hackeren ba om 10 Bitcoin, som tilsvarer omtrent 200 000 dollar, for hele datasettet.
Craig Lurey, teknisk direktør og medgründer av Keeper Security, snakket med, delte sin reaksjon på datalekkasjen:
«Dette er sluttresultatet av en katastrofal feil i implementeringen av grunnleggende passordhåndtering og hemmelighetshåndtering. Hemmeligheter som databaselegitimasjon bør aldri hardkodes inn i kildekoden, noe som var årsaken til sikkerhetsbruddet.»
Det er viktig å merke seg at mange passordbehandlere lar organisasjoner etablere streng, bevisst rollebasert tilgangskontroll (RBAC) , sammen med privilegert tilgang til infrastruktur, for å beskytte sensitive data og hemmeligheter.
Denne datalekkasjen viser at selv offentlig ansatte med sikkerhetsklareringer kan gjøre feil som har katastrofale konsekvenser. Det er åpenbart at noen med den typen klarering har tilgang til slike databaser, mens den gjennomsnittlige ansatte i et gjennomsnittlig selskap bare har tilgang til sin egen bedrifts- og kundeinformasjon. Dette betyr ikke at den gjennomsnittlige ansatte ikke utgjør en risiko, det betyr at hvem som helst kan gjøre feil og sette bedriften din i fare. Det er viktig å sørge for at de ansatte får opplæring i riktig passordhygiene, hvordan de skal håndtere kritisk informasjon og andre aspekter ved arbeidsdagen som kan sette bedrifts- eller kundedata i fare.
Fortsett å lese for å lære mer om de viktigste minimumstiltakene for nettsikkerhet som alle selskaper må bygge inn i sine nettsikkerhetsprogrammer.
Følgende anbefalinger vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte daglig. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Hver av disse anbefalingene, med unntak av cyberforsikring, er innebygd i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på aktuelle oppdateringer om cybersikkerhet.
kilde:
Ytterligere lesninger:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

