Redacteur: Craig Taylor
Ik begon 30 jaar geleden in de cybersecurity bij een firewallbedrijf (Border Network Technologies, later overgenomen door Secure Computing). Destijds bestond het World Wide Web nog niet; e-mail was een tekstgebaseerd hulpmiddel dat communicatie als nooit tevoren mogelijk maakte. Mijn psychologiestudie hielp me aanvankelijk niet veel, maar die boeken van O'Reilly – die werden mijn bijbels. TCP/IP, DNS & Bind, SMTP, herinnert iemand die dit leest zich actieve versus passieve FTP nog?
Terug naar firewalls. Eind jaren negentig besteedden we te veel tijd aan het overtuigen van mensen en bedrijven die hun interne netwerken (Token Ring, IPX/SPX, Vines, NetBeui, Appletalk) met het internet verbonden, dat een firewall een minimale beveiligingsvereiste was . Destijds waren firewalls verdeeld in twee kampen: tragere, wellicht veiligere proxy-gebaseerde firewalls en snellere stateful inspection firewalls . Ze vormden de belangrijkste beveiligingsperimeter die de meeste bedrijven beschermde, zowel vóór als na de komst van het World Wide Web. Wanneer een firewall een beveiligingsprobleem had, was het patchen en beperken van dat risico de hoogste prioriteit.
Doordat Frontier Models systematisch software, waaronder firewalls, test met meer mogelijkheden dan welk mens dan ook ooit heeft gehad, is het geen wonder dat we een enorme toename zien in het aantal ontdekte kwetsbaarheden en uitgebrachte patches in de laatste vijf maanden van 2026! Grote leveranciers hebben niet twee of drie keer zoveel patches uitgebracht, maar eerder vijf tot twintig keer zoveel!
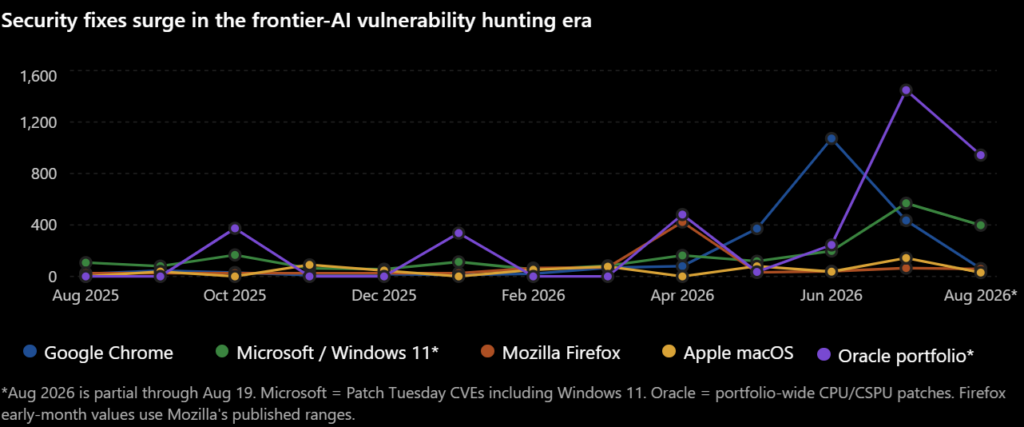
Dat is de context waarin CyberHoot schreef over twee recente zero-day-vulnerabilities die in de firewall van SonicWall zijn gevonden. Ze zijn niet de enige firewallleverancier met zero-day-vulnerabilities, maar ze zijn wel kenmerkend voor een recente explosie aan penetratietesten en kwetsbaarheidsdetectie door Frontier AI. Dit zijn de eerste tekenen van een naderende storm. Die storm zou een orkaan van categorie 5 kunnen worden, met meer datalekken dan we in de recente geschiedenis hebben gezien. Volgens dit advies van de Five Eyes-landen hebben we maanden de tijd om ons voor te bereiden, geen jaren.
CyberHoot adviseert jullie allemaal om een AI-gereedheidstest af te leggen (stuur een e-mail naar AIReadiness@CyberHoot.com en we sturen je er een toe). Deze test gaat iets verder dan de volgende 6 punten waarmee je zou moeten beginnen:
Hoop dat dit helpt,
Craig Taylor, redacteur
In ons tweede blogartikel onderzoeken we hoe organisaties AI omarmen zonder onnodige veiligheids- en privacyrisico's te creëren. Het volledig blokkeren van AI is zelden praktisch, maar het negeren ervan is ook geen oplossing. Duidelijke richtlijnen, training van medewerkers en doordachte controles kunnen teams helpen om AI te benutten en tegelijkertijd gevoelige bedrijfs-, klant- en medewerkersinformatie te beschermen.
Vervolgens kijken we naar een andere technologie die belangrijke vragen oproept over privacy en vertrouwen: Flock-camera's. Kentekenherkenning en vergelijkbare bewakingstechnologieën kunnen waardevolle beveiligingsvoordelen bieden, maar ze benadrukken ook een les die geldt voor bedrijven van elke omvang. Het verzamelen van gegevens brengt verantwoordelijkheid met zich mee. Klanten en medewerkers willen steeds vaker weten welke informatie organisaties verzamelen, hoe deze wordt gebruikt, wie er toegang toe heeft en hoe lang deze wordt bewaard. Herzie en actualiseer uw privacybeleid en beschrijf daarin het gebruik van kentekenherkenningssystemen, trainingen en de beveiliging, privacy en vertrouwelijkheid van de gegevens die u van uw klanten verzamelt.
Beide verhalen hebben een gemeenschappelijk thema: nieuwe technologie kan enorm veel waarde opleveren, maar vertrouwen hangt af van hoe verantwoord die technologie wordt gebruikt. Of uw organisatie nu AI-tools implementeert of klant- en operationele gegevens verzamelt, transparantie, doordacht beleid en sterke beveiligingsmaatregelen zijn essentieel.
Deze maand moedigen we u aan om:
Craig CEO,
Medeoprichter, CyberHoot

CyberHoot heeft eindelijk een langgekoesterde droom verwezenlijkt: een gastoptreden in de legendarische podcast " Security Now! " met Leo Laporte en Steve Gibson. Voor alle duidelijkheid: dit is een betaalde sponsoring van de podcast.
Daarnaast heeft Leo Laporte CyberHoot persoonlijk aanbevolen:
“Toen we slachtoffer werden van phishing [vóór CyberHoot] werd het al snel duidelijk dat we meer moesten doen om ons bedrijf te beschermen. De gebruikelijke trainingen werkten gewoon niet meer. CyberHoot bood uitkomst. Het is leuk, ons team is er dol op, en het allerbelangrijkste: het helpt ons om veilig te blijven. Hoot on!” — Leo Laporte
Bekijk dit korte filmpje van 3 minuten waarin Leo Laporte zijn ervaring met HootPhish deelt en uitlegt waarom de positieve bekrachtigingsaanpak van CyberHoot op het gebied van phishing-educatie zijn aandacht trok.
Ben je fan van CyberHoot? We hebben je hulp nodig! Laat een recensie achter op G2.com!
G2 -
Voor meer informatie over het schrijven van een review voor CyberHoot, bekijk dan de korte video hieronder. Let op: om frauduleuze reviews te voorkomen, vereist elke reviewwebsite dat u een account aanmaakt en uw identiteit bevestigt via een e-mailaccount.
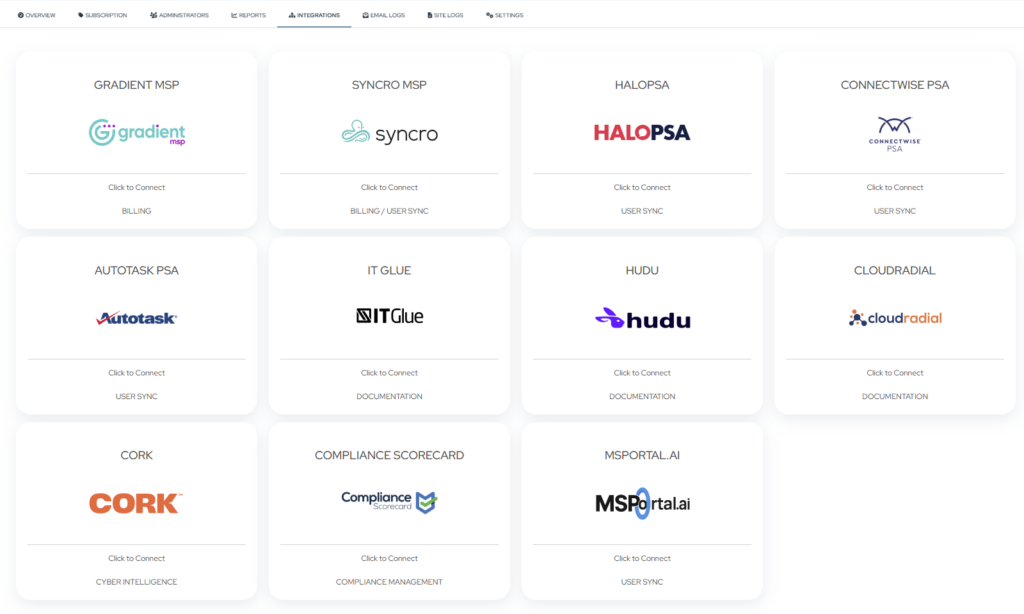
We zijn verheugd om een aantal nieuwe toevoegingen aan onze pagina met partnerintegraties te delen . Hiermee kunnen partners CyberHoot eenvoudiger koppelen aan de tools die ze al dagelijks gebruiken. Deze nieuwe integraties stroomlijnen de synchronisatie van klanten en gebruikers, vereenvoudigen het trainingsbeheer en maken het gemakkelijker om documentatie in al uw systemen up-to-date te houden.
“Onze partners vroegen ons om hen te bedienen binnen de tools die ze al dagelijks gebruiken, en dat hebben we gedaan. Partners synchroniseren klanten en gebruikers binnen enkele minuten met CyberHoot en bekijken de trainingsvoortgang binnen hun bestaande tools. Dit betekent minder handmatig werk, geautomatiseerde facturering, betere klantretentie, lagere kosten en veiligere klanten!”, aldus Craig Taylor, CISSP, CEO en medeoprichter van CyberHoot.
Er zijn nu nieuwe integraties beschikbaar voor HaloPSA, Autotask PSA, ConnectWise PSA, Hudu en IT Glue . Of u nu bedrijven en gebruikers wilt synchroniseren met CyberHoot voor trainingen of de trainingsstatus van tenants rechtstreeks in uw documentatieplatform wilt publiceren, deze integraties zijn ontworpen om handmatig werk te verminderen en u te helpen uw klanten efficiënter te beheren.
We hebben in alle stilte gewerkt aan de grootste upgrade voor gamificatie van cyberbewustzijn in de geschiedenis van CyberHoot — en het zal de manier waarop uw gebruikers trainingen ervaren, veranderen. Denk aan punten die u daadwerkelijk kunt toepassen. verdienenPrestaties om mee te pronken, avatars, scoreborden en een compleet nieuwe manier om de cyberkracht van uw organisatie te laten zien.
Voltooi je training. Meld die phishingpogingen. Elke actie telt nu meer dan ooit.
Blijf kijken — de kudde staat op het punt op te vliegen.
Let op: CyberHoot voert een gratis upgrade uit voor alle Power Users naar Autopilot. Neem contact op met support@cyberhoot.com om uw gratis upgrade in te plannen. Het Power-platform wordt later dit jaar, in september 2026, uitgefaseerd.
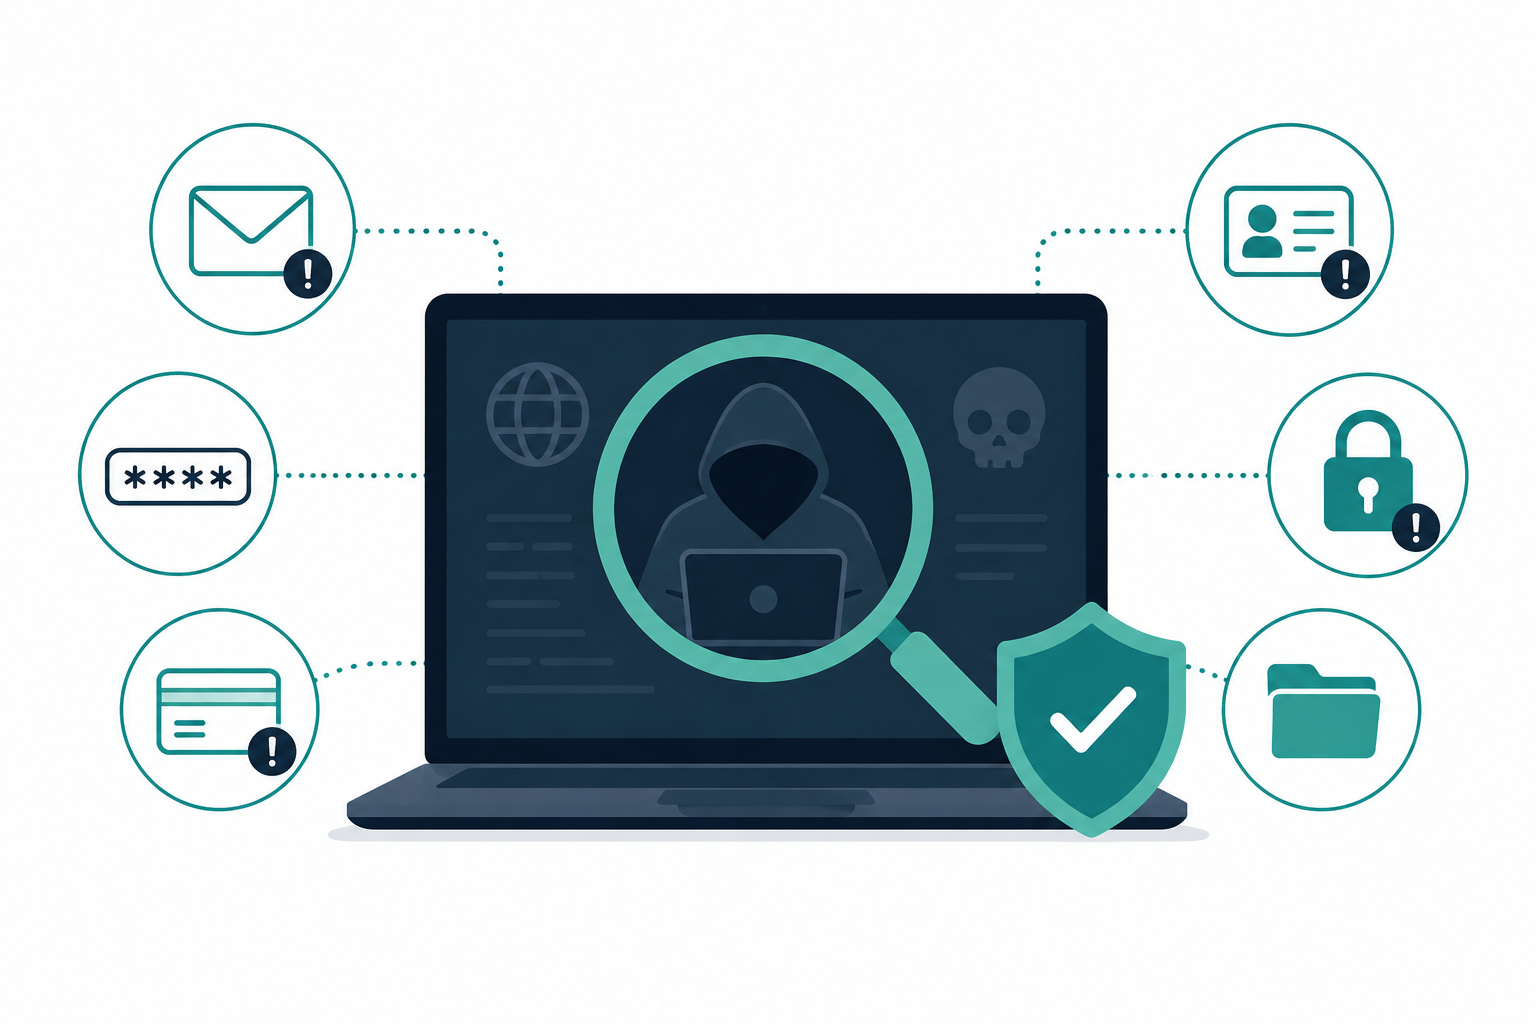
Dark Web Monitoring is het continue proces van het scannen van verborgen online marktplaatsen, forums, datalekken en criminele websites op gestolen informatie die verband houdt met een organisatie, zoals e-mailadressen, wachtwoorden, klantgegevens, financiële informatie of intellectueel eigendom.
Het doel is om blootgestelde inloggegevens of gevoelige informatie vroegtijdig te detecteren, zodat organisaties kunnen reageren voordat cybercriminelen er misbruik van maken.
In tegenstelling tot zelf actief zoeken op het dark web, houden dark web-monitoringdiensten automatisch bekende bronnen in de gaten waar cybercriminelen gestolen gegevens kopen, verkopen en delen, en waarschuwen ze organisaties wanneer hun informatie verschijnt.

Meld je vandaag nog aan voor het verwijzingsprogramma van CyberHoot en verdien een jaar lang 20% van alle omzet die wordt gegenereerd door degenen die zich via jouw exclusieve verwijzingslink registreren. Als verwijzingspartner ontvang je niet alleen financiële beloningen, maar ervaar je ook de voldoening anderen te helpen zich bewuster te worden van cyberbeveiliging en zich te beschermen tegen cyberdreigingen. Wacht niet langer en meld je nu aan via https://cyberhoot.com/referral-program/.
Verwijzing via het dashboard van Autopilot:
Sluit je aan bij CyberHoot in onze missie om een bewustere en beter beveiligde wereld te creëren! Beveel CyberHoot Autopilot aan bij een vriend en hij of zij ontvangt een gratis eerste maand. Voor elke nieuwe gebruiker die zich aanmeldt via jouw referral-link, ontvang je een gratis maand toegevoegd aan je account. Deze aanbieding is exclusief voor nieuwe CyberHoot-gebruikers.

Kent u iemand die onlangs bijna slachtoffer is geworden van een cyberaanval, phishingmail of social engineering-telefoontje? Beveel de gratis cybersecuritytraining van CyberHoot aan. Ze ontvangen zes (6) video's (elk 3-4 minuten) en één van onze hyperrealistische phishingsimulaties met positieve bekrachtiging. Helemaal gratis.
Registratie : https://cyberhoot.com/individuals
CyberHoot White Paper Downloaden – Hoe HootPhish AttackPhish verbetert
Helemaal nieuw: infographics over cyberbeveiligingsstatistieken uit 2025
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.