
Interactieve e-mails
Realistische simulaties markeren elk onderdeel van een phishing-e-mail dat waarschuwingssignalen bevat.
Traditionele phishingtests richten zich op het opsporen van fouten. HootPhish voorkomt ze door middel van gepatenteerde technologie met positieve bekrachtiging, waarbij wordt geleerd in plaats van misleid.
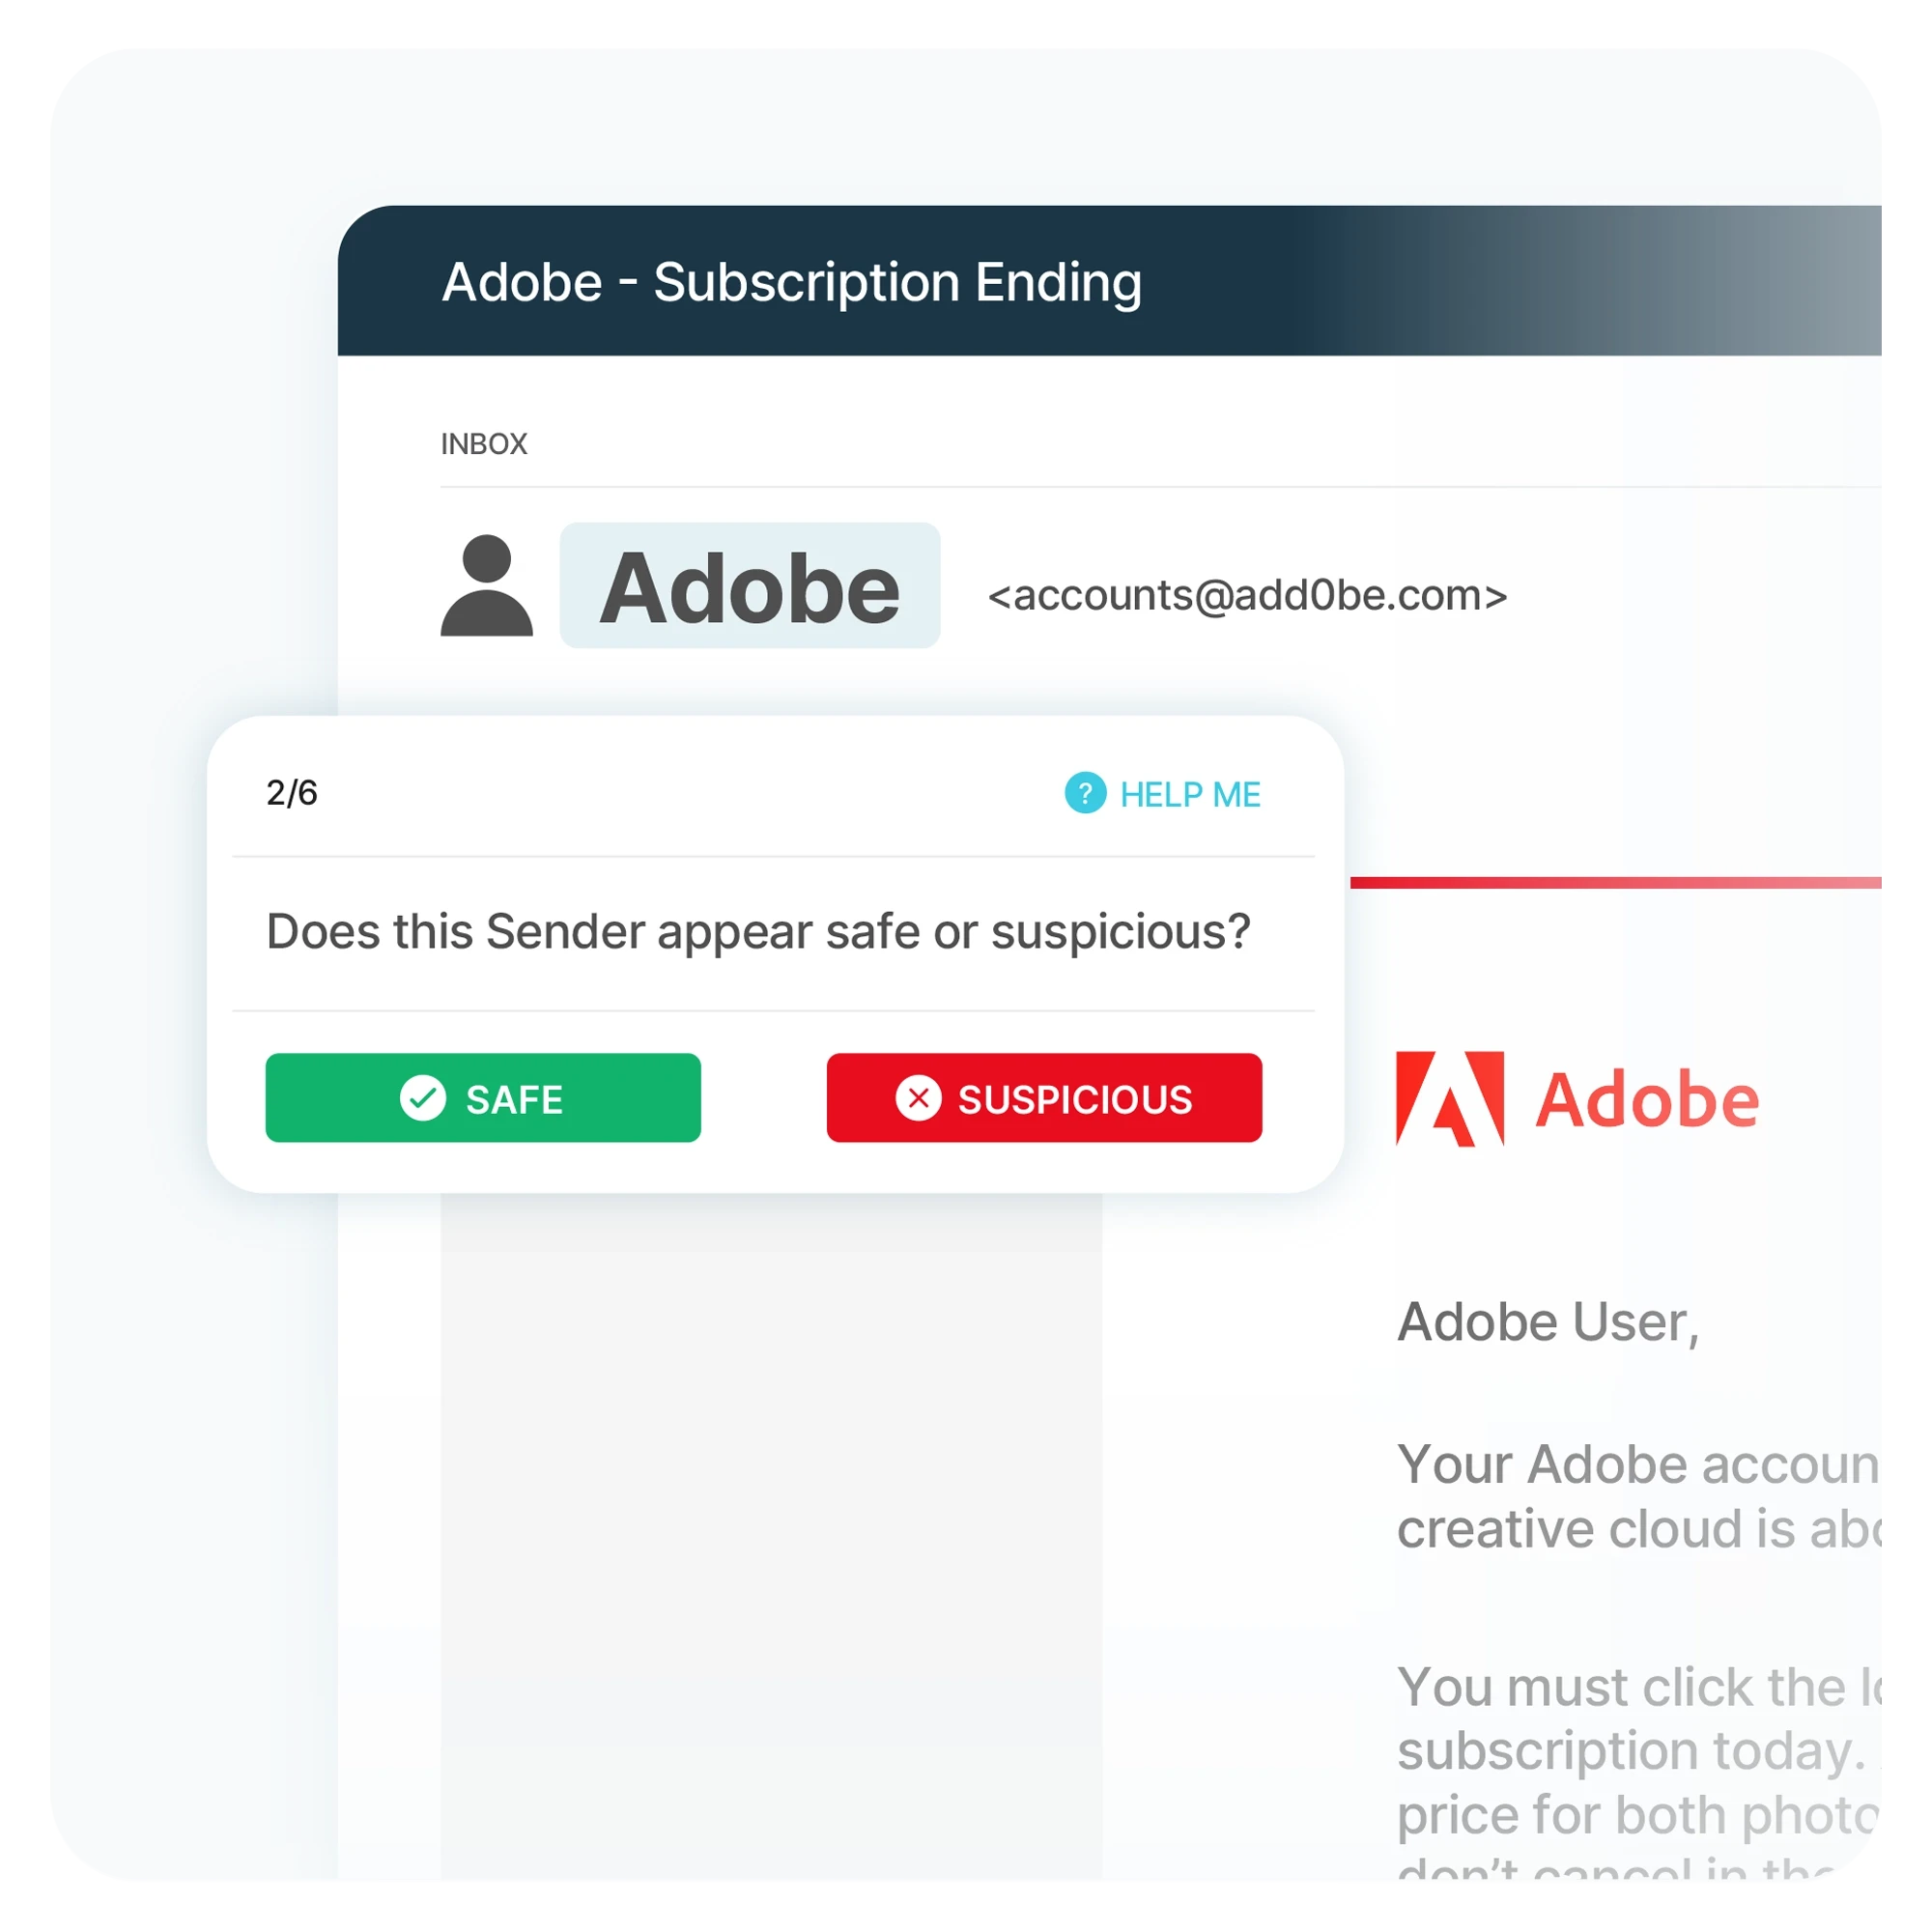
HootPhish neemt gebruikers mee door echte phishingscenario's en belicht de zes belangrijkste indicatoren waar je altijd op moet letten bij verdachte e-mails. Het is boeiend, leuk en zeer effectief.

Met behulp van interactieve, gamified taken wordt het makkelijker en leuker om phishing onder controle te krijgen. Zo zorgt HootPhish voor daadwerkelijke verbeteringen in het gedrag van medewerkers.
Met voortgangsregistratie, prestatiebadges en scoreborden stimuleer je een vriendelijke competitie en verander je de gevreesde risico's in een leuke, boeiende activiteit.
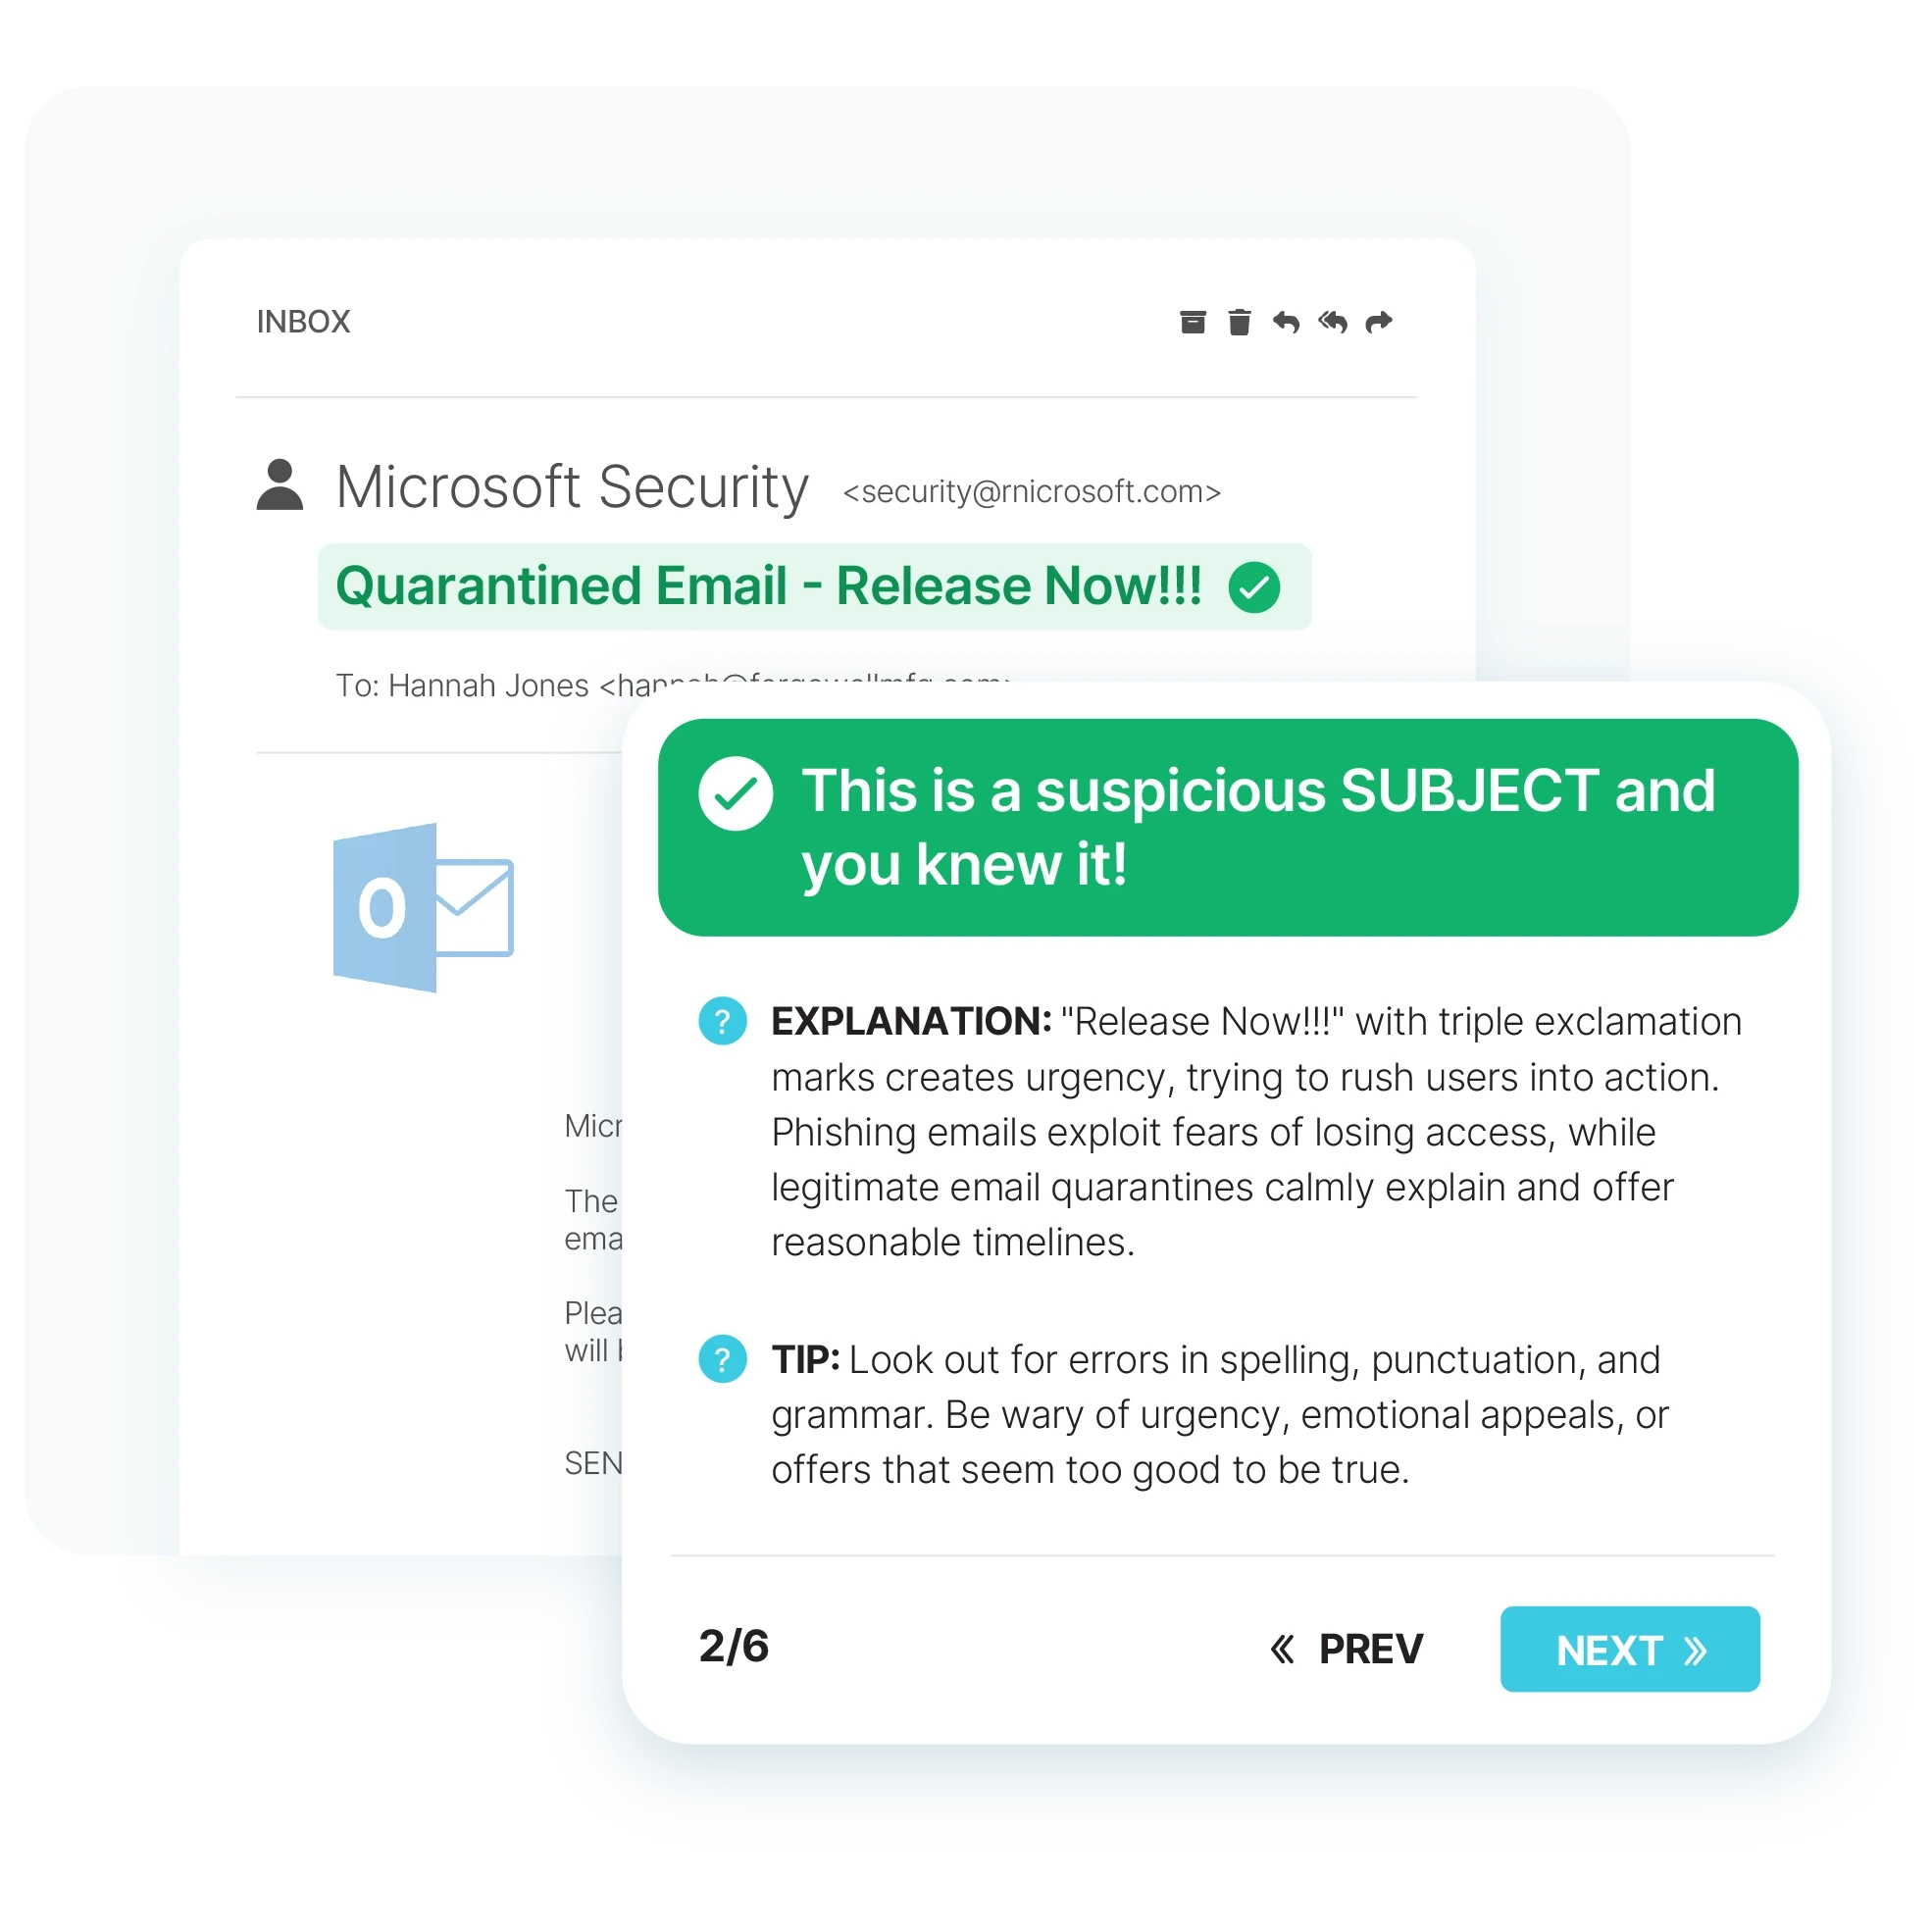
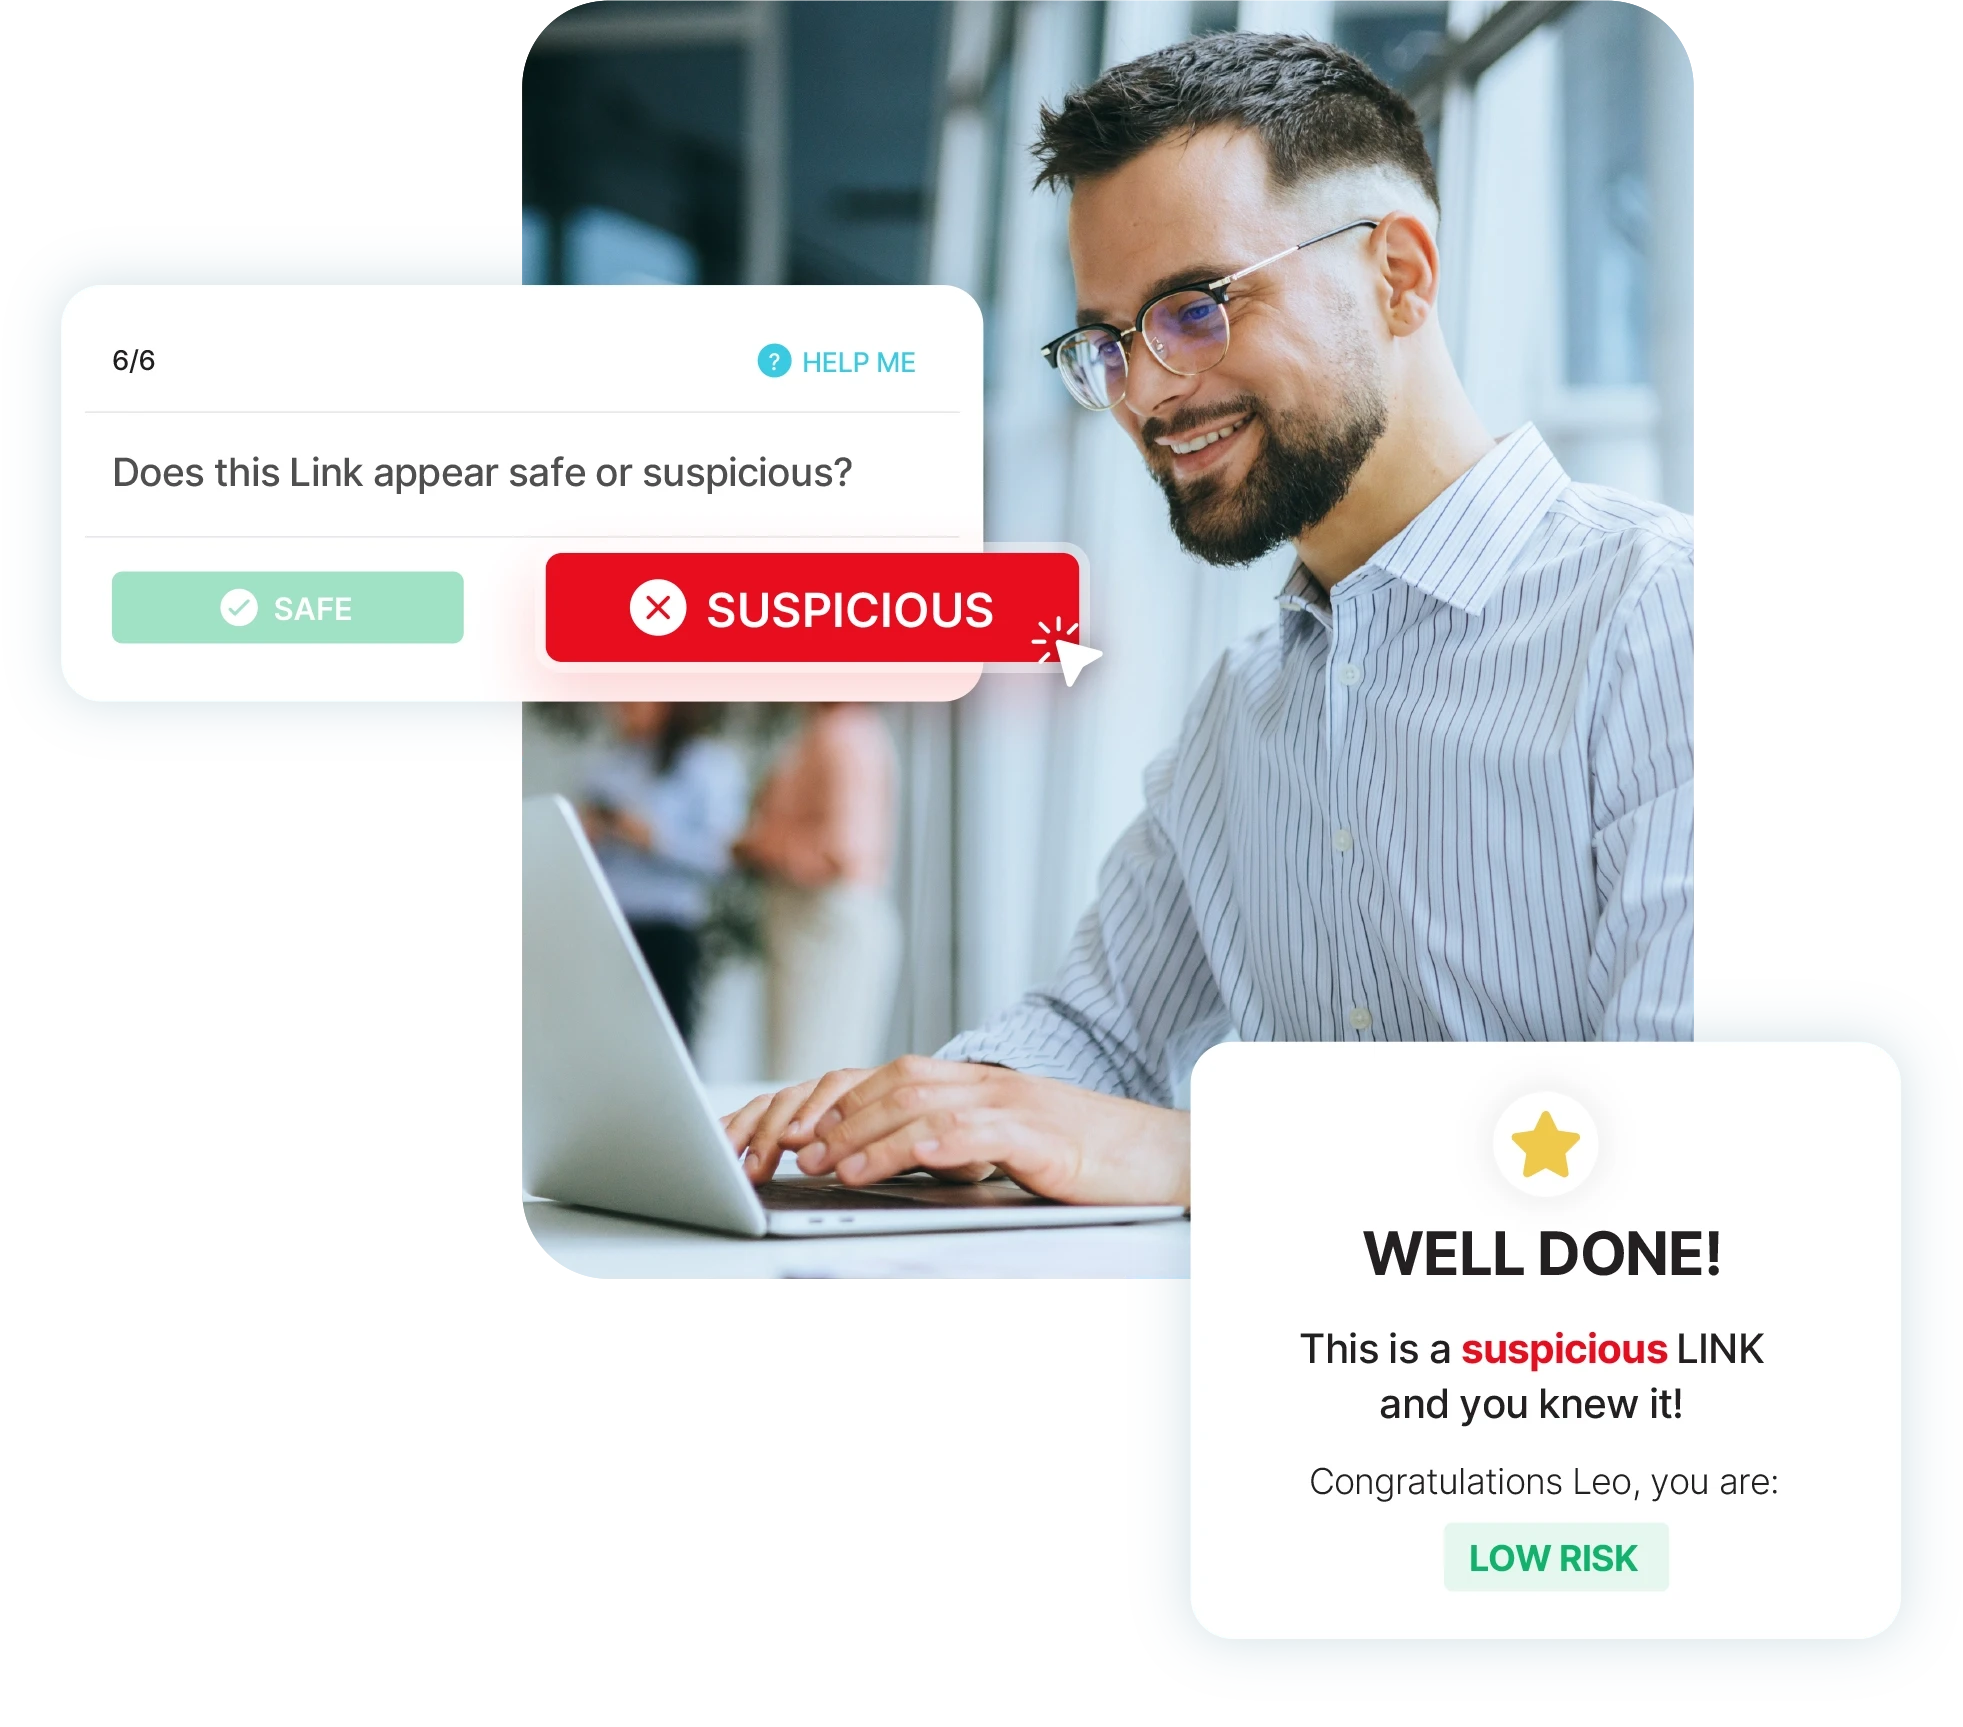
Door zich te richten op succes in plaats van falen, transformeert HootPhish het beveiligingsbewustzijn van de stress en angst om betrapt te worden naar een positieve, nuttige ervaring.
Gebruikers leren op hun instinct te vertrouwen en herkennen patronen die wijzen op phishingpogingen in het echte leven.
Bestaand, door universiteiten gefinancierd onderzoek toont aan dat traditionele phishingtests op zichzelf het risico niet verlagen.
Maar als werknemers leren phishingbedreigingen te herkennen door positieve bekrachtiging, is de kans kleiner dat ze een beveiligingsrisico vormen voor uw organisatie.
Realistische simulaties markeren elk onderdeel van een phishing-e-mail dat waarschuwingssignalen bevat.
HootPhish past de moeilijkheidsgraad automatisch aan om iedereen uit te dagen.
Na elke beoordeling zien gebruikers wat ze correct hebben herkend en wat ze over het hoofd hebben gezien.
Zet teams tegen elkaar op en verhoog de betrokkenheid in een volledig gamified versie van HootPhish
Op 6 oktober 2026 heeft het Amerikaanse octrooibureau (US Patent and Trademark Office) CyberHoot octrooinummer 12,756,737 B2 toegekend, getiteld "Positive Reinforcement Phishing Identification Simulations" . Het octrooi beschrijft hoe HootPhish het volgende aanleert:
Vervang uw ouderwetse phishingtests door een positieve aanpak die daadwerkelijk risico's verkleint.
