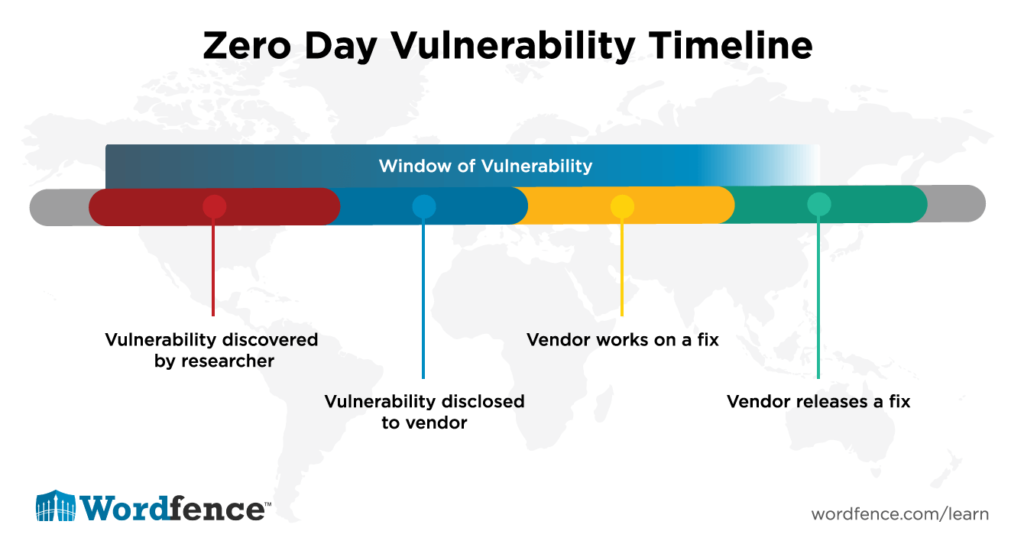
Een zero-day kwetsbaarheid is een beveiligingslek dat onbekend is bij de softwareleverancier of het bedrijf waar het zich bevindt, en waarvoor nog geen patch is uitgebracht . De term 'zero-day' verwijst naar het feit dat ontwikkelaars nul dagen de tijd hebben gehad om het recent ontdekte beveiligingslek in hun software of hardware te verhelpen. Een 'zero-day aanval' vindt plaats wanneer een kwetsbaarheid die nog niet is verholpen (en mogelijk zelfs onbekend is) door ontwikkelaars van hardware of software, wordt misbruikt door hackers. Deze exploit stelt hackers in staat om via het 'zero-day'-lek in de software of hardware een systeem te infiltreren.
In juli 2014 startte Google het "Zero Day Initiative", een programma bestaande uit beveiligingsanalisten van Google die de taak hadden om Zero Day-kwetsbaarheden op te sporen. Dit team heet "Project Zero". Onderzoekers van Project Zero vinden kwetsbaarheden in hardware- en softwareoplossingen en rapporteren deze bevindingen aan de fabrikant van het product. Ze werken samen om de beveiligingslek te verhelpen en publiceren patches zodra het lek is gedicht.
Project Zero is vergelijkbaar met bugbountyprogramma's , een regeling die door veel websites, organisaties en softwareontwikkelaars wordt aangeboden. Hierbij kunnen mensen erkenning en een financiële beloning ontvangen voor het melden van bugs of kwetsbaarheden in de producten van een leverancier.
Gerelateerde termen: Bug Bounty-programma's , Verantwoordelijke openbaarmaking , Kwetsbaarheid
Gerelateerde metingen:
Hackers misbruiken zero-day-aanval in WordPress-plug-in om malafide beheerdersaccounts aan te maken
Datalek bij Mitsubishi Electric veroorzaakt door zero-day-kwetsbaarheid in antivirussoftware
Bronnen:
Maak kennis met 'Project Zero', Google's geheime team van hackers die op zoek zijn naar bugs
“Aankondiging van Project Zero”
Hoe u als bedrijf reageert op zero-day-kwetsbaarheden, hangt af van de vraag of u zelf hardware (HW) of software (SW) ontwikkelt, of dat u hardware en software van andere bedrijven afneemt.
Voor bedrijven die geen hardware of software ontwikkelen, is het voldoende om een beleid en proces voor kwetsbaarheidsbeheer (VAMP) te hebben om de beveiligingslekken aan te pakken die worden gemeld voor de hardware en software die u gebruikt. Dit proces definieert hoe snel u uw apparatuur moet patchen, afhankelijk van de ernst of omvang van het risico. Bij risico's die een volledige inbreuk op uw netwerken betekenen, waarbij exploitcode beschikbaar is en u internetpoorten en -protocollen hebt voor de aangevallen services, zal uw beleid voorschrijven: stop al het andere en patch onmiddellijk. Gezien de opkomst en snelheid van AI-tools voor het opsporen van zero-day-aanvallen, is het raadzaam om automatisch patchen in te schakelen. Wachten vergroot de kans op een inbreuk, aangezien AI binnen enkele minuten of uren nieuwe kritieke patches kan reverse-engineeren. Werk uw VAMP-processen bij om dit mogelijk te maken, zelfs als dit ten koste gaat van downtime. Downtime is naar onze mening veel beter dan een inbreuk.
Nieuwe aanpak: Voor bedrijven die hardware of software ontwikkelen, is het essentieel om een tool voor het opsporen van zero-day-kwetsbaarheden in AI te vinden en te gebruiken. Geef de code niet vrij. totdat je de door AI veroorzaakte bugs in je hardware en software hebt verholpen.
Oude aanpak: Voor bedrijven die hardware of software ontwikkelen, Je zou een bug bounty-programma en een verantwoord meldingsproces voor bugs in je ontwikkelprocessen moeten integreren. Vermeld op je website hoe kritieke bugs in je software gemeld kunnen worden en op welke manier dit het beste kan.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.