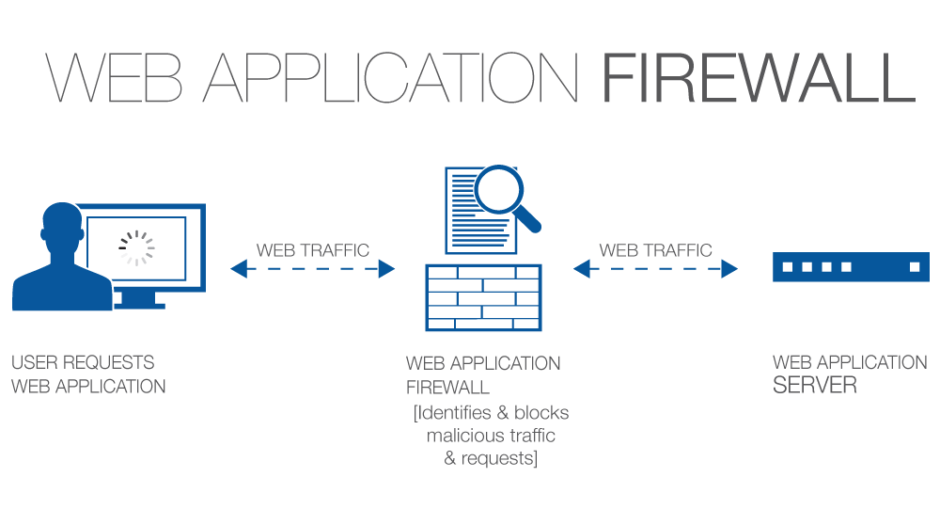
Een webapplicatiefirewall (WAF) wordt gebruikt om webapplicaties te beschermen door HTTP-verkeer tussen een webapplicatie en het internet te filteren en te monitoren. Het beschermt webapplicaties doorgaans tegen aanvallen zoals cross-site forgery, cross-site scripting (XSS), file inclusion en SQL-injectie, om er maar een paar te noemen. Deze verdedigingsmethode is niet ontworpen om elke vorm van aanval te stoppen. Zoals bij de meeste verdedigingssystemen is er meer dan één systeem nodig om een sterke bescherming te bieden tegen een reeks aanvalsvectoren.
Wanneer u een webapplicatiefirewall gebruikt, wordt deze vóór de webapplicatie geplaatst en vormt zo een schild tussen de webapplicatie en het internet. Het doel van een WAF is om schadelijk verkeer te filteren en veilig verkeer door te laten.
Bron: Cloudflare
Aanvullende literatuur: Webapplicatiebeveiliging zonder weerstand van de organisatie
Gerelateerde termen: Applicatieproxy , Firewall , Reverse Proxy
Als u zich er een kunt veroorloven, dan is een Web Application Firewall zeker een aanrader. Houd er rekening mee dat WAF's ongecodeerd verkeer moeten kunnen zien, dus u hebt een ander apparaat nodig om het SSL-verkeer te decoderen en vervolgens het HTTP-verkeer via uw WAF te leiden voordat het wordt omgeleid naar uw webserver. WAF's voegen veel complexiteit toe aan websites en zijn niet geschikt voor mensen met een zwak hart. Volgens sommige beveiligingsexperts is het gebruik van een Web Application Firewall echter een best practice om uw website en webapplicatie te beschermen tegen diverse hackeraanvallen. Een WAF fungeert als een proxy en monitort het verkeer dat uw website in- en uitgaat om ervoor te zorgen dat hackers geen toegang hebben tot de beveiligde content op uw website, of erger nog, uw website kunnen binnendringen via speciaal ontwikkelde aanvalspakketten. Bovendien beschermt een WAF de kwetsbaarheden van uw website die uw ontwikkelaars mogelijk niet hebben opgemerkt. Hackers richten zich steeds vaker op het MKB omdat ze beseffen dat veel MKB's geen basismaatregelen voor cyberbeveiliging hebben. Als reactie hierop moeten MKB-eigenaren de controle over hun websites nemen en hun algehele beveiliging verbeteren. Een opmerking voor het MKB: als u creditcards rechtstreeks in uw webapplicatie verwerkt zonder ze ter verwerking door te geven aan een externe provider, dan bent u verplicht om een WAF-oplossing te implementeren voor PCI/DSS-naleving.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

