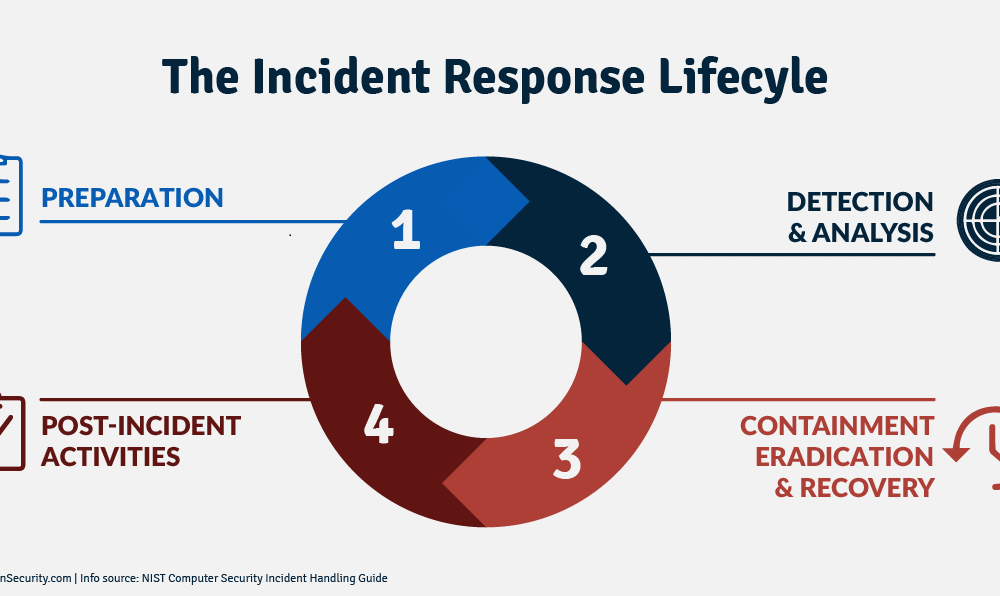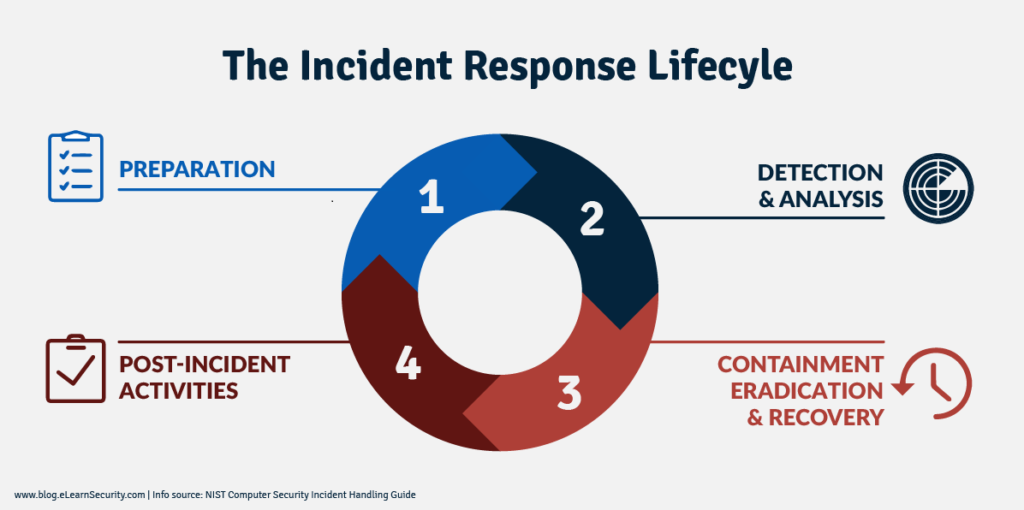
Uitroeiing verwijst naar wat er gebeurt na het indammen van een cyberaanval. Nadat de dreiging is ingedamd, is het noodzakelijk om de belangrijkste onderdelen van het beveiligingsincident uit te roeien (verwijderen). Het verwijderen van malware van alle geïnfecteerde systemen die tijdens de indammingsfase offline zijn gehaald, valt onder de uitroeiingsfase van een incident. Veelvoorkomende voorbeelden van uitroeiingstaken zijn het uitschakelen en resetten van gecompromitteerde gebruikersaccounts, het resetten van wachtwoorden van alle domeinaccounts en het scannen van het netwerk op indicatoren van compromittering. Uitroeiing is cruciaal om te voorkomen dat aanvallers nieuwe aanvallen op uw bedrijf uitvoeren.
Als u een bedrijf heeft, moet u deze basisstappen ondernemen om uw gevoelige informatie te beschermen:
De meeste van deze aanbevelingen zijn ingebouwd in CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecuritynieuwsbrieven.
Gerelateerde termen: Beheersing , Herstel , Herziening , Oorzaakanalyse
Bron: Bluegrass Cyber Security
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Stel je voor: je rijdt op de snelweg, zo'n 20 km/u boven de maximumsnelheid, net als de rest van het verkeer. Even verderop moet je remmen...
Lees meer
Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meerGeef uw medewerkers een scherper oog met een positieve aanpak die traditionele phishingtests overtreft.