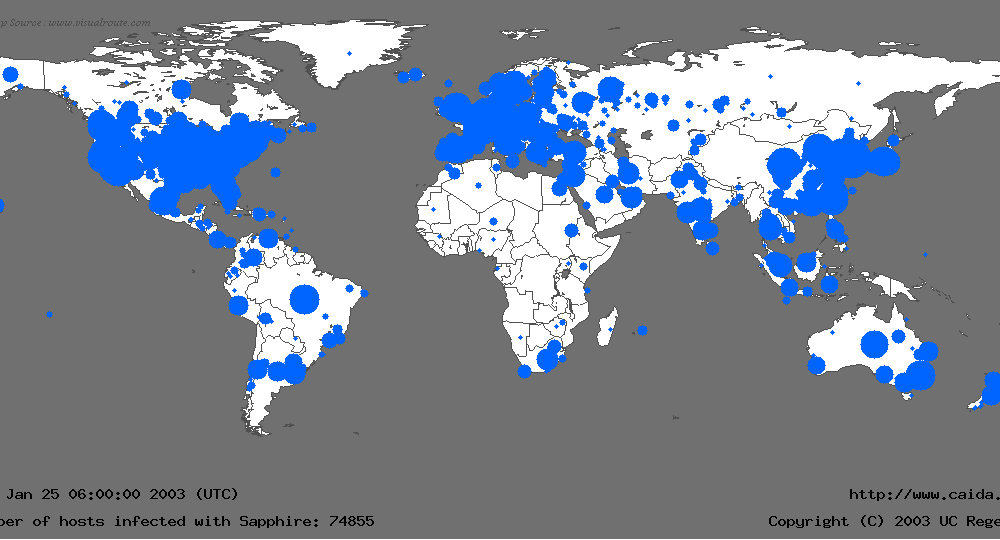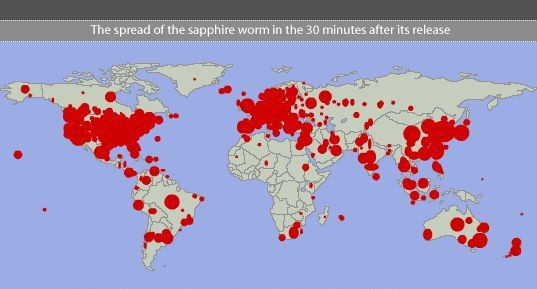
Het SQL Slammer-virus, ook wel bekend als het Sapphire-virus, is malware in de vorm van een worm die in 2003 een Denial of Service-aanval uitvoerde op talloze internetservers. Dit leidde tot duizenden netwerkstoringen en zelfs een drastische vertraging van het internetverkeer! De worm verspreidde zich razendsnel en infecteerde de meeste van zijn 75,000 slachtoffers binnen tien minuten. Deze worm maakte gebruik van een kwetsbaarheid in Microsoft SQL Server.
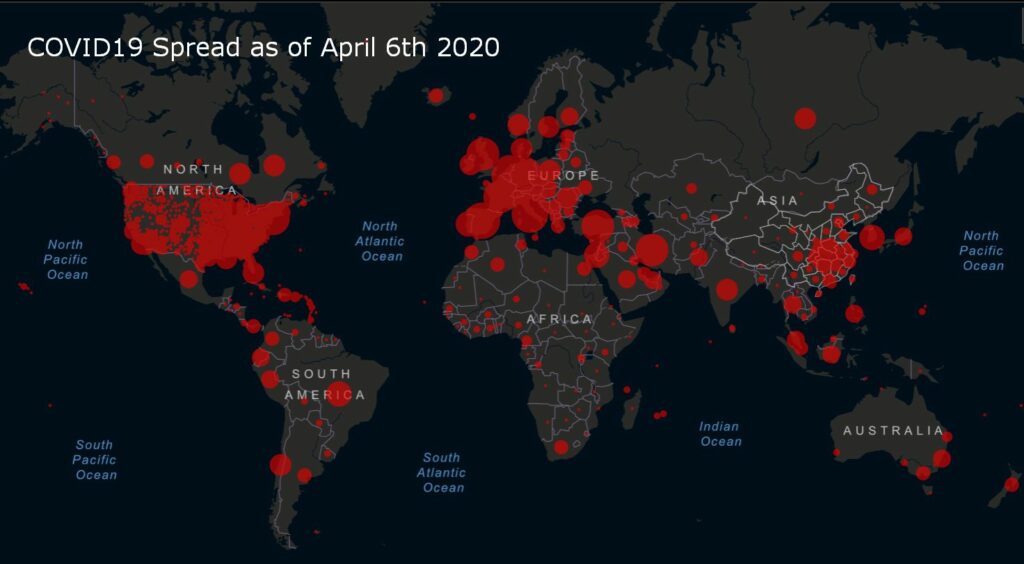
Sociale isolatie is dé oplossing in 2020 om de curve van coronavirusbesmettingen af te vlakken. In 2003 was netwerkisolatie (blokkering van TCP 1434 – de communicatiepoort van SQL) nodig om de verspreiding van SQL Slammer te voorkomen. Zoals blijkt uit de COVID-kaart uit 2003, kon netwerkisolatie echter, vanwege de snelheid waarmee computerinfecties plaatsvonden, niet snel genoeg worden geïmplementeerd om de verspreiding van SQL Slammer te stoppen. Of de wereld voldoende heeft geleerd om sociale isolatie snel genoeg te implementeren om de verspreiding van COVID-19 te vertragen en te stoppen, valt nog te bezien.
Gerelateerde onderwerpen : ILOVEYOU-virus , Coronavirus-advies
Bron: NC State-studie
De SQL Slammer-worm kost bedrijven naar schatting $ 750 miljoen tot meer dan $ 1 miljard aan schade. In dit geval waren de risico's gemakkelijk te vermijden geweest als deze bedrijven hun systemen hadden gepatcht. Zorg er daarom als bedrijfseigenaar voor dat het cybersecurityprogramma van uw bedrijf de volgende beschermingsmaatregelen omvat:
Deze zeven maatregelen zijn allemaal diepgaande cyberbeveiligingsstrategieën om uw risico te verlagen.
https://www.youtube.com/watch?v=HH2_m4BqJZo
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.