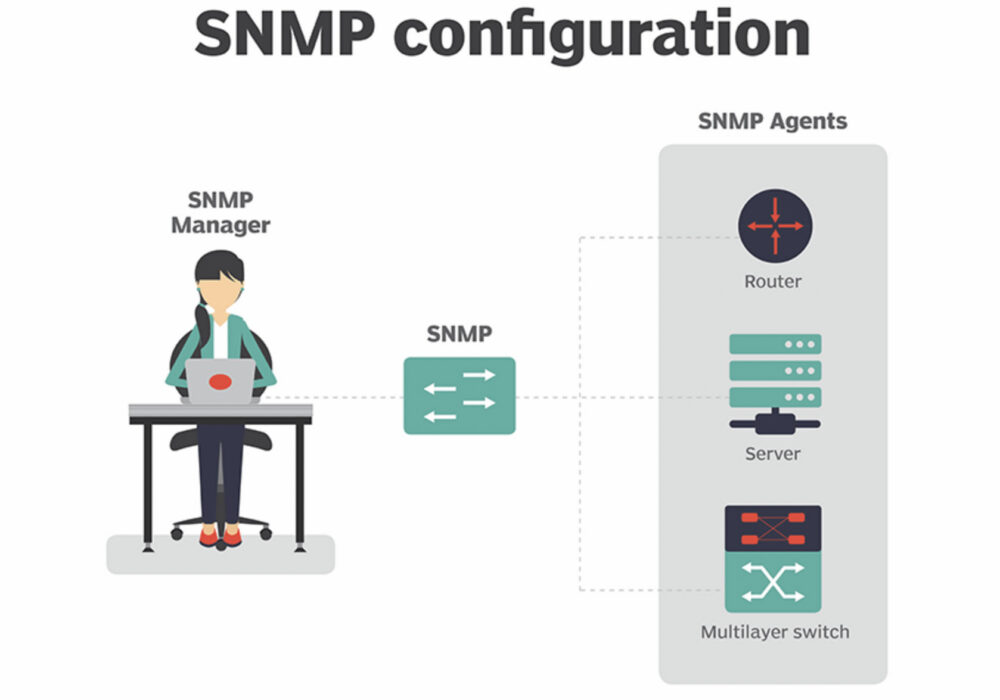
Simple Network Management Protocol (SNMP) is een protocol op applicatielaagniveau voor het bewaken en beheren van netwerkapparaten op een lokaal netwerk (LAN) of een breedbandnetwerk (WAN) . Het doel van SNMP is om netwerkapparaten, zoals routers, servers en printers, een gemeenschappelijke taal te bieden voor het delen van informatie binnen een netwerkbeheersysteem (NMS).
De client-serverarchitectuur van SNMP bestaat uit de volgende drie componenten:
De SNMP-manager fungeert als client, de SNMP-agent als server en de MIB als database van de server. Wanneer de SNMP-manager de agent een vraag stelt, gebruikt de agent de MIB om het antwoord te geven.
SNMP is zo populair dat de meeste netwerkapparaten standaard met SNMP-agents worden geleverd. Om het protocol te kunnen gebruiken, moeten netwerkbeheerders echter eerst de standaardconfiguratie-instellingen van hun netwerkapparaten wijzigen, zodat SNMP-agents kunnen communiceren met het beheersysteem van het netwerk.
SNMP maakt deel uit van de oorspronkelijke Internet Protocol (IP) -suite zoals gedefinieerd door de Internet Engineering Task Force (IETF). Er bestaan meerdere versies van het SNMP-protocol. De meest recente versie, SNMPv3, bevat beveiligingsmechanismen voor authenticatie , encryptie en toegangscontrole.
MKB's moeten, indien mogelijk, samenwerken met hun IT-professionals om SNMP in te stellen. SNMP kan uw organisatie helpen belangrijke informatie over uw netwerken te verkrijgen, zoals configuratiewijzigingen, statusinformatie en automatische waarschuwingen voor bepaalde vormen van kwaadaardige activiteit. Uw IT-personeel kan u hierbij helpen.
Aanvullende aanbevelingen voor cyberbeveiliging
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Extra Reading:
DOJ klaagt Russische regeringsmedewerkers aan wegens targeting op de energiesector
NSA dringt er bij bedrijven op aan om Zero Trust te hanteren voor netwerkbeveiliging
Gerelateerde termen:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.