Een zelfbeoordelingsvragenlijst (Self Assessment Questionnaire, SAQ) wordt het meest gebruikt in de context van de Payment Card Industry Data Security Standard (PCI-DSS) om te bepalen of een handelaar of dienstverlener voldoet aan de PCI-DSS-normen. Er zijn 8 verschillende SAQ-typen, elk voor verschillende soorten organisaties die PCI-gegevens verwerken. De 8 verschillende typen vindt u hieronder:
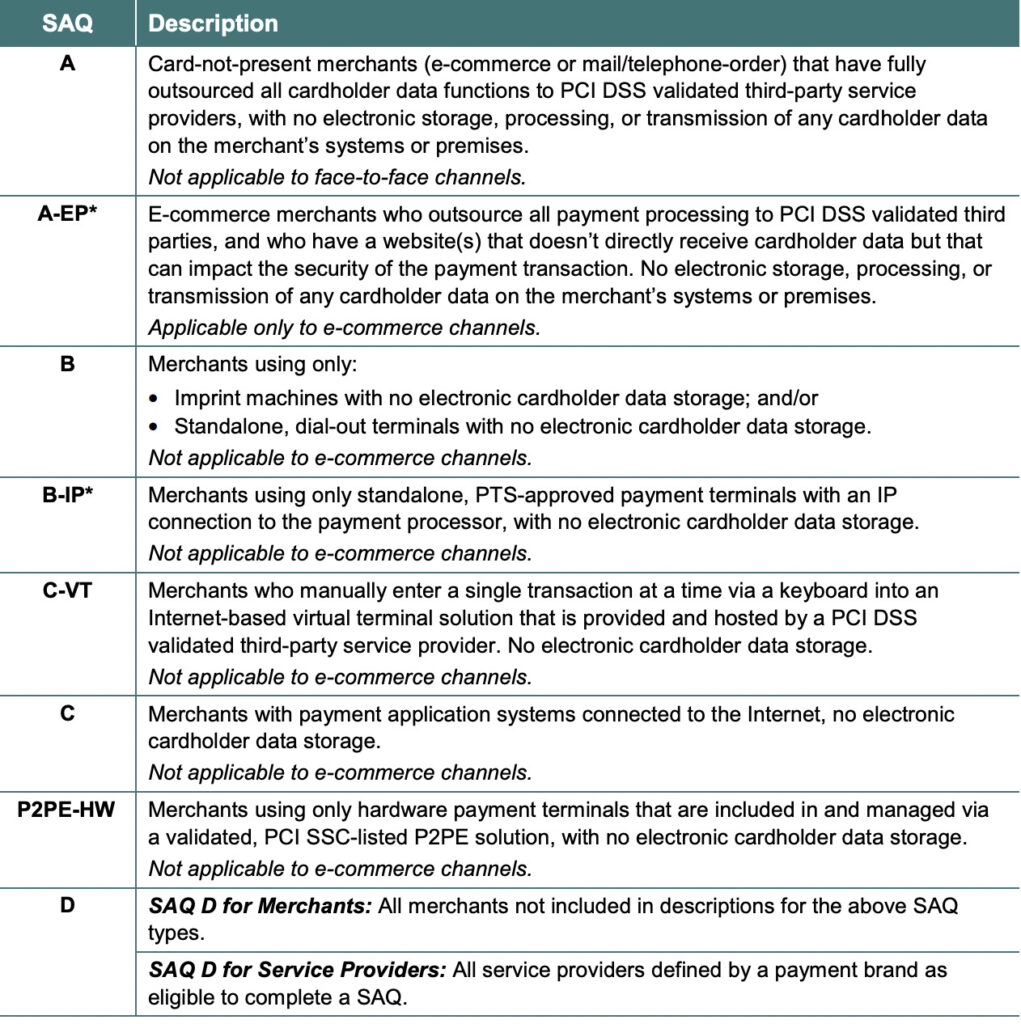
Hoe u creditcards verwerkt en kaarthoudergegevens verwerkt, bepaalt welke SAQ uw bedrijf moet invullen. Als u bijvoorbeeld geen fysieke winkel heeft en al uw producten online via een derde partij verkoopt, komt u waarschijnlijk in aanmerking voor SAQ A of SAQ A-EP. Als u wel een fysieke winkel heeft die creditcards via internet verwerkt en u ook creditcardgegevens van klanten opslaat, bent u waarschijnlijk een SAQ D-handelaar.
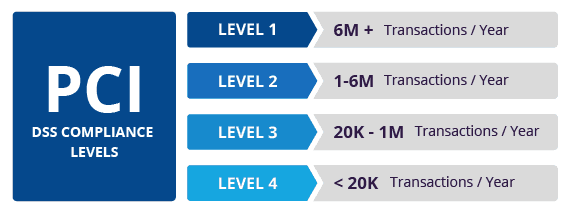
Naast het invullen van een SAQ voor uw PCI-nalevingsbehoeften, is er een tweede maatstaf waar MKB's rekening mee moeten houden: transactievolumes. PCI-DSS hanteert ook transactievolumebereiken die bepalen of u zelf kunt beoordelen (minder dan 20,000 creditcardtransacties per jaar) en of u een externe QSA (Qualified Security Assessor) moet inhuren om een audit van uw bedrijf uit te voeren wanneer u voldoet aan Level 2 of Level 1.
De SAQ, of zelfbeoordelingsvragenlijst, is niet zomaar een stappenplan voor naleving; het is een stappenplan voor betere cybersecurity. Het invullen van een PCI SAQ is een van de beste manieren om ervoor te zorgen dat u geen enkele beveiligingseisen over het hoofd ziet. Bovendien willen betalingsverwerkers niet samenwerken met onveilige bedrijven, dus vereisen ze doorgaans dat elke handelaar een PCI SAQ overlegt als bewijs van betalingsbeveiliging. Als uw organisatie met PCI-gegevens werkt, hebt u waarschijnlijk al een SAQ ingevuld of moet u deze invullen. Raadpleeg de bovenstaande tabel om te zien welke SAQ op uw bedrijf van toepassing is. Het doornemen van uw SAQ helpt u te bepalen wat u moet doen, maar de onderstaande informatie helpt u uw cybersecurityhygiëne nog verder te verbeteren.
Aanvullende aanbevelingen voor cyberbeveiliging
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Extra Reading:
Een overzicht van PCI-naleving
MSP's moeten risicobeoordelingen eisen
Gerelateerde termen:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.