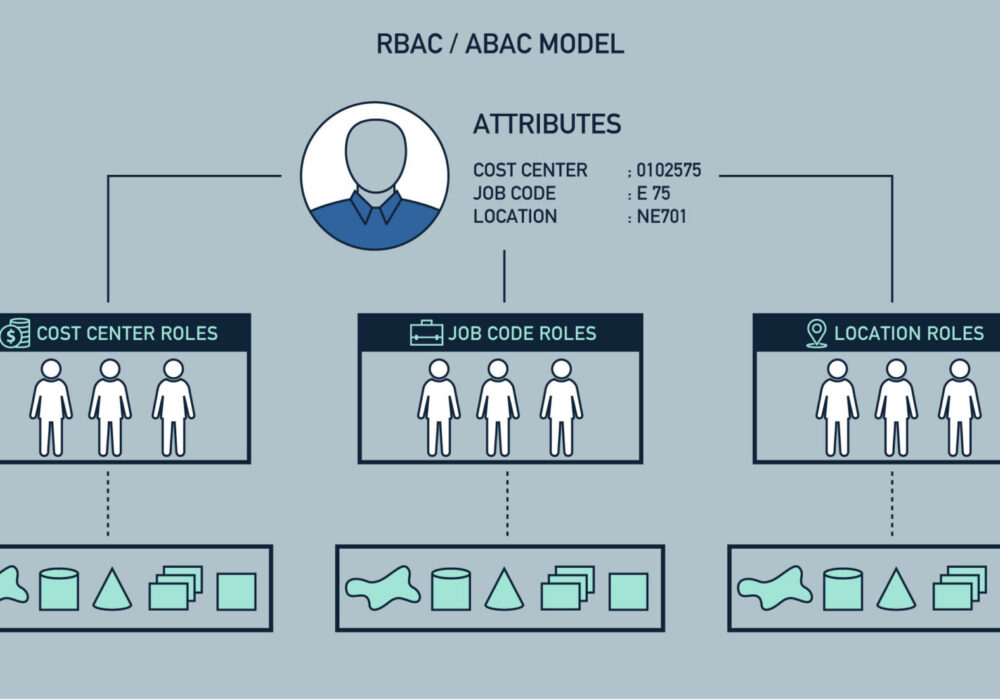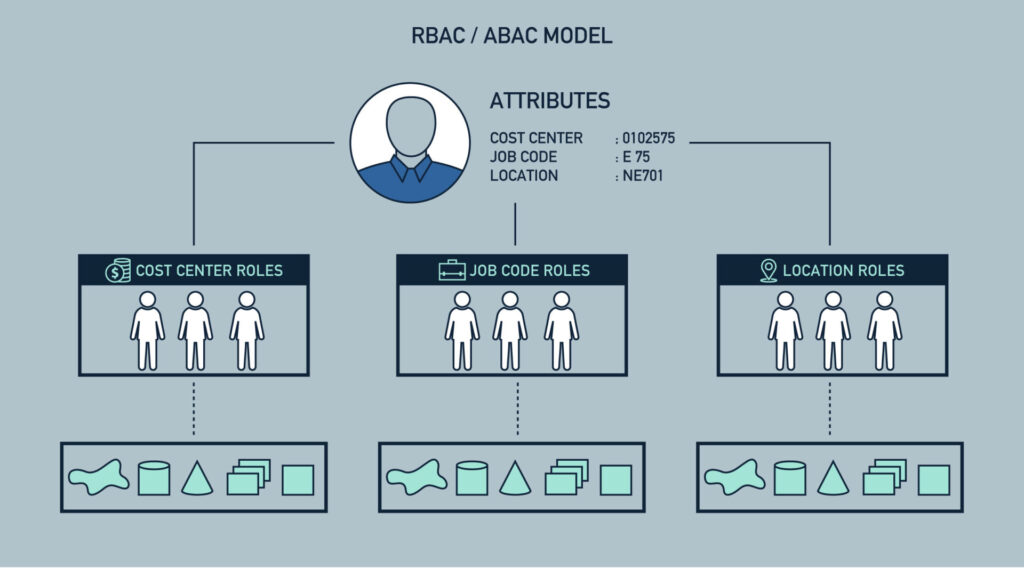
Op rollen gebaseerd toegangsbeheer (RBAC) is een strategie om de netwerktoegang te beperken op basis van de rollen van individuele gebruikers binnen een bedrijf. RBAC zorgt ervoor dat medewerkers alleen toegang hebben tot de informatie die ze nodig hebben voor hun werk en voorkomt dat ze toegang krijgen tot informatie die niet relevant voor hen is. De rol van een medewerker binnen een organisatie bepaalt de machtigingen die die persoon krijgt en zorgt ervoor dat medewerkers op een lager niveau geen toegang hebben tot gevoelige informatie of taken op hoog niveau kunnen uitvoeren die het bedrijf in gevaar zouden kunnen brengen.
Bij op rollen gebaseerd toegangsbeheer (RBAC) zijn de rollen gebaseerd op verschillende factoren, waaronder autorisatie , functieverantwoordelijkheid en competentie. Bedrijven kunnen bepalen of een gebruiker een eindgebruiker of een beheerder is en welke bevoegdheden hij of zij heeft. Daarnaast kan de toegang tot computerbronnen worden beperkt tot specifieke taken, zoals het bekijken, aanmaken of wijzigen van bestanden. De RBAC-risicostrategie is vergelijkbaar met het principe van minimale bevoegdheden , waarbij een gebruikersaccount alleen de essentiële functies op het apparaat krijgt die nodig zijn voor de uitvoering van de werkzaamheden.
Een van de beste manieren om uw mkb-bedrijf te beschermen tegen een grote beveiligingsinbreuk is het implementeren van RBAC, oftewel het principe van minimale bevoegdheden . Door beheerdersrechten te verwijderen van elke medewerker die een desktopcomputer gebruikt, kunt u het risico aanzienlijk verlagen. Deze ene actie kan het verschil betekenen tussen een grote ransomware -aanval en helemaal geen incident.
Wanneer uw medewerker door een hacker wordt misleid om malware te downloaden en uit te voeren op zijn of haar computer, zou het ontbreken van beheerdersrechten moeten voorkomen dat de malware wordt geïnstalleerd. Dit gebrek aan rechten op het lokale computersysteem kan verhinderen dat de malware de bestanden van die gebruiker en de bestanden die hij of zij op netwerkbestandsservers kan openen, versleutelt.
Bronnen:
Extra Reading:
Een cluster zonder RBAC is een onveilige cluster
Checklist voor het onboarden van cloudtechnologie op een hybride werkplek
Gerelateerde termen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.