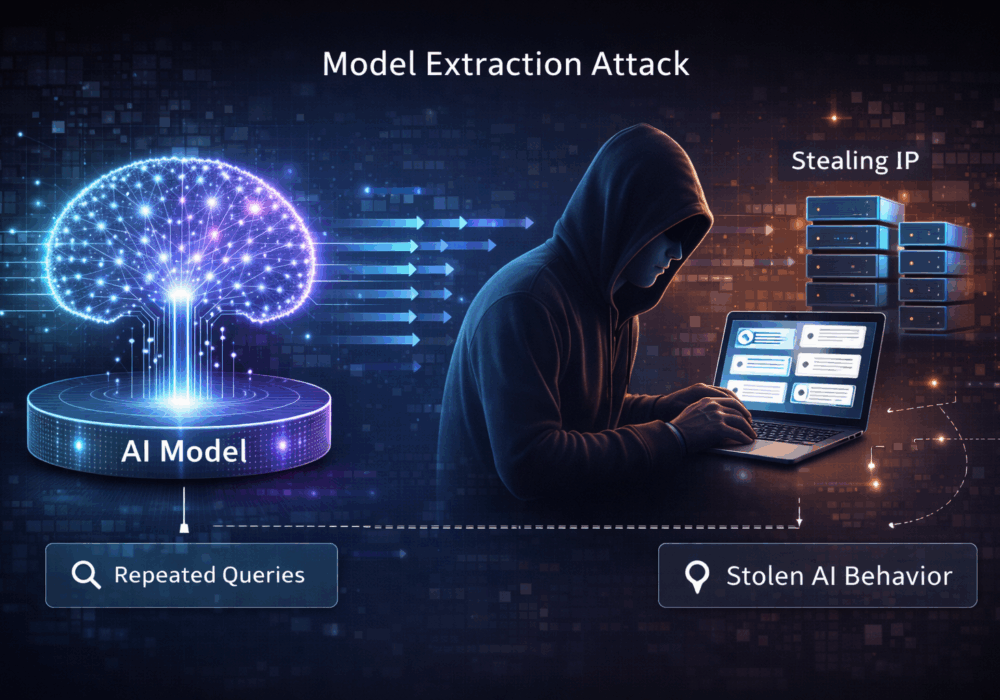
Model Extraction Attack

10 december 2025 | cyber Model Extraction Attack

Een model-extractieaanval is een techniek waarbij een aanvaller herhaaldelijk een gehost machine learning- of AI-model bevraagt ​​om het interne gedrag ervan af te leiden, te repliceren of te benaderen . Na verloop van tijd kan de aanvaller een surrogaatmodel bouwen dat het origineel nauw nabootst, waardoor intellectueel eigendom wordt gestolen zonder directe toegang tot de code of gewichten van het model.

Deze aanvallen maken gebruik van:

  • Openbare of semi-openbare model-API's
  • Voorspelbare resultaten
  • Gebrek aan snelheidsbeperking, monitoring of randomisatie van de respons

Het doel is niet datadiefstal, maar modeldiefstal.

Wat dit betekent voor het mkb

Voor kleine en middelgrote bedrijven is model-extractie vaak een onzichtbaar risico , vooral wanneer ze AI-gestuurde functionaliteiten extern aanbieden.

De belangrijkste implicaties zijn:

  • Verlies van concurrentievoordeel
    Als uw AI-model bedrijfseigen workflows, prijslogica of domeinexpertise bevat, kan een daarvan afgeleid model die waarde voor concurrenten repliceren.
  • Ongecontroleerd hergebruik van uw IP-adres
    Aanvallers kunnen een gekloond model doorverkopen, hergebruiken of integreren zonder uw toestemming of naamsvermelding.
  • Verhoogde kosten
    Overmatig gebruik van geautomatiseerde query's bij data-extractieaanvallen kan leiden tot een hoger API-gebruik en hogere infrastructuurkosten.
  • Onjuiste aannames over veiligheid
    Veel mkb'ers gaan ervan uit dat "het niet tonen van de modelgewichten" voldoende is. In werkelijkheid kan het gedrag op zich al worden achterhaald door middel van reverse engineering.

Voor het mkb verandert model-extractie AI van een aanwinst in een lastpost als er geen beschermingsmaatregelen zijn getroffen.

Wat dit betekent voor MSP's

Voor Managed Service Providers staan ​​er meer en bredere belangen op het spel.

Belangrijke overwegingen zijn onder meer:

  • Blootstelling van intellectueel eigendom van de klant
    Door MSP ontwikkelde of op maat gemaakte modellen die getraind zijn op klantspecifieke processen, kunnen worden gekopieerd en misbruikt.
  • Risico van meerdere huurders
    Slechte isolatie of gedeelde inferentie-eindpunten vergroten het risico op inferentie tussen clients en datalekken.
  • Contractuele en juridische aansprakelijkheid
    Klanten kunnen MSP's aansprakelijk stellen voor het niet beschermen van hun eigen AI-systemen, ongeacht de geavanceerdheid van de aanvaller.
  • Detectie van misbruik van de dienst
    Extractieaanvallen lijken vaak op normale gebruikspatronen, tenzij ze specifiek worden gemonitord, waardoor ze gemakkelijk over het hoofd worden gezien.
  • Reputatieschade
    Van MSP's wordt verwacht dat ze niet alleen de data beschermen, maar ook de systemen die deze data verwerken.

Praktische afhaalmaaltijd

Model-extractie-aanvallen richten zich op hoe een model zich gedraagt , niet op hoe het is opgebouwd.

Voor mkb's en MSP's:

  • Behandel modellen als beschermbaar intellectueel eigendom
  • Implementeren snelheidsbeperking, querybewaking en anomaliedetectie
  • Vermijd het onnodig blootstellen van hoogwaardige audio-uitgangen.
  • Gebruik responsbeperking of lichte randomisatie van de uitvoer waar nodig.
  • Neem de bescherming van AI-modellen op in risicoanalyses en klantovereenkomsten.

Extra Reading:

CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:


Laatste blogs

Blijf scherp met het laatste nieuws beveiligingsinzichten

Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

CyberHoot-advies: Microsoft Outlook is niet beschikbaar. Uw goede oordeel blijft echter intact.

CyberHoot-advies: Microsoft Outlook is niet beschikbaar. Uw goede oordeel blijft echter intact.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...

Lees meer

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...

Lees meer

Je agenda heeft een ongenode gast.

Je agenda heeft een ongenode gast.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...

Lees meer