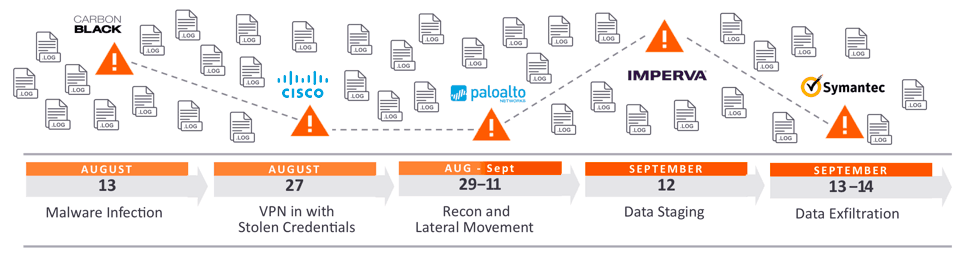
Laterale beweging is de techniek die hackers gebruiken nadat ze initiële toegang tot machines of netwerken hebben verkregen. Hackers gebruiken deze strategie om dieper in een netwerk door te dringen op zoek naar gevoelige gegevens en andere waardevolle activa. Na het binnendringen van het netwerk behoudt de aanvaller voortdurende toegang door zich lateraal door de gecompromitteerde omgeving te bewegen en steeds meer privileges te verkrijgen met behulp van verschillende tools. Privileges in dit geval zijn de beheerdersrechten die vaak worden toegekend aan leidinggevenden van IT-afdelingen, ontwikkelaars, managers, enzovoort.
Hackers bewegen zich binnen een systeem zijwaarts om detectie te voorkomen en verbonden te blijven met dat netwerk. Vaak hebben hackers een machine of netwerk weken of zelfs maandenlang misbruikt voordat een datalek wordt ontdekt. Hackers kunnen toegang krijgen tot systemen via veelvoorkomende cyberaanvallen zoals phishing , social engineering , virussen of andere malware . De manier waarop hackers zich door de systemen bewegen, is door zich voor te doen als geautoriseerde gebruikers en zich via verschillende systemen in het netwerk te verplaatsen totdat hun doel is bereikt. Het bereiken van dat doel houdt in dat ze informatie verzamelen over netwerken, systemen en accounts, inloggegevens verkrijgen, privileges escaleren, achterdeuren installeren voor toekomstige toegang en uiteindelijk toegang krijgen tot de beoogde gegevens.
Bron: CrowdStrike, ExaBeam
Aanvullende lectuur: Een menselijke firewall bouwen
Gerelateerde termen: verkenning, phishing , ransomware
Laterale verplaatsing tijdens een datalek maakt herstel veel moeilijker. Vaak is het moeilijk om de oorspronkelijke machine te vinden die als eerste werd getroffen. Het verwijderen en herbouwen ervan is een gebruikelijke maatregel, maar bij laterale verplaatsing heeft de hacker al andere hosts in uw netwerk gecompromitteerd en de oorspronkelijke machine achtergelaten. Dit betekent dat uw pogingen om het lek te beperken ernstig kunnen worden belemmerd. Het monitoren van netwerken op laterale inbreuken is een zwak punt van de meeste kleine netwerken, waardoor detectie en preventie aan endpoint security-systemen worden overgelaten. De belangrijkste les is dat u of uw bedrijf altijd iets kunt doen om uw cybersecurityprogramma te verbeteren en te voorkomen dat deze aanvallen slagen. CyberHoot raadt de volgende acties aan om te voorkomen dat u of uw bedrijf slachtoffer wordt van een aanval via laterale verplaatsing:
Het gebruik van twee van de drie identificatiefactoren (iets wat u bent, hebt of weet) is de beste manier om uw belangrijke accounts te beschermen. Hackers rekenen erop dat uw medewerkers hun wachtwoorden hergebruiken. Zodra ze online diensten zien die beveiligd zijn met tweefactorauthenticatie, gaan ze (in de meeste gevallen) op zoek naar makkelijkere doelwitten, omdat ze weten dat ze dergelijke beveiligingen niet zo gemakkelijk kunnen omzeilen. De recente grootschalige hack van de Marriott-hotelketen was mede te wijten aan ontoereikende tweefactorauthenticatie.
Wachtwoordmanagers synchroniseren automatisch alle accountgegevens tussen apparaten (smartphones, laptops en tablets). Webbrowserplug-ins monitoren uw activiteit en vragen u uw inloggegevens op te slaan wanneer u zich aanmeldt bij een nieuwe website. Uw gebruikersnaam en wachtwoord voor het domein (of URL zoals gmail.com) worden opgeslagen in een versleutelde wachtwoordkluis. Wachtwoordbeheer en -vereisten moeten worden afgedwongen via governancebeleid dat door het bedrijf is vastgesteld.
Gebruikers moeten nauwkeurig worden gecategoriseerd en alleen toegang hebben tot de systemen, applicaties of netwerken die voor hun werk vereist zijn. In een bedrijfsnetwerk mag bijvoorbeeld alleen IT-personeel apparaten zoals desktops en notebooks beheren. IT-personeel mag standaardgebruikers geen beheerdersrechten geven.
Beveiligingstools voor endpoints stellen IT-medewerkers in staat alle online en offline endpoints te monitoren. Hierbij worden gegevens over belangrijke gebeurtenissen op endpoints verzameld en opgeslagen , en deze gegevens worden gekoppeld aan bruikbare beveiligingsinformatie en bekende tactieken, technieken en procedures (TTP's). Met andere woorden, deze oplossing stelt IT-professionals in staat om aanvalstrends en -gedrag te volgen, zodat ze beter kunnen bepalen waar ze hun middelen het beste kunnen inzetten.
Als al het andere faalt en er een catastrofale inbreuk plaatsvindt, staat uw cyberverzekering voor u klaar om u te helpen snel en effectief te herstellen door u de nodige middelen te bieden. CyberHoot publiceerde een tweedelige serie over wat een cyberverzekering dekt en enkele uitdagingen daarbij.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

