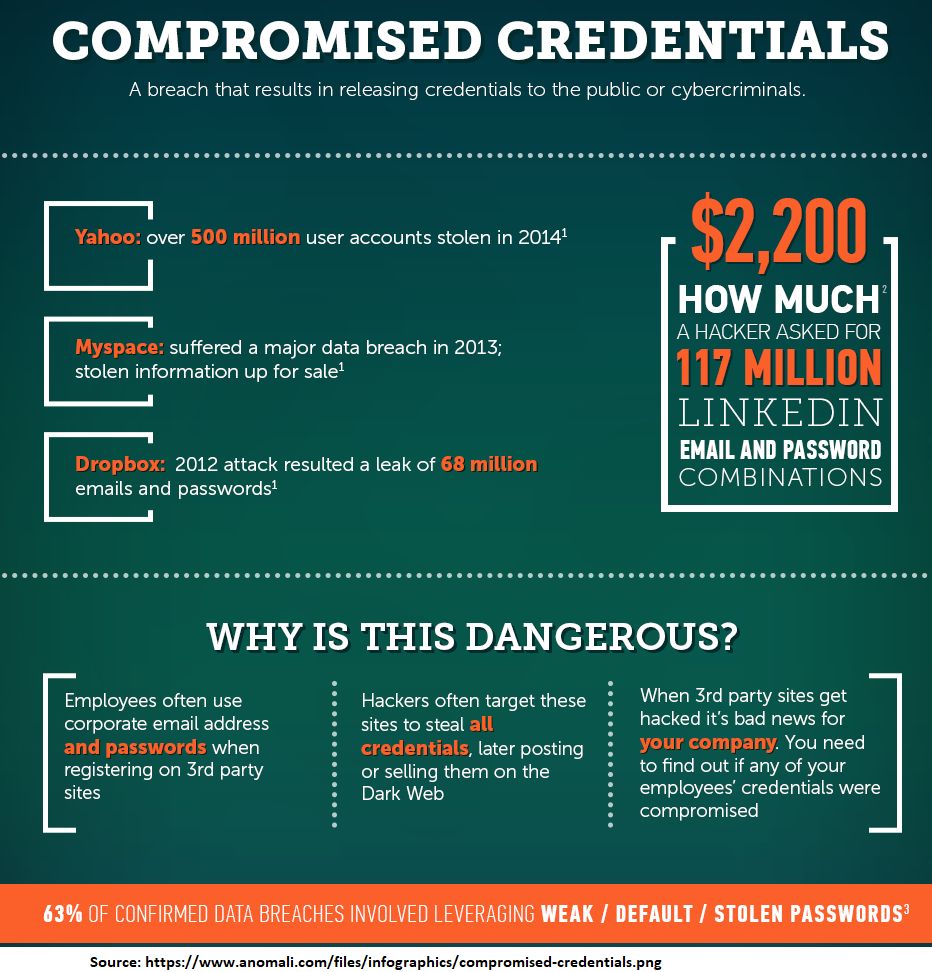
Gecompromitteerde inloggegevens ontstaan wanneer de gebruikersnaam en het wachtwoord van een nietsvermoedende gebruiker in handen zijn van een hacker. Deze inloggegevens zijn dan gecompromitteerd. Ze kunnen op verschillende manieren worden gecompromitteerd. Twee van de meest voorkomende zijn gehackte websites, zoals weergegeven in de bovenstaande afbeelding (Yahoo, Myspace en Dropbox zijn voorbeelden van grootschalige hacks).
Een andere manier is het resultaat van een succesvolle phishingcampagne waarbij medewerkers proberen een document of bestand te openen dat door een collega of zakenpartner is verzonden en direct om uw Google- of Microsoft-inloggegevens wordt gevraagd. Wat er in werkelijkheid gebeurt, is dat u zich op een hackerswebsite bevindt die uw e-mailaccountgegevens steelt als u ze invoert.
De gevolgen kunnen verwoestend zijn. Hackers weten dat zodra ze toegang hebben tot het e-mailaccount van één medewerker, ze een nieuwe phishingaanval kunnen uitvoeren om de inloggegevens van alle andere e-mailadressen in dat gecompromitteerde account te stelen. Dit maakt deze aanvallen zo verwoestend, snel en effectief. Lees voor meer informatie over een echt incident het blogartikel getiteld: Domino Attack.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.