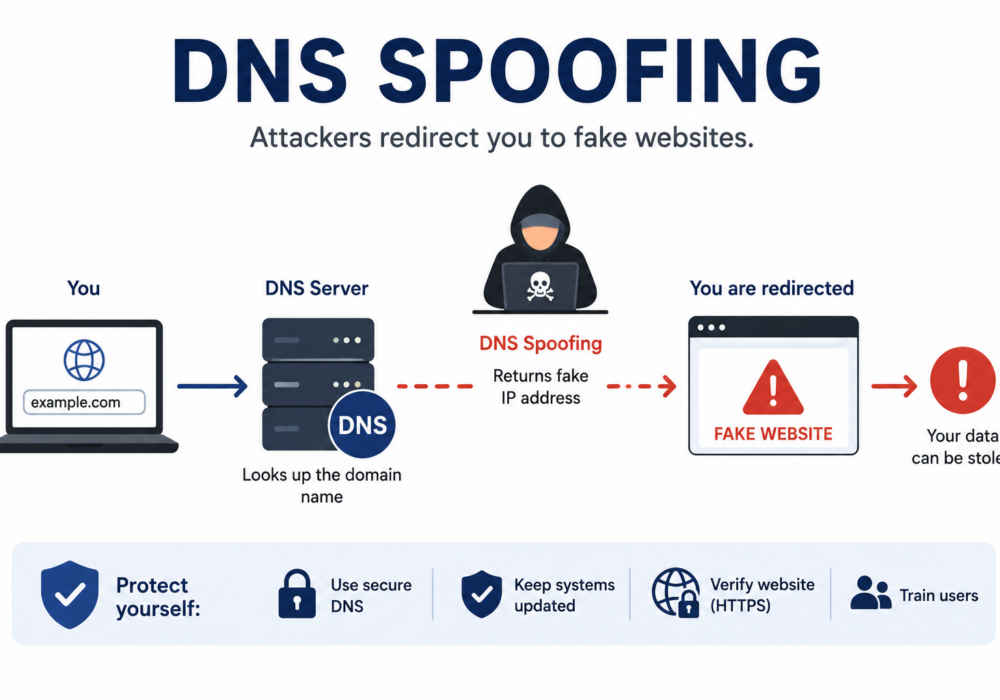
DNS-spoofing , ook wel bekend als DNS-cachevergiftiging , is een cyberaanval waarbij een aanvaller het Domain Name System (DNS) manipuleert om gebruikers van een legitieme website naar een kwaadaardige website door te sturen. Omdat gebruikers vaak het juiste webadres in hun browser zien, kunnen ze onbewust wachtwoorden, financiële gegevens of andere gevoelige informatie invoeren op een nepwebsite die door de aanvaller wordt beheerd.
DNS fungeert als het 'telefoonboek' van het internet en vertaalt domeinnamen zoals example.com naar IP-adressen die computers gebruiken om websites te vinden. DNS-spoofing verstoort dit proces door een vals IP-adres toe te kennen aan een legitiem domein.
Een typische DNS-spoofingaanval volgt deze stappen:
Omdat de nepwebsite er vaak identiek uitziet als de echte, realiseren gebruikers zich mogelijk niet dat ze zijn doorgestuurd.
Aanvallers gebruiken DNS-spoofing om:
Kleine en middelgrote bedrijven zijn afhankelijk van clouddiensten zoals Microsoft 365, Google Workspace, online bankieren en SaaS-applicaties. Als werknemers worden doorgestuurd naar frauduleuze websites, kunnen aanvallers bedrijfsgegevens stelen en toegang krijgen tot cruciale systemen.
Mogelijke gevolgen zijn onder meer:
Omdat veel mkb-bedrijven geen eigen DNS-beveiliging hebben, worden ze vaak als aantrekkelijke doelwitten beschouwd door aanvallers.
Managed Service Providers (MSP's) beheren de netwerken en internetinfrastructuur van veel klanten. Een succesvolle DNS-spoofingaanval op een MSP of de door MSP beheerde DNS-diensten kan meerdere klantorganisaties tegelijk treffen.
Risico's zijn onder meer:
Het beschermen van de DNS-infrastructuur is een fundamenteel onderdeel van het beveiligen van beheerde omgevingen.
Organisaties kunnen hun risico verlagen door:
Hoewel ze vaak samenwerken, zijn het verschillende aanvalsmethoden:
| DNS-spoofing | Phishing |
|---|---|
| Leidt gebruikers om door DNS-records te manipuleren. | Misleidt gebruikers om op schadelijke links te klikken. |
| Slachtoffers kunnen het juiste websiteadres intypen. | Slachtoffers worden gelokt via misleidende e-mails of berichten. |
| Richt zich op het naamgevingssysteem van het internet. | Richt zich op menselijk gedrag |
| Vaak onzichtbaar voor de gebruiker | Maakt gebruik van sociale manipulatie |
DNS-spoofing is een aanval waarbij het adreszoeksysteem van internet wordt gemanipuleerd om gebruikers zonder hun medeweten door te sturen naar kwaadwillende websites. Voor mkb's kan dit leiden tot gestolen inloggegevens, financiële fraude en malware-infecties. Voor MSP's kunnen de gevolgen zich uitstrekken over meerdere klantomgevingen als de DNS-infrastructuur wordt gecompromitteerd. Het gebruik van veilige DNS-services, het inschakelen van DNSSEC, het implementeren van sterke authenticatie en het voorlichten van gebruikers zijn belangrijke verdedigingsmechanismen tegen DNS-spoofingaanvallen.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meer
Ernstgraad: KRITIEK (CVSS 9.2) | Uitgegeven: 22 oktober 2026 Op 21 oktober werden twee kritieke kwetsbaarheden in PHP ontdekt,...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.