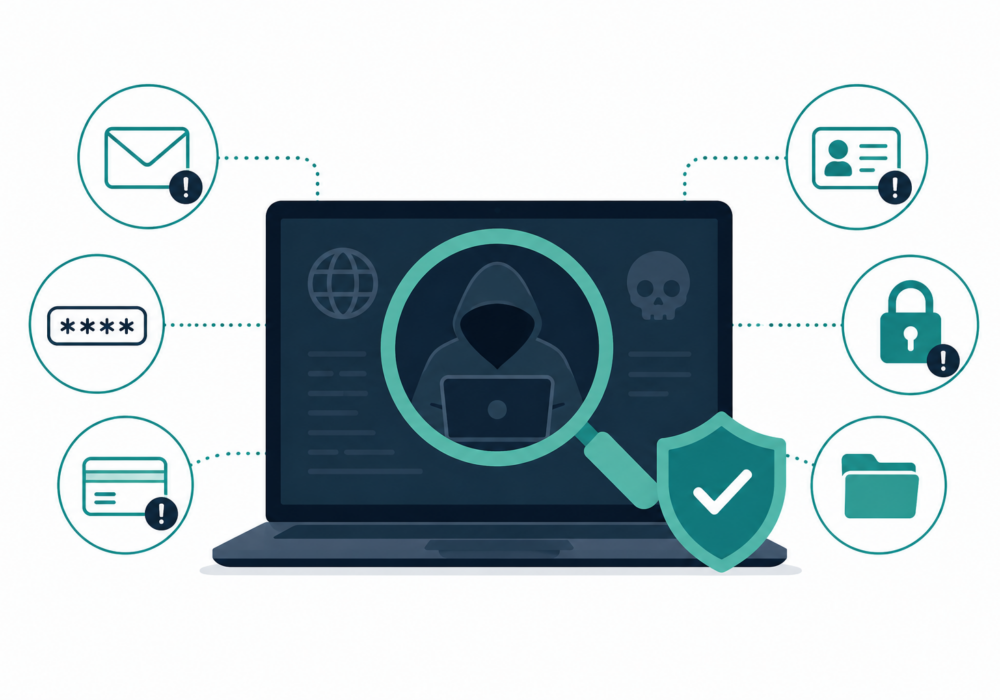
Dark Web Monitoring is het continue proces van het scannen van verborgen online marktplaatsen, forums, datalekken en criminele websites op gestolen informatie die verband houdt met een organisatie, zoals e-mailadressen, wachtwoorden, klantgegevens, financiële informatie of intellectueel eigendom.
Het doel is om blootgestelde inloggegevens of gevoelige informatie vroegtijdig te detecteren, zodat organisaties kunnen reageren voordat cybercriminelen er misbruik van maken.
In tegenstelling tot zelf actief zoeken op het dark web, houden dark web-monitoringdiensten automatisch bekende bronnen in de gaten waar cybercriminelen gestolen gegevens kopen, verkopen en delen, en waarschuwen ze organisaties wanneer hun informatie verschijnt.
Diensten die het dark web monitoren, zoeken continu naar:
Als er een match wordt gevonden, ontvangt de organisatie een melding zodat ze onderzoek kan doen en actie kan ondernemen.
Kleine en middelgrote bedrijven worden steeds vaker het doelwit omdat ze vaak minder beveiligingsmiddelen hebben dan grote ondernemingen. Gestolen inloggegevens zijn een van de belangrijkste oorzaken van ransomware, BEC-aanvallen (Business Email Compromise) en aanvallen waarbij accounts worden overgenomen.
Monitoring van het dark web helpt mkb's:
Voor veel mkb-bedrijven biedt monitoring van het dark web een betaalbare manier om inzicht te krijgen in de blootstelling van inloggegevens zonder een volledig beveiligingscentrum te hoeven onderhouden.
Voor Managed Service Providers (MSP's) biedt monitoring van het dark web toegevoegde waarde, zowel op het gebied van beveiliging als klantrelaties.
Voordelen zijn onder andere:
Veel MSP's bieden monitoring van het dark web aan als onderdeel van een beheerde beveiligingsservice, omdat dit tastbaar en gemakkelijk te begrijpen bewijs levert van cyberrisico's.
Het vinden van inloggegevens op het dark web betekent niet per se dat een organisatie is gehackt. Vaak zijn de inloggegevens afkomstig van een externe website waar een medewerker hetzelfde wachtwoord opnieuw heeft gebruikt.
Wanneer een waarschuwing optreedt, moeten organisaties het volgende doen:
Monitoring van het dark web helpt organisaties gestolen inloggegevens en gevoelige informatie te ontdekken voordat aanvallers er misbruik van kunnen maken. Voor mkb's biedt het een vroegtijdig waarschuwingssysteem tegen accountcompromissen en ransomware. Voor MSP's maakt het proactieve klantbescherming mogelijk, versterkt het beheerde beveiligingsaanbod en toont het de voortdurende waarde van cybersecurity aan door bedreigingen te identificeren voordat ze incidenten worden.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.