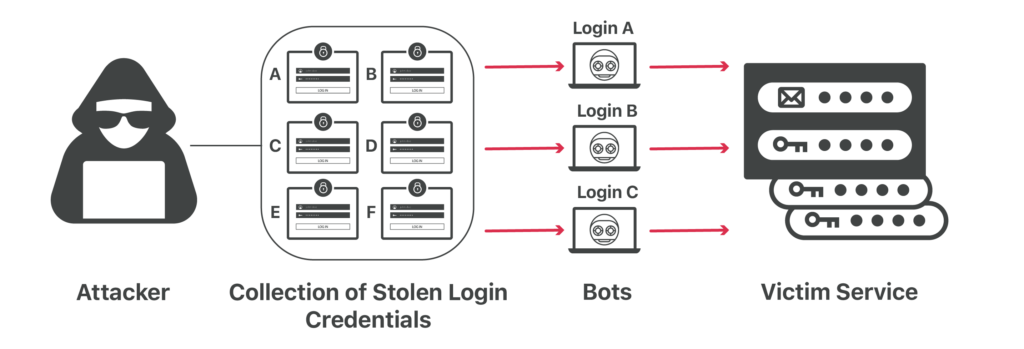
Credential stuffing is het automatisch injecteren van gestolen gebruikersnaam- en wachtwoordgegevens in een webauthenticatiesysteem met als doel ongeautoriseerde toegang tot gebruikersaccounts te verkrijgen. Zodra een accountaanmelding is gelukt, neemt de aanvaller snel de controle over het account over. Op dat moment kan de hacker frauduleuze financiële transacties uitvoeren. In het geval van een e-mailaccount zullen ze de mappen met verzonden en verwijderde items van accounts doorzoeken naar elk e-mailadres dat ze kunnen vinden. Ze zullen deze personen waarschijnlijk benaderen met nieuwe phishingaanvallen, waarbij ze zich voordoen als de vertrouwde partij wiens account is gehackt.
Hackers bemachtigen deze gestolen inloggegevens doorgaans doordat gebruikers op phishinglinks klikken en hun accountgegevens invoeren op nepwebsites. Een andere mogelijkheid is dat ze gebruikersnamen- en wachtwoorddatabases kopen op het dark web. Professionele hackers kraken populaire websites en stelen de wachtwoorddatabase, in de hoop dat deze niet goed is versleuteld met salted en iteratief gehashte wachtwoorden.
Bron: Secret Security Wiki
Aanvullende informatie: De evoluerende dreiging van het vervalsen van inloggegevens
Gerelateerde termen: Phishing , Spear-phishing , Trojaans paard
Credential stuffing is een andere cyberaanval die kan worden beperkt door middel van goede cybersecuritytraining en -bewustzijn. Door medewerkers te trainen en de nieuwe phishingtests van CyberHoot te gebruiken, kan de kans op een beveiligingslek worden verkleind doordat een gebruiker inloggegevens invoert op een kwaadaardige website. De beste manier om je tegen dit type aanval te beschermen, is door een goede wachtwoordhygiëne en door medewerkers te trainen in de gevaren van phishing. Een goede wachtwoordhygiëne kan worden vereenvoudigd met de volgende stappen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.