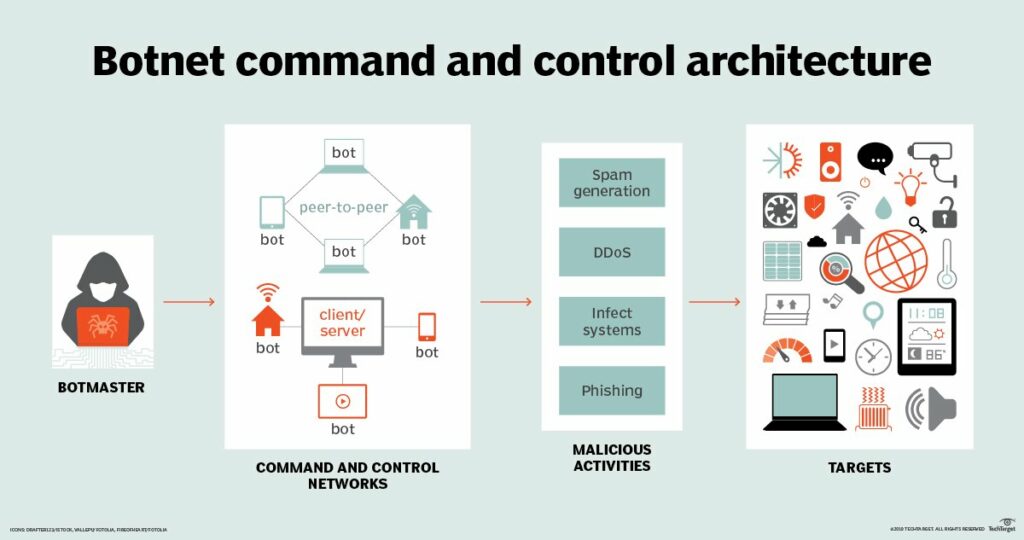
Een command-and-control (C&C) server is een computer die op afstand wordt bestuurd door een cybercrimineel en die fungeert als commandocentrum om commando's te versturen naar systemen die geïnfecteerd zijn met malware. Deze C&C-servers maken meestal deel uit van een groot botnetwerk . Systemen waarop malware draait en die communiceren met internetgebaseerde C&C-servers kunnen cruciale gegevens van uw organisatie stelen, zoals wanneer het Emotet-virus gebruikerswachtwoorden onderschept en deze online naar de C&C-servers stuurt. Ze kunnen echter ook nog veel meer schade aanrichten.
Andere malware die wordt gebruikt in C&C-communicatie houdt zich bezig met zaken als cryptomining (ook wel cryptojacking genoemd ), deelname aan denial-of-service-aanvallen, of simpelweg passief wachten tot de hacker die het netwerk van bots beheert iets gedaan wil hebben en een commando geeft om ze wakker te maken en een taak uit te voeren.
Het opzetten van C&C-communicatie is meestal een belangrijke stap voor aanvallers, waardoor ze zich lateraal binnen een netwerk of organisatie kunnen verplaatsen. Dit komt doordat de malware nieuwe instructies en nieuwe malware kan ontvangen om het lokale netwerk te scannen op extra systemen die risico lopen en daardoor gecompromitteerd kunnen worden.
Gerelateerde termen: Botnet, Cryptojacking of Cryptomining
Gerelateerde artikelen: Wat DNS-versleuteling betekent voor bedrijfsbeveiligers
Bron: TrendMicro
Voorkom dat deze malware uw netwerk binnendringt door uw personeel te informeren over de meest voorkomende infectiebronnen. Deze bots en botnets zijn malware die uw bedrijf infiltreert via phishingaanvallen en via zwak beveiligde toegang op afstand (toegang op afstand zonder tweefactorauthenticatie ). Om zich te beschermen tegen bots en botnets, moeten eigenaren van mkb-bedrijven er altijd voor zorgen dat ze het volgende doen:
Deze stappen, werkwijzen en hulpmiddelen verbeteren zowel uw algehele beveiliging als uw productiviteit.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.