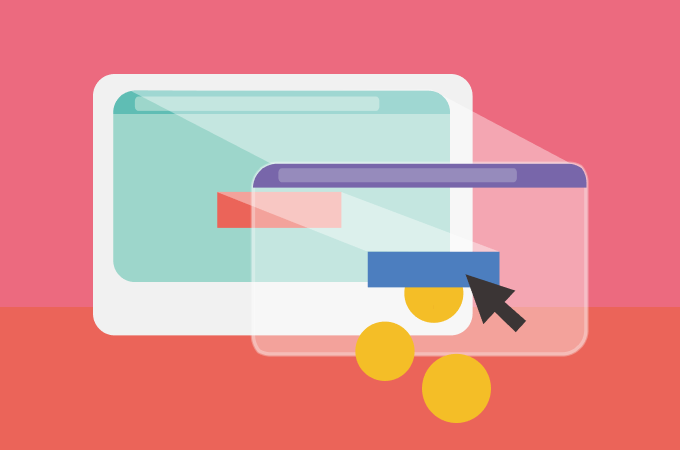
Clickjacking , ook wel bekend als een " UI Redress Attack ", is een aanval waarbij een aanvaller meerdere transparante of vage lagen gebruikt om een gebruiker te misleiden en hem of haar te laten klikken op een knop of link op een andere pagina, terwijl de gebruiker eigenlijk op de hoofdpagina wilde klikken. Op deze manier "kaapt" de aanvaller klikken die bedoeld waren voor zijn of haar eigen pagina en leidt deze om naar een andere pagina, die hoogstwaarschijnlijk eigendom is van een andere applicatie, domein of beide.
Met een vergelijkbare techniek kunnen ook toetsaanslagen worden gekaapt. Door een zorgvuldig samengestelde combinatie van stylesheets, iframes en tekstvakken kan een gebruiker de indruk krijgen dat hij of zij het wachtwoord voor zijn of haar e-mail of bankrekening invoert, terwijl hij of zij in werkelijkheid typt in een onzichtbaar kader dat door de aanvaller wordt bestuurd.
Een van de bekendste voorbeelden van clickjacking was een aanval op de instellingenpagina van de Adobe Flash-plug-in . Door deze pagina in een onzichtbaar iframe te laden, kon een aanvaller een gebruiker ertoe verleiden de beveiligingsinstellingen van Flash te wijzigen, waardoor Flash toestemming kreeg om de microfoon en camera van de computer te gebruiken voor elke Flash-animatie.
Hoewel het voor de gemiddelde mkb-ondernemer lastig kan zijn om maatregelen te nemen om dit te voorkomen, kan uw IT-afdeling u wel helpen bij het instellen van een aantal zaken. Volgens OWASP zijn er drie belangrijke strategieën die kunnen worden gebruikt om zich tegen deze aanvallen te verdedigen:
Houd er rekening mee dat deze mechanismen allemaal onafhankelijk van elkaar zijn en dat waar mogelijk meer dan één ervan moet worden geïmplementeerd om een diepgaande verdediging te bieden. Naast deze acties moeten de volgende basismaatregelen worden genomen om uw gebruikers te beschermen:
Bronnen:
Extra Reading:
PortSwigger – Vind clickjacking-kwetsbaarheden
Security Boulevard – Clickjacking-aanvallen voorkomen
Gerelateerde termen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

