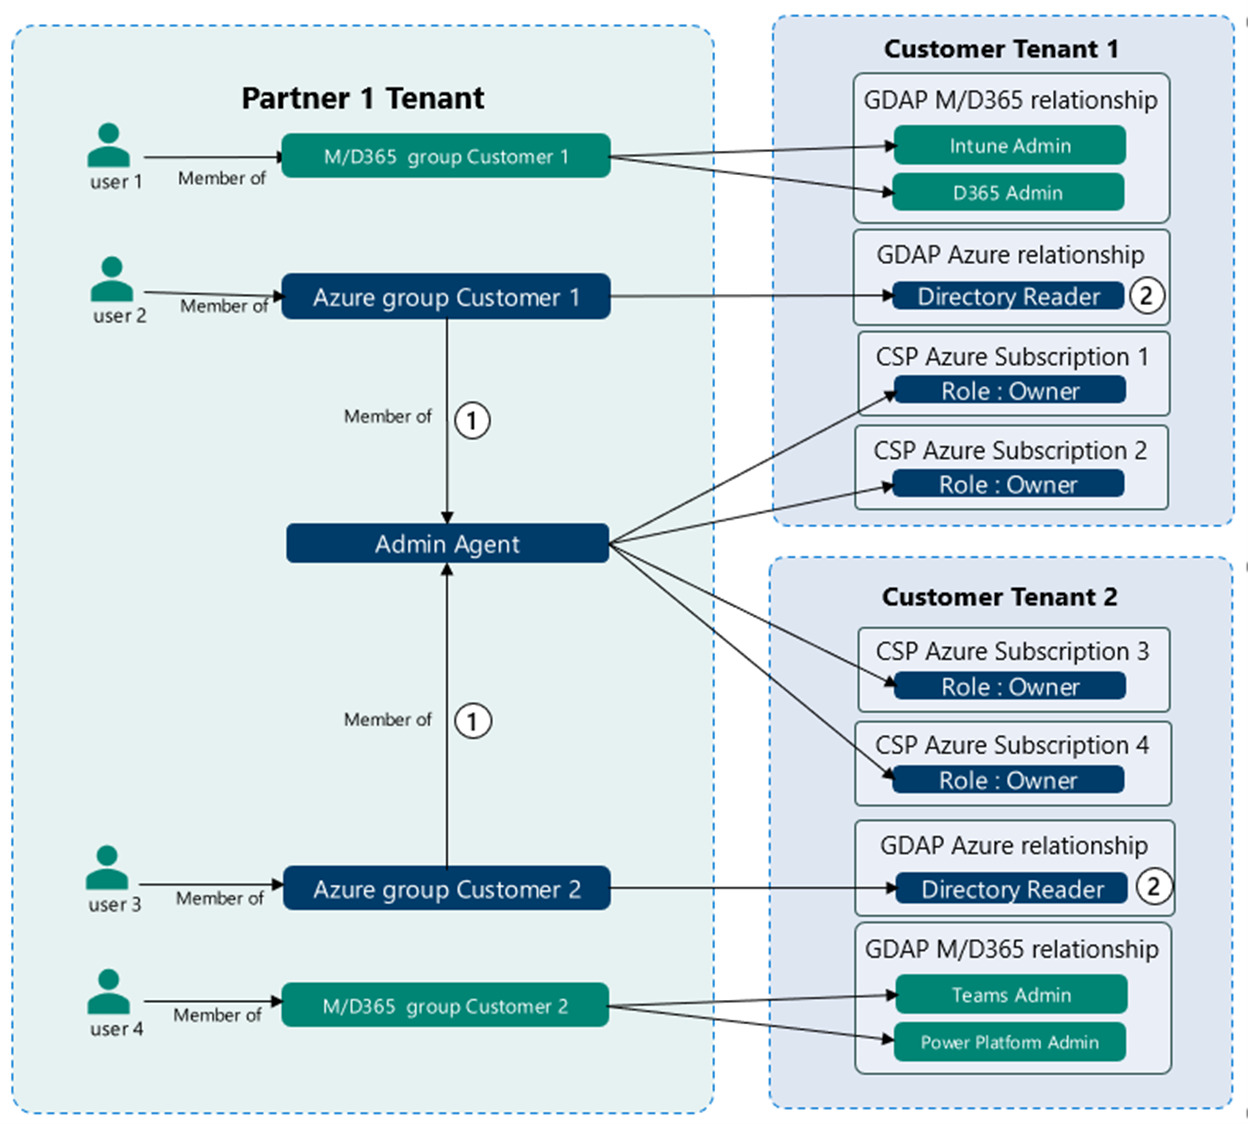
Microsoft Granular Delegated Admin Privileges (GDAP) is een manier om specifieke beheerdersrechten toe te wijzen aan individuen of groepen binnen een organisatie via Microsoft Azure. Deze aanpak maakt een verfijndere controle mogelijk over de acties die door verschillende medewerkers kunnen worden uitgevoerd. Het verlaagt het risico op onbedoelde, ongeautoriseerde of onbekende wijzigingen en vermindert tegelijkertijd de risico's met betrekking tot toegangsrechten voor bedrijven die gebruikmaken van Managed Service Providers (MSP's).
Met GDAP kunnen beheerders machtigingen krijgen voor specifieke taken of gebieden, zoals het beheren van gebruikersaccounts, het configureren van netwerkinstellingen of het openen van gevoelige gegevens. Dit biedt beheerders een legitieme reden om specifieke rechten te hebben om toegang tot deze rechten te krijgen, zonder dat ze volledige beheerdersrechten (sleutels voor het domein) hoeven te verlenen. In het MKB, en met name in MSP-omgevingen, is dit belangrijk om het risico op datalekken en andere beveiligingsincidenten als gevolg van laks rechtenbeheer te minimaliseren.
Gedeelde inloggegevens vormen een cruciaal beveiligingsrisico voor elke organisatie. Vóór GDAP deelden veel bedrijven het standaard domeinbeheerdersaccount met alle engineers. Dit leidde tot onnodige risico's door ongeïdentificeerde kritieke wijzigingen die niet te herleiden waren tot één beheerder. Het leidde ook tot risico's wanneer medewerkers het bedrijf verlieten, omdat het wijzigen van de wachtwoorden voor deze accounts vaak werd overgeslagen.
Voor MSP's was het soms nog erger. Bij MSP's die zich op beveiliging richtten, had elk bedrijf zijn eigen standaard domeinbeheerdersaccount. Toch waren die wachtwoorden soms voorspelbaar, zelfs uniek binnen bedrijven. De slechtste MSP's gebruikten mogelijk hetzelfde domeinbeheerderswachtwoord voor alle klantaccounts. Eén simpele inbreuk op één account kon een domino-effect hebben op meerdere andere accounts. Het is al meer dan 2 jaar een uitdaging en tijdrovend om dit in de IT-sector aan te pakken.
GDAP verbetert de eenvoud, ondersteuning en verantwoording bij het beheer van IT-systemen, servers en netwerken. Het zou door alle IT-organisaties moeten worden geïmplementeerd.
Gedetailleerde controle over kritieke beheerdersrechten is een enorm voordeel. Het verlenen van rechten aan engineers om specifieke services uit te voeren zonder het hoofdwachtwoord te geven dat alles beheert (een Break Glass-account), verbetert de beveiliging aanzienlijk.
GDAP kan nog steeds slecht worden opgezet, dus vraag uw MSP naar hun proces en beleid rond de invoering ervan. Werk samen om een acceptabel risiconiveau voor uw organisatie te definiëren. U zult er heel blij mee zijn dat u dit van tevoren hebt gedaan, want de voordelen zullen nog lang aanhouden.
Bronnen:
Microsoft: Inleiding tot gedetailleerde gedelegeerde beheerdersrechten (GDAP)
T-Minus365: YouTube-video.
Extra Reading:
Microsoft: Veelgestelde vragen over GDP
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: De blog van deze week bevat een...
Lees meer
Zo nu en dan duikt er een stukje malware op met een truc die zo slim is dat beveiligingsonderzoekers even stil moeten staan en...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.