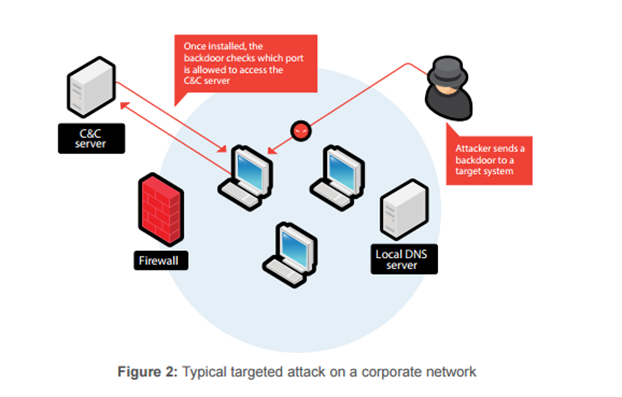
In de wereld van cybersecurity verwijst een backdoor naar een strategie die wordt gebruikt om normale beveiligingsmaatregelen te omzeilen en bevoorrechte gebruikerstoegang te verkrijgen tot een computersysteem, netwerk of softwareapplicatie. Backdoors worden gebruikt door zowel geautoriseerde als ongeautoriseerde gebruikers ( hackers en staten ). Als ongeautoriseerde gebruikers deze backdoor ontdekken (of in sommige gevallen, als deze er al is), kunnen ze gevoelige gegevens stelen, extra malware installeren en apparaten kapen. Wanneer backdoors niet al door de fabrikant in een apparaat zijn ingebouwd, worden ze geïnstalleerd door cybercriminelen via phishing of social engineering-tactieken, waarbij werknemers worden overgehaald om backdoor-malwaresoftware te downloaden en te installeren op hun computer.
Achterdeurtjes kunnen ook door hardwarefabrikanten worden ingebouwd om opzettelijk toegang te krijgen tot hun technologie nadat deze is geïnstalleerd. Dit kan goedaardig worden gebruikt om klanten te helpen die geen toegang meer hebben tot hun apparaten of om softwareproblemen op te lossen. Het kan ook kwaadwillig worden gebruikt door landen. Hieronder vindt u talloze artikelen waarin zowel CISCO (Amerikaans bedrijf) als Huawei (Chinees bedrijf) worden aangehaald die naar verluidt achterdeurtjes in hun hardwareproducten hebben ingebouwd.
Het meest verontrustend is dat recente onthullingen van Edward Snowden aan het licht hebben gebracht dat de NSA mogelijk een achterdeur in Elliptic Curve Cryptography heeft ingebouwd , waardoor het vertrouwen in onze encryptiealgoritmen fundamenteel wordt ondermijnd. Deze achterdeuren zouden de NSA in staat hebben gesteld om versleutelde communicatie over de hele wereld af te luisteren.
Bron: Malwarebytes , CyberHoot
Aanvullende literatuur :
Sinistere geheime achterdeur ontdekt in CISCO-apparatuur 2019-05-02
Achterdeurtjes blijven opduiken in CISCO-apparaten (2018-07-19)
5G Huwai-apparatuur verboden omdat de VS weet hoe verleidelijk achterdeurtjes kunnen zijn
VS ontdekt dat Huawei via een achterdeur toegang heeft tot zijn 5G-netwerken
Het lastige aan het verdedigen tegen deze kwetsbaarheid is dat de fabrikant zich mogelijk niet bewust is van een achterdeur in zijn hardware of software die voortkomt uit een kwetsbaarheid. In andere gevallen worden ze gedwongen de kwetsbaarheid daar te plaatsen door de staat waarin ze actief zijn. Dit kan u als eigenaar van een mkb-bedrijf een ongemakkelijk gevoel geven, maar er zijn een aantal maatregelen die u kunnen beschermen tegen dit soort achterdeurtjes:
Uiteindelijk zal een natiestaat die toegang tot uw netwerk wil, waarschijnlijk die toegang krijgen. Bovenstaande maatregelen, samen met het trainings- en governancebeleid, zouden uw mkb moeten beschermen tegen iedereen die probeert in te breken.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meer
Ernstgraad: KRITIEK (CVSS 9.2) | Uitgegeven: 22 oktober 2026 Op 21 oktober werden twee kritieke kwetsbaarheden in PHP ontdekt,...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

