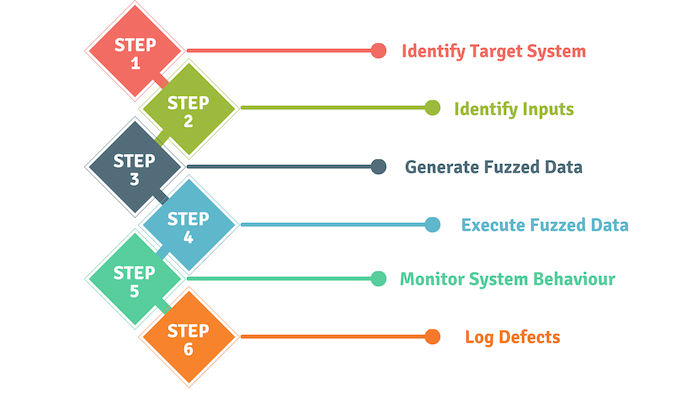
Applicatiefuzzing, oorspronkelijk ontwikkeld door Barton Miller aan de Universiteit van Wisconsin in 1989, is een testmethode die wordt gebruikt om programmeerfouten en beveiligingslekken in software, besturingssystemen of netwerken te ontdekken. Bij deze testmethode wordt een grote hoeveelheid data, fuzz genaamd, in het te testen systeem ingebracht in een poging het systeem te laten crashen of onverwachte resultaten te laten opleveren. Als er tijdens de test kwetsbaarheden worden gevonden, kan een 'fuzzer' als softwaretool worden gebruikt om de mogelijke oorzaken van de kwetsbaarheden te achterhalen.
Fuzzingtechnieken werken het best door kwetsbaarheden te ontdekken die kunnen worden misbruikt door bufferoverloop, denial-of-service- aanvallen, cross-site scripting en SQL-injectie. Deze tactieken worden het vaakst gebruikt door kwaadwillende hackers die online applicaties proberen te misbruiken voor eigen gewin. Het toepassen van fuzzingtechnieken kan u helpen om in de toekomst grote beveiligingsproblemen te voorkomen.
Bron: TechTarget
Aanvullende informatie: Wat is AI-fuzzing? En waarom het de volgende grote cyberdreiging kan zijn.
Gerelateerde termen: Dynamische codeanalyse, Statische codeanalyse, Kwetsbaarheid
Mogelijk. Fuzztesten van applicaties is eenvoudig, biedt een hoge kosten-batenverhouding en kan vaak ernstige gebreken aan het licht brengen die anders over het hoofd zouden worden gezien bij de ontwikkeling van applicaties. Als uw mkb een softwareontwikkelaar is, kunt u overwegen om fuzztesten van applicaties in uw ontwikkelprocessen op te nemen. Het biedt echter op zichzelf geen volledig beeld van de algehele beveiliging, kwaliteit of effectiviteit van een programma. U kunt fuzztesten combineren met andere geautomatiseerde tools voor softwarecodeanalyse, zoals dynamische en statische codebeoordelingen (links hierboven).
https://www.youtube.com/watch?v=RqrHT93KdgE
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

