
Zij bedriegen
Nep-phishingmails zijn bedoeld om werknemers te misleiden en zo de stress te verhogen zonder dat de resultaten beter worden.
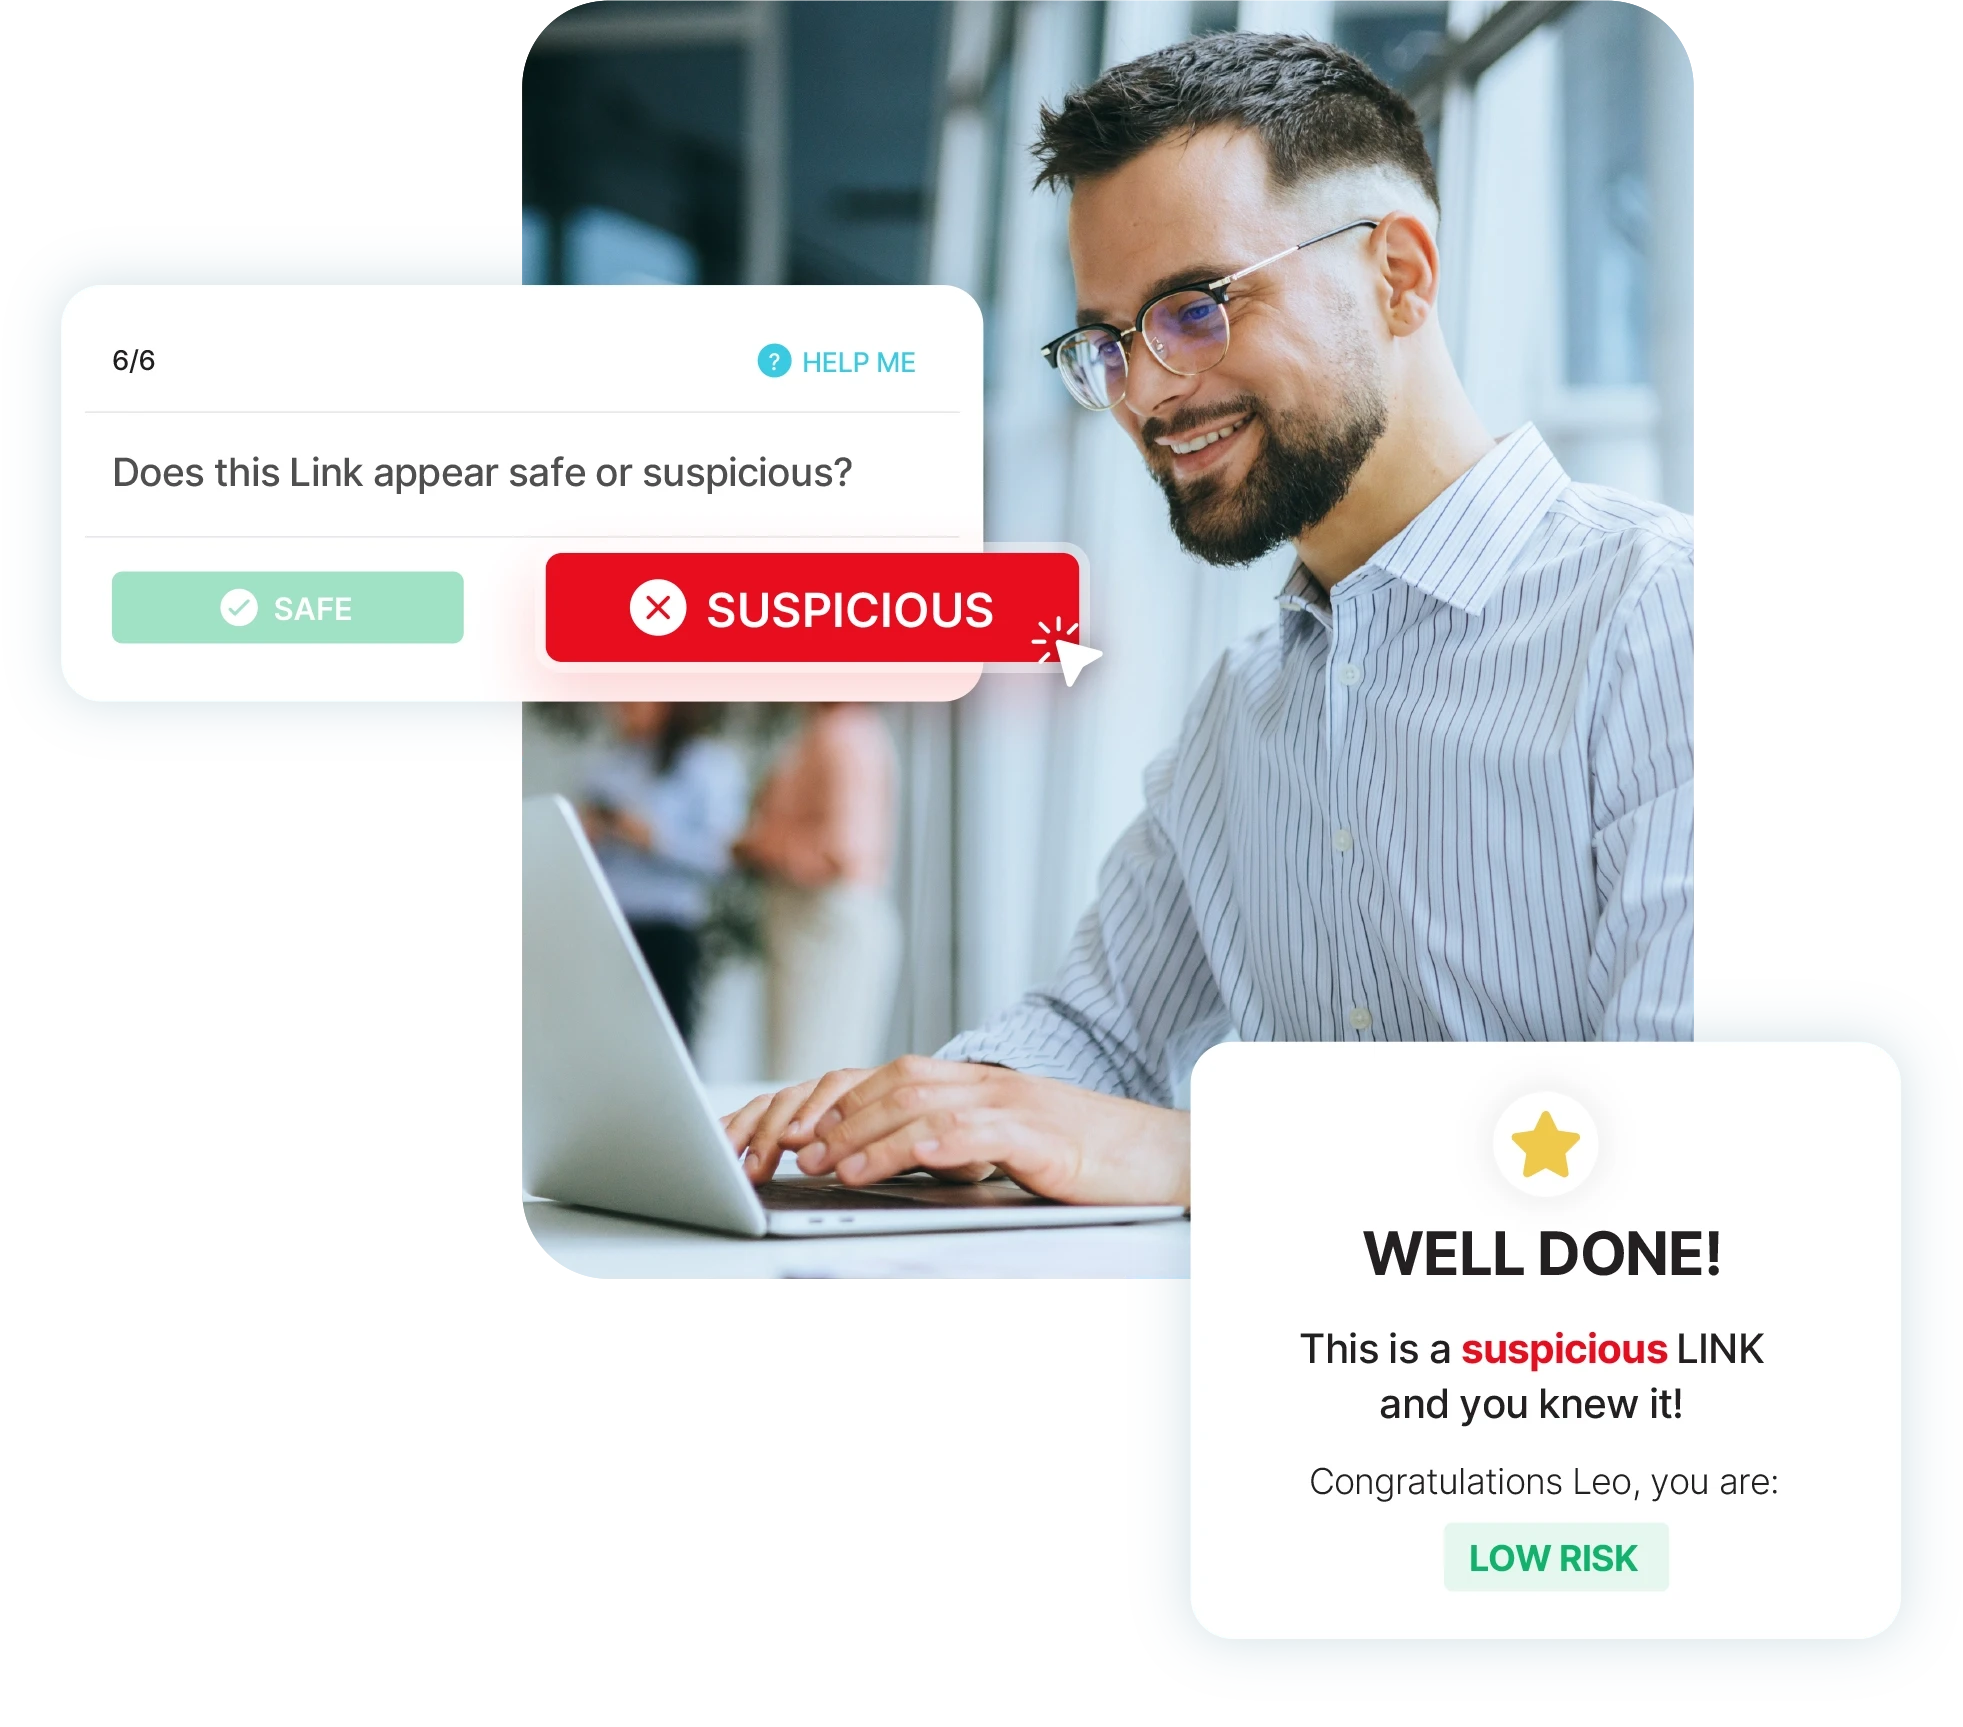
Wilt u betere resultaten behalen met uw training in beveiligingsbewustzijn? Waar traditionele phishingtests 'gotcha'-tactieken gebruiken om medewerkers te misleiden, traint de positieve bekrachtigingsaanpak van CyberHoot hen om echte bedreigingen te herkennen en te melden.
Nep-phishingmails zijn bedoeld om werknemers te misleiden en zo de stress te verhogen zonder dat de resultaten beter worden.
Bij traditioneel testen worden degenen die fouten maken gestraft, waardoor er extra training nodig is, wat het moreel negatief beïnvloedt.
Typische simulatietrainingen zijn niet boeiend, waardoor gebruikers afhaken en niet de benodigde beveiligingskennis opdoen.
Het onderzoek is duidelijk. Nep-phishingtests en 'zak'-cijfers moedigen medewerkers niet aan en kunnen de kwetsbaarheid zelfs vergroten door werknemers angstiger, minder zelfverzekerd en eerder geneigd te maken om te klikken. De positieve bekrachtiging van CyberHoot creëert een echt beveiligingsbewustzijn.
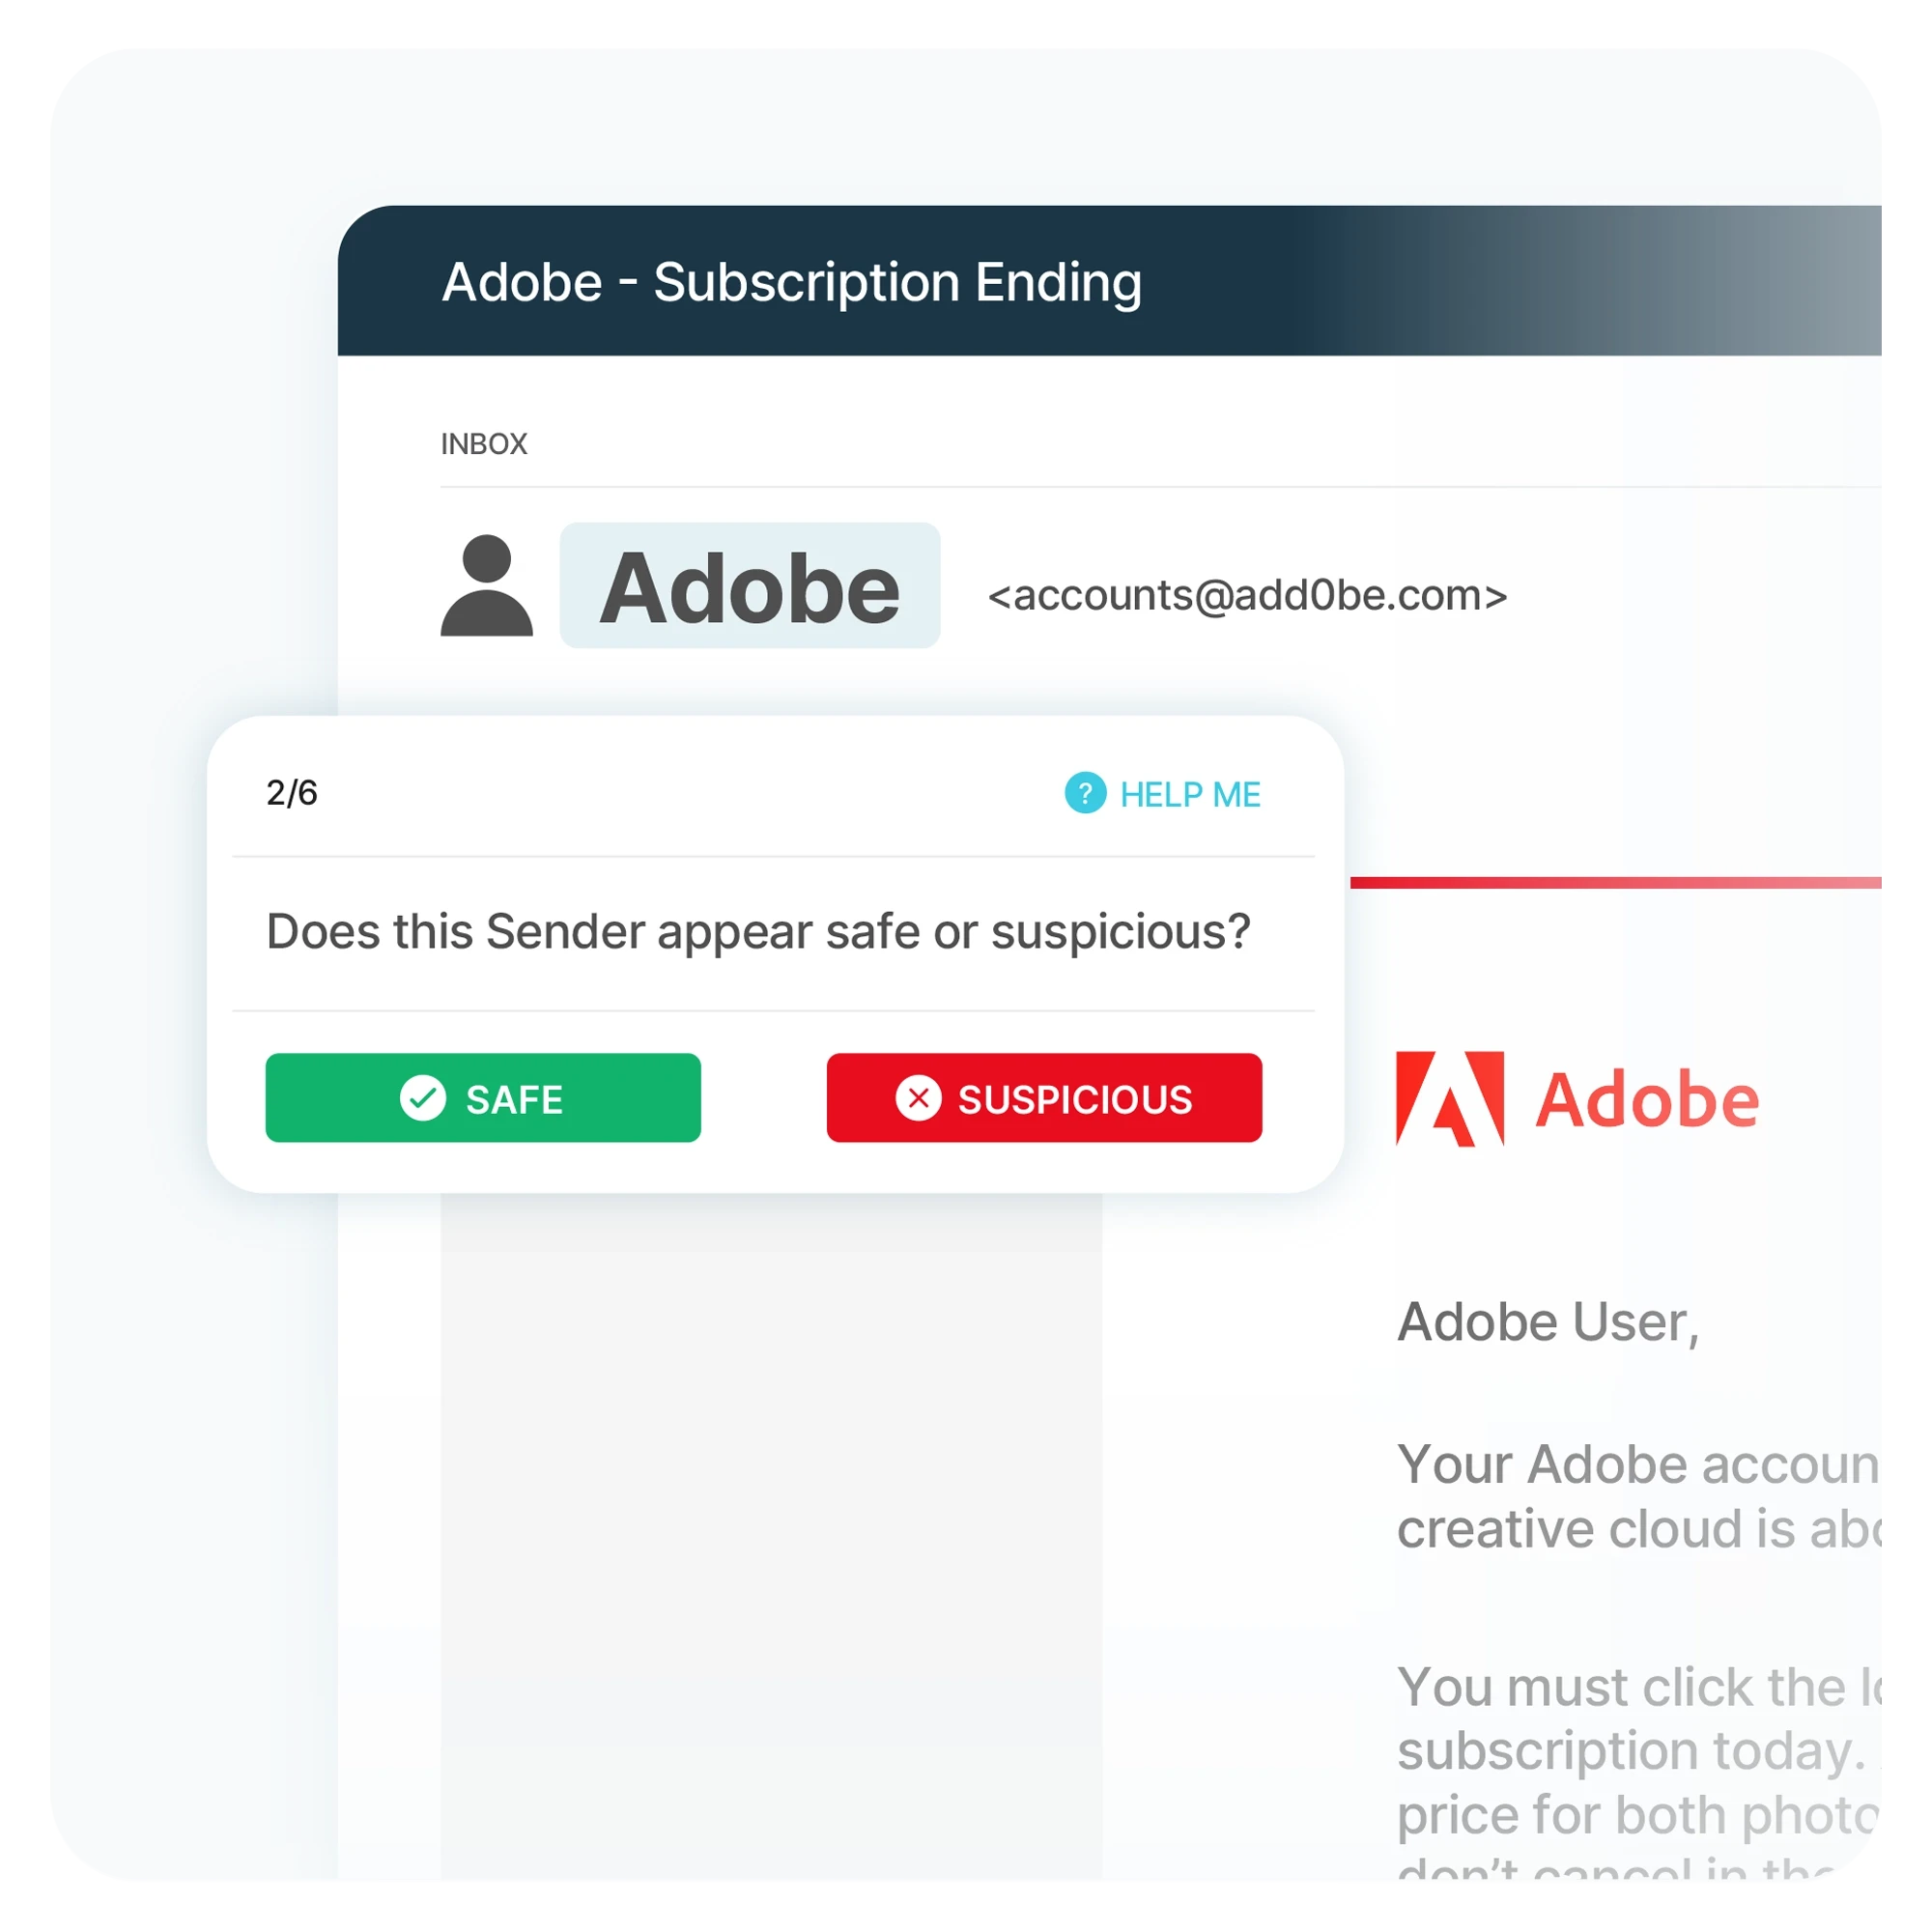
Nep-phishingmails die bedoeld zijn om werknemers te misleiden, veroorzaken stress en verminderen het vertrouwen tussen werknemers en IT-teams.
Met de interactieve training van CyberHoot leren medewerkers hoe ze bedreigingen kunnen herkennen en hoe ze via positieve bekrachtiging een echt beveiligingsbewustzijn kunnen opbouwen.
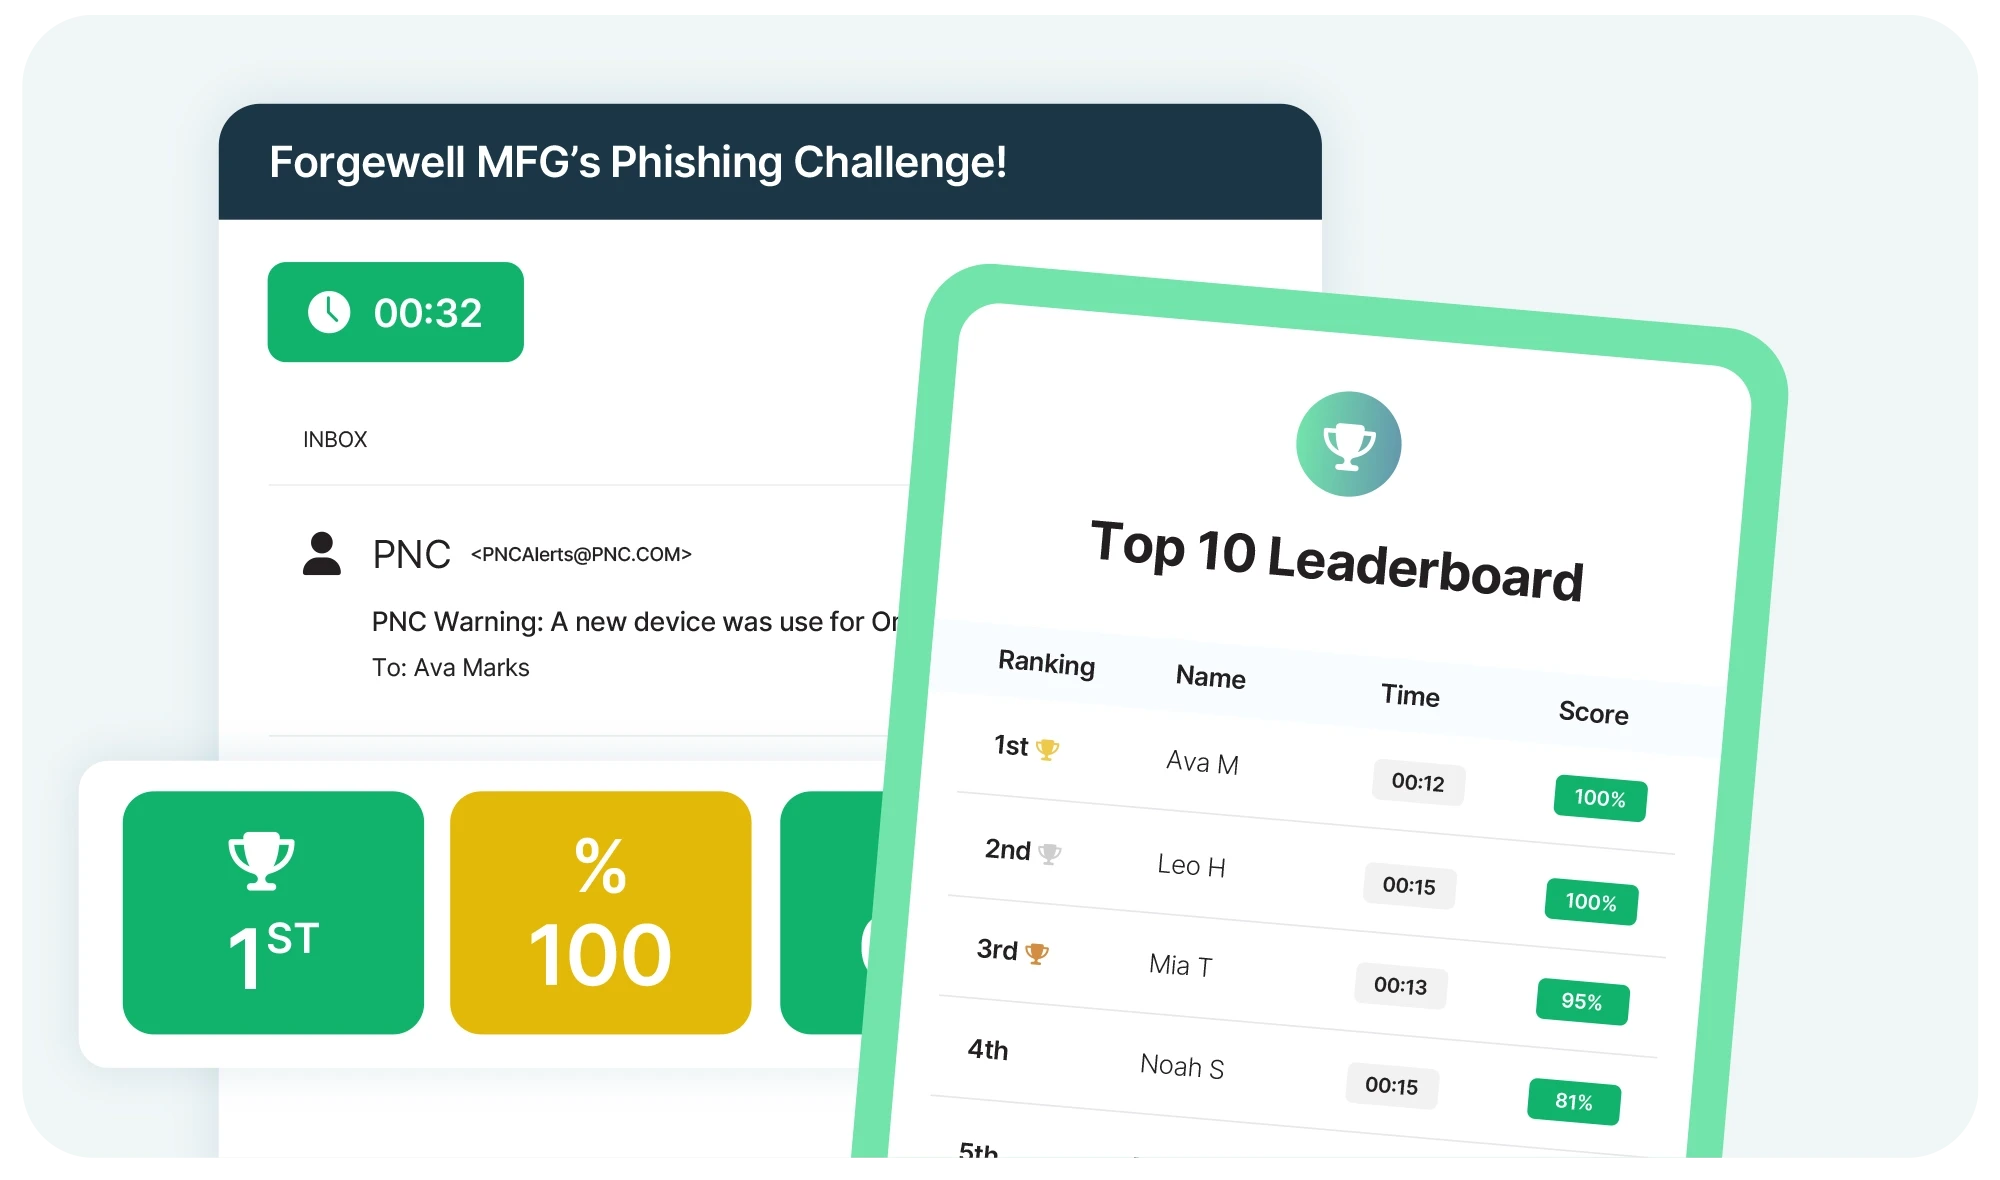
Traditionele statische trainingsmodellen zijn saai en weinig boeiend. Onderzoekers die een presentatie gaven op Black Hat, ontdekten dat meer dan 50% van de werknemers er binnen 10 seconden mee stopt, waardoor er ernstige hiaten in het bewustzijn blijven bestaan.
Daarentegen zorgt CyberHoot met zijn gamified, interactieve training ervoor dat betrokkenheid wordt omgezet in blijvende cybersecuritygewoonten.
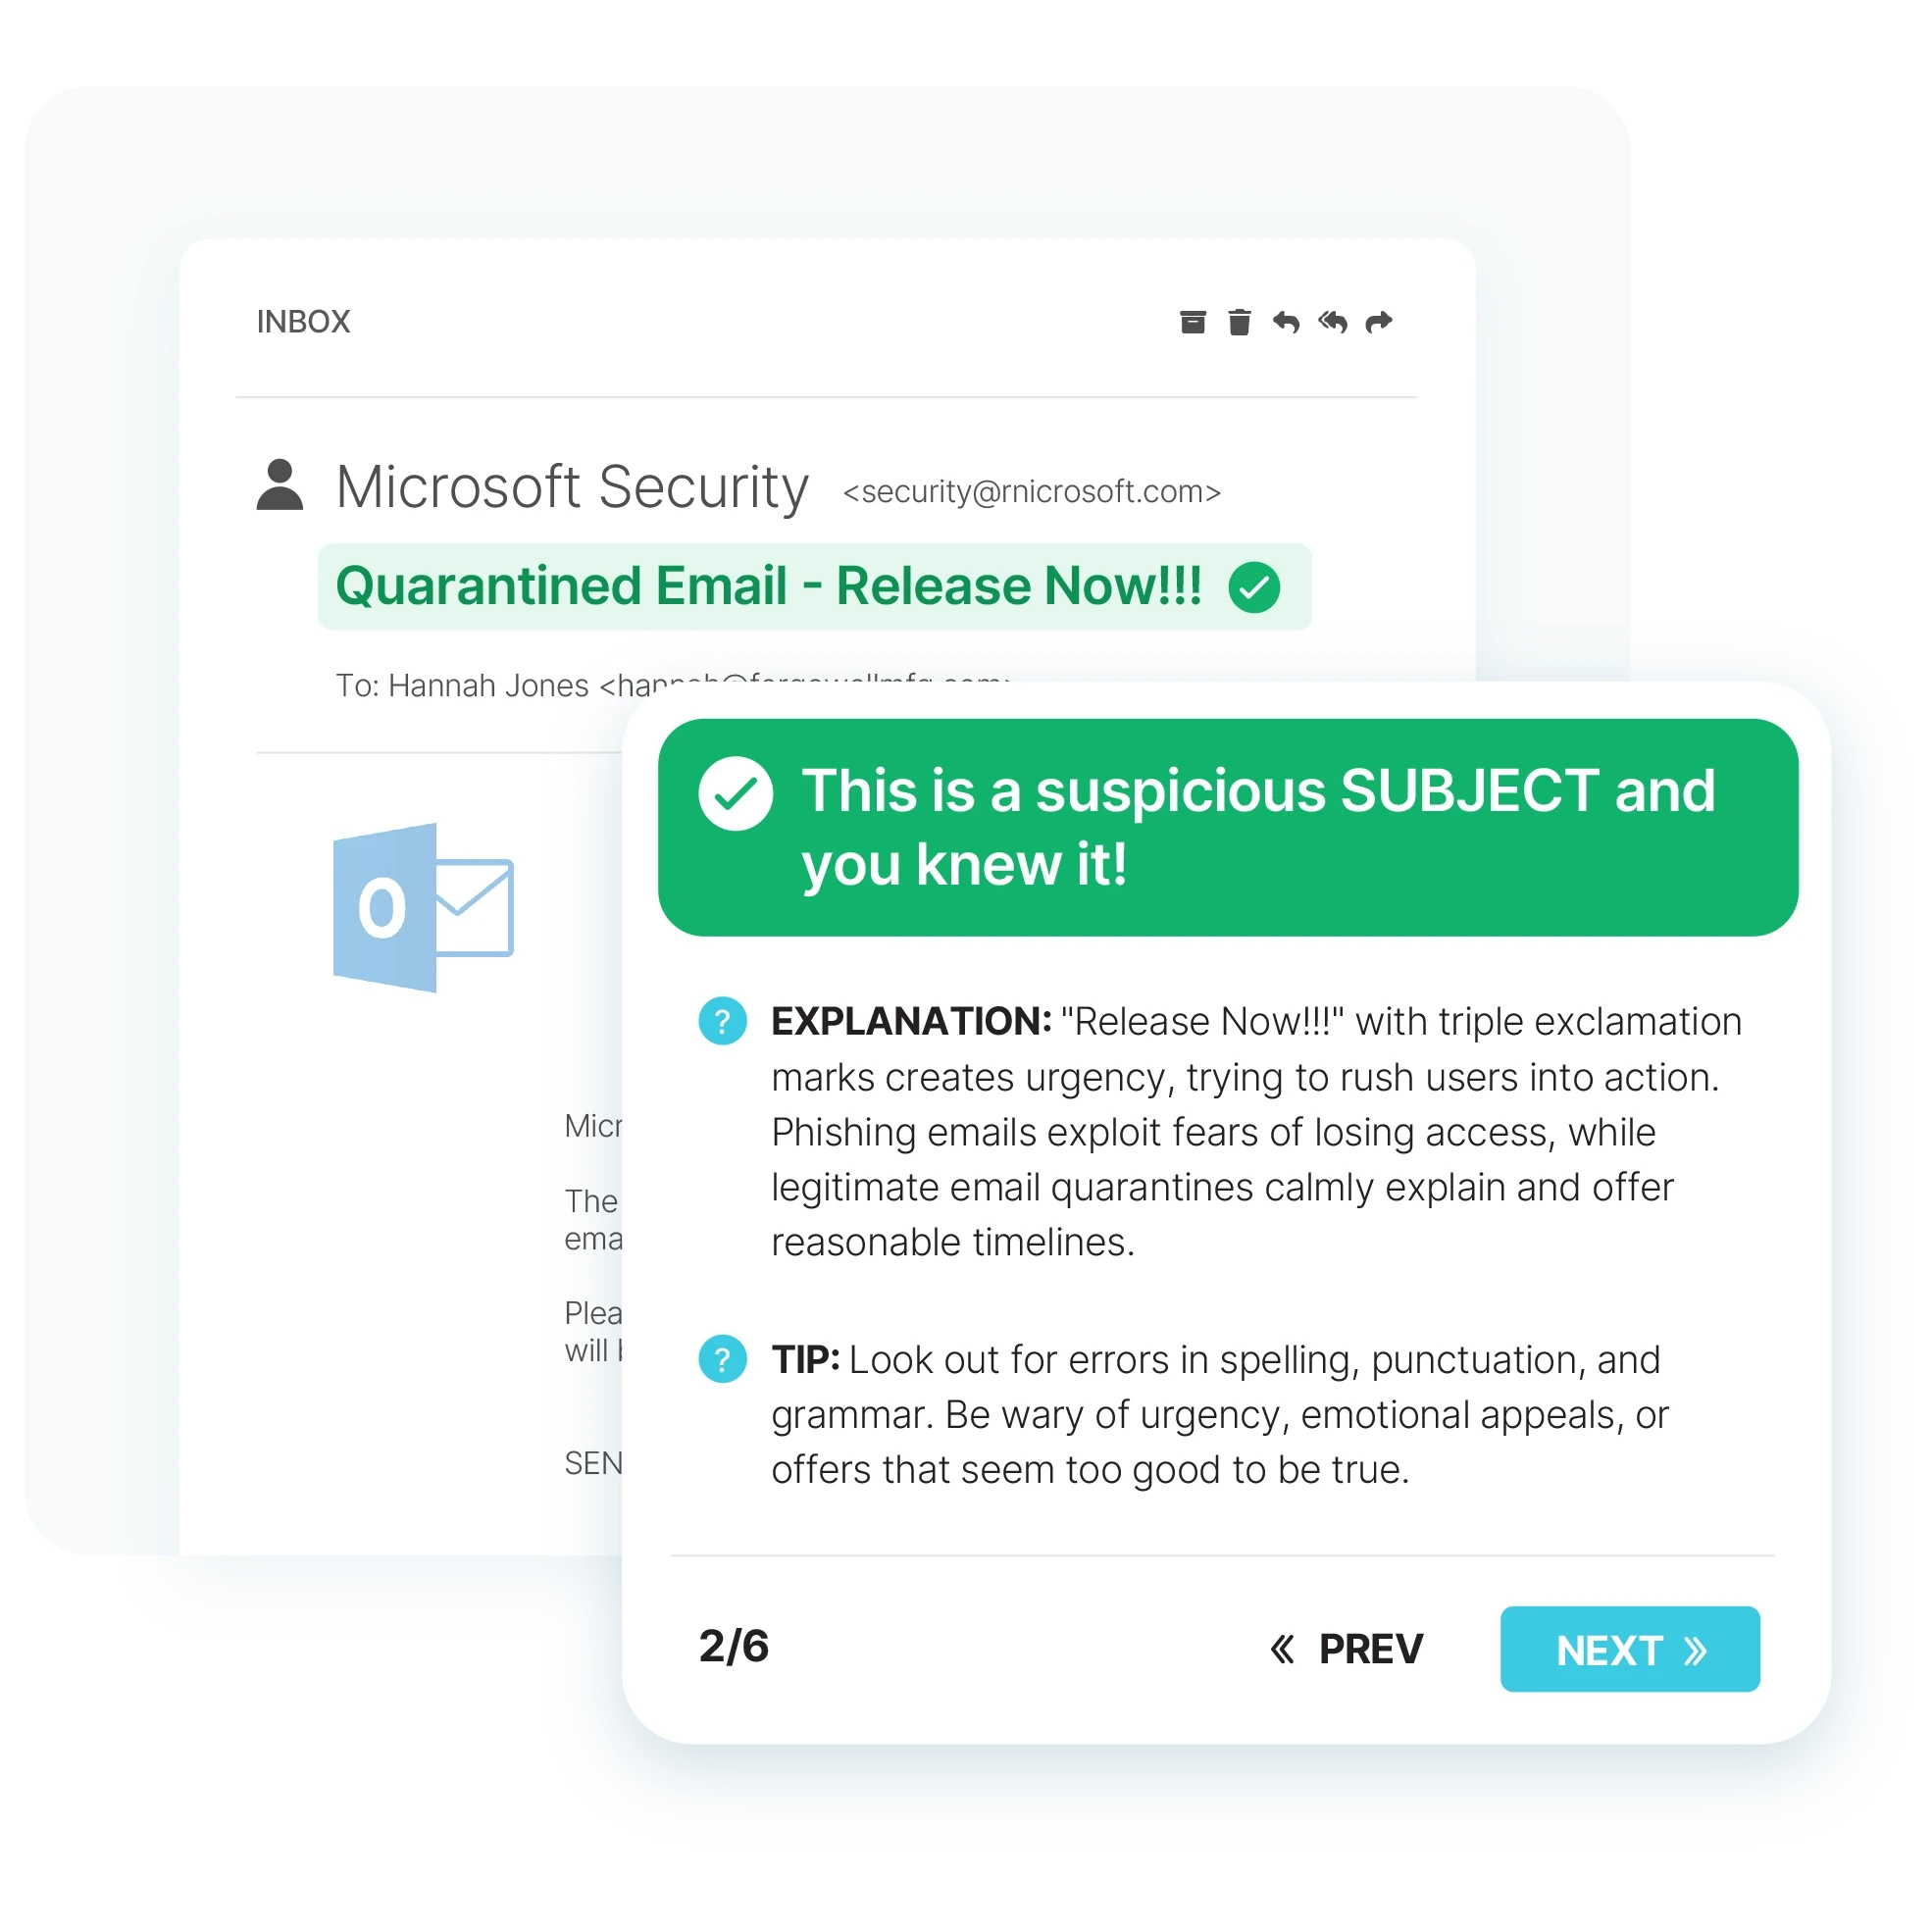
Bij phishing-simulaties wordt gebruikgemaakt van eenvoudige, voorspelbare domeinen die niet overeenkomen met de leveranciers die ze imiteren. Hierdoor zijn ze gemakkelijk te herkennen en creëren ze geen echte bewustwording.
CyberHoot maakt gebruik van hyperrealistische scenario's waarmee medewerkers via interactieve walkthroughs leren om daadwerkelijke bedreigingsindicatoren te herkennen.
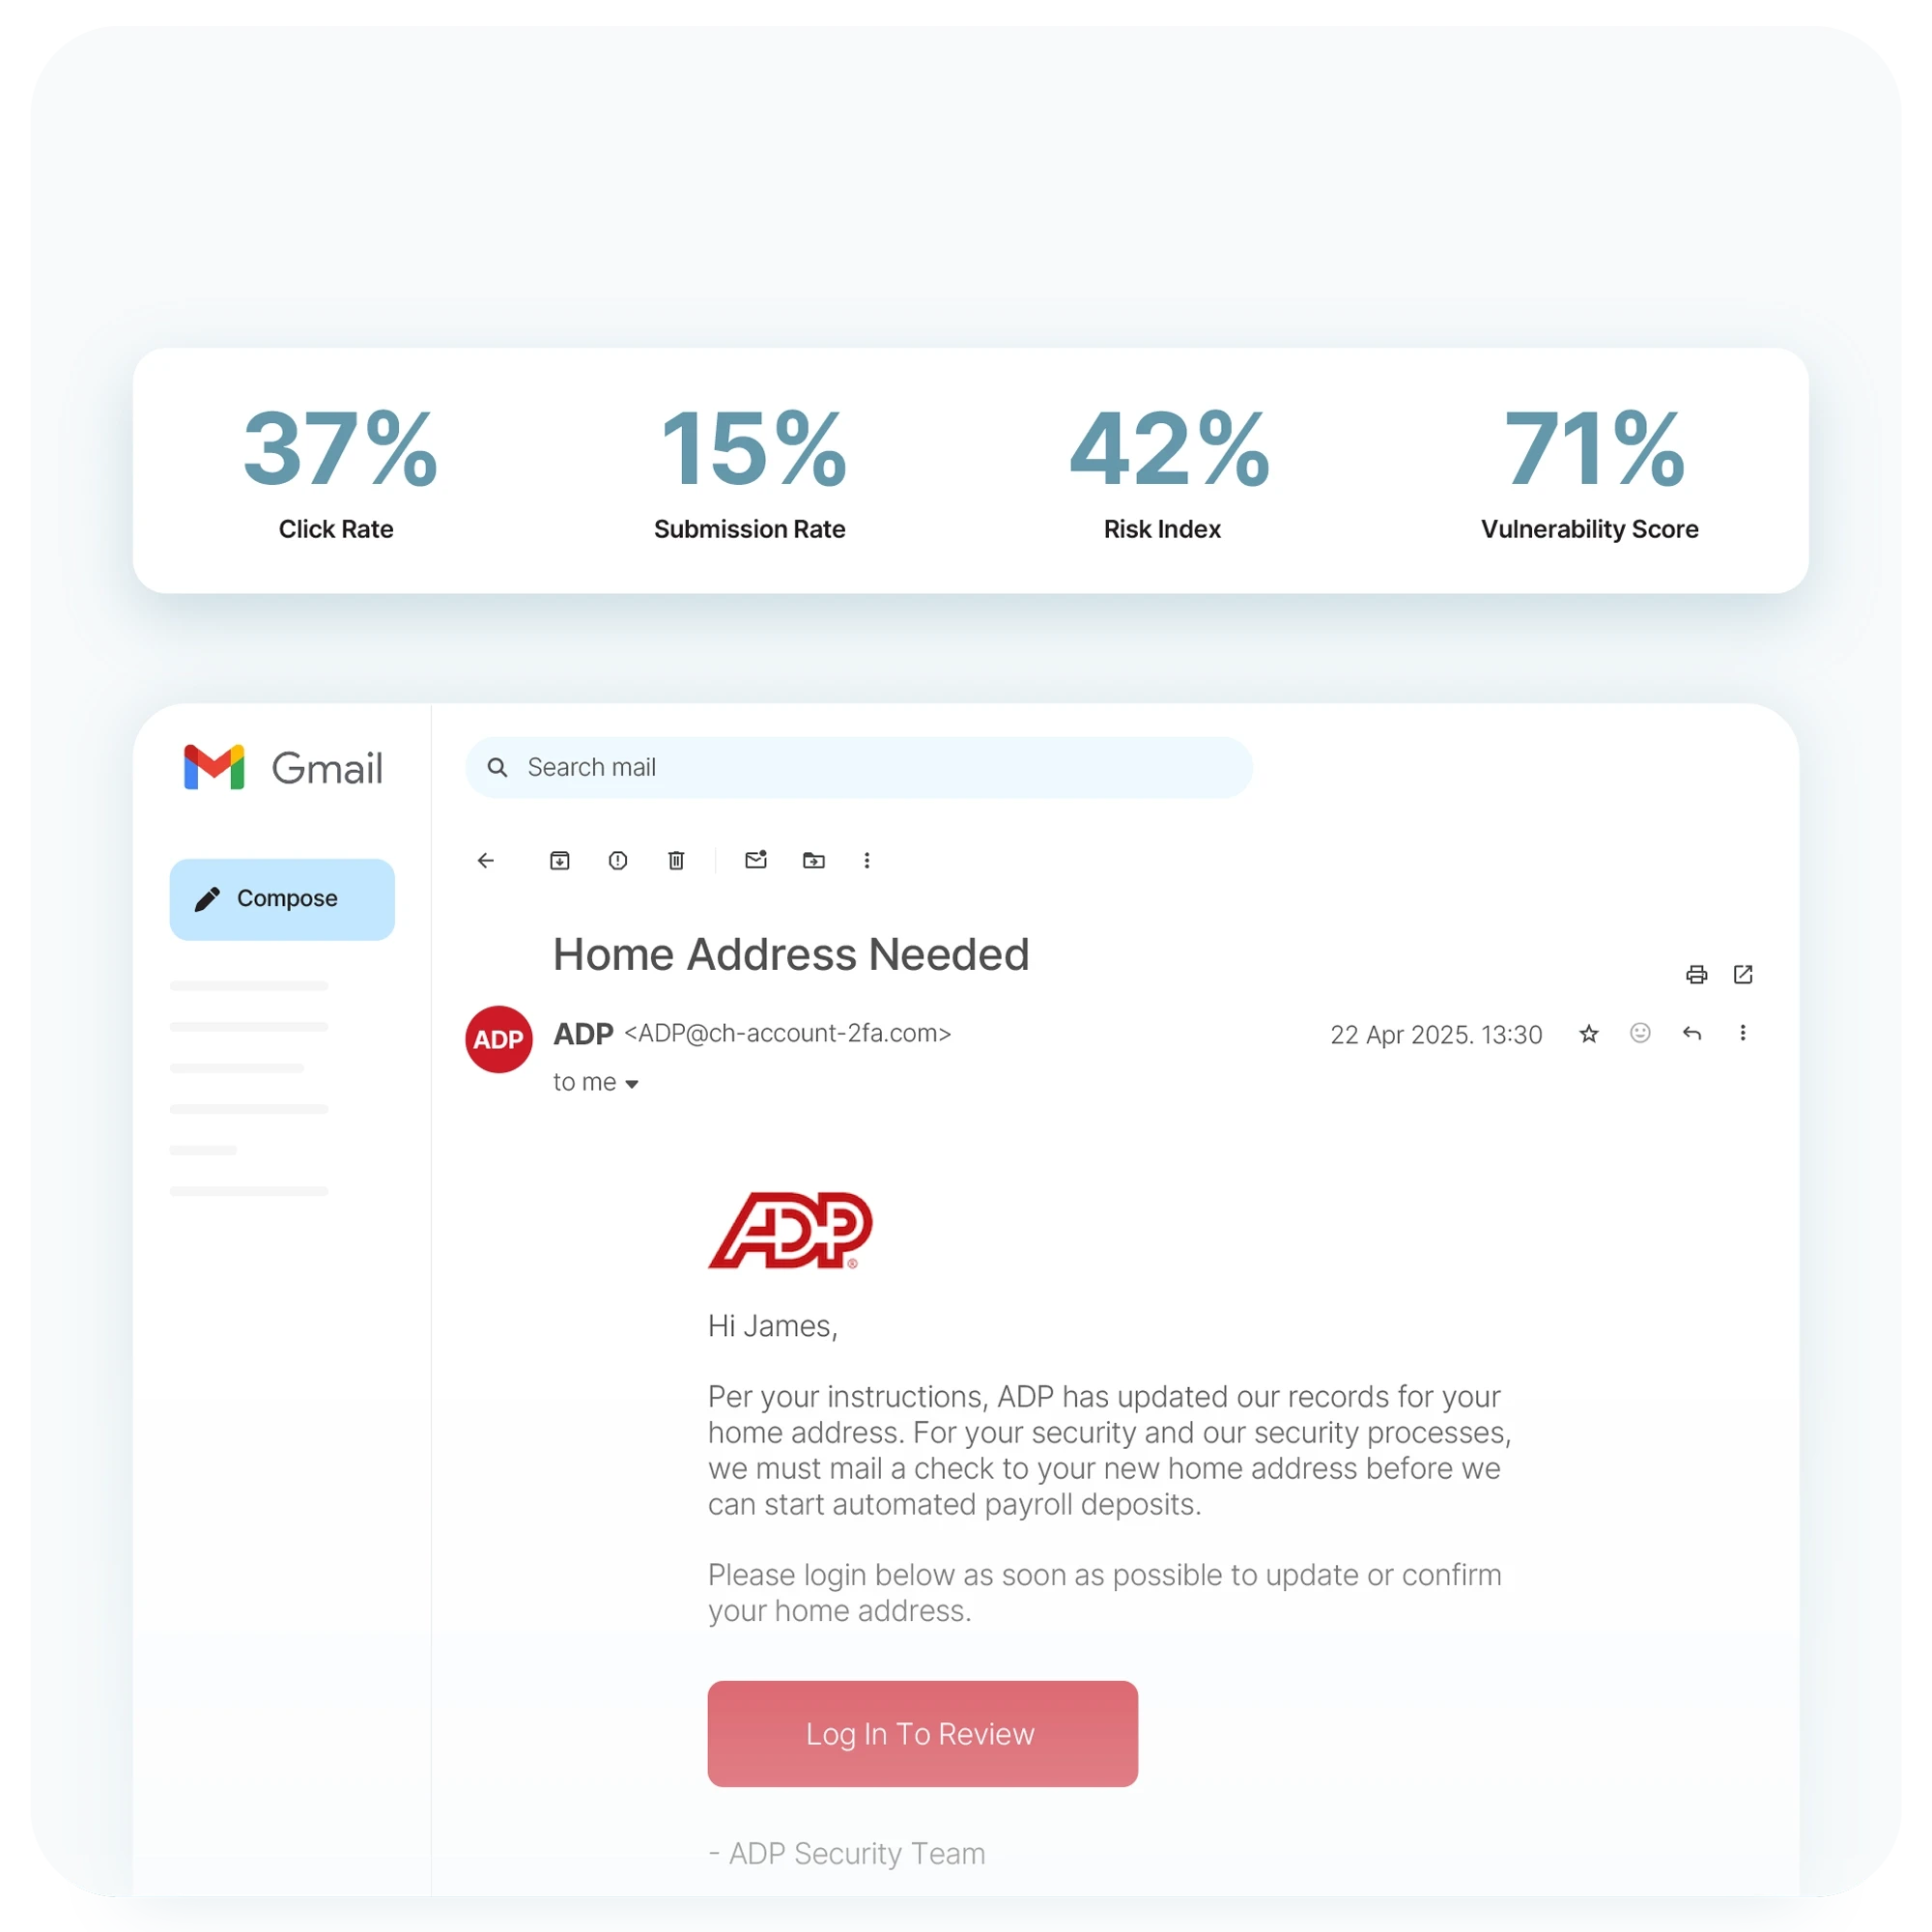
Traditionele phishingmails worden vaak alleen gevolgd wanneer een gebruiker erop klikt. Als medewerkers de e-mail negeren, krijgt u geen enkel inzicht in hun beveiligingsgereedheid.
Met de interactieve training van CyberHoot wordt de voortgang van iedere individuele gebruiker bewaakt. U krijgt voor 100% inzicht in alle gebruikers, ziet verbeteringen en identificeert zwakke plekken.
| CyberHoot | Andere leveranciers | |
|---|---|---|
| Aanpak | ||
| Leermethode: | Positieve bekrachtiging | Negatieve 'gotcha'-test |
| Soort opleiding | Interactief + realistisch | Traditionele phishing-e-mails |
| Simulatie | Hyperrealistische | Over-vereenvoudigd |
| effectiviteit | ||
| Betrokkenheidspercentage | Hoog met gamification en beloningen | 50%+ stopt met trainen binnen 10 seconden |
| Voltooiingspercentage | Bijna 100% en meetbaar | Gemiddeld slechts 24% |
| Werknemers | Vertrouwen en zelfvertrouwen opbouwen | Je voelt je bedrogen en angstig, wat leidt tot afhaken. |
| Verbeteringen | 19% betere resultaten met een positieve aanpak¹ | Slechts 1.7% algehele verbetering |
| Gedragsverandering | Lange termijn | Minimale verandering |
| Kenmerken | ||
| Interactiviteit | Volledig gamified | Statisch, beperkt |
| Analytics | Individuele gebruikersrapporten | Beperkt |
| Maatwerk | Op maat gemaakt + White-Label | Beperkt |
| Video training | Meer dan 1,000 video's over beveiligingsonderwerpen | Beschikbaar |
| Automatisering | Volledig - training, e-mails, herinneringen, rapporten | Partieel |
| Complexiteit instellen | Eenvoudig, binnen enkele minuten geïmplementeerd | Matige tot hoge complexiteit |
| Integratie | Moeiteloos met Microsoft 365 en Google Workspace | Verschilt per leverancier |
| Dark Web-monitoring | Ja | niet typisch |
| MSP Multi-Tenancy | Ja | Gedeeltelijk en moeilijk |
dat vertrouwen opbouwt, geen angst
die werkt zonder constant beheer
dat werknemers er daadwerkelijk plezier in hebben
die het succes van phishing in de echte wereld verminderen
Krijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.
