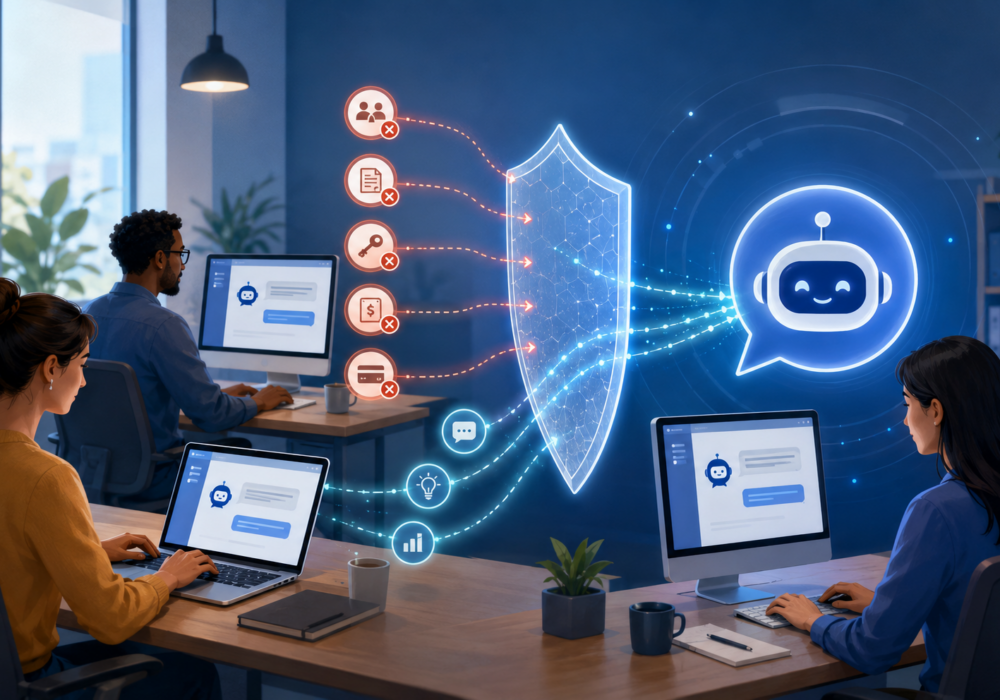
AI-tools hebben zich razendsnel in ons dagelijks werkleven genesteld! Iemand in je team schrijft een e-mail met ChatGPT. Een ander gebruikt een AI-assistent die in je boekhoudsoftware is ingebouwd. Weer een ander koppelt een AI-plug-in om sneller op klanten te reageren in Chrome of Outlook. Geen van deze initiatieven had goedkeuring van de IT-afdeling nodig en de meeste kleine bedrijven merkten de verschuiving nauwelijks op. Deze explosie in het gebruik van AI is tegenwoordig een normaal onderdeel van het runnen van een bedrijf. Maar als je nu alvast een paar goede gewoonten aanleert in plaats van later, kun je wellicht een aantal van de uitdagingen vermijden die we zien bij de allereerste gebruikers van AI.
Jarenlang lag de focus van netwerkbeveiliging op de route van het netwerkverkeer. Firewalls controleerden verbindingen, blokkeerden schadelijke websites en voorkwamen dat bekende bedreigingen binnenkwamen. Deze aanpak werkte lange tijd goed. Hoewel deze aanpak vandaag de dag nog steeds relevant is, voegt AI een compleet nieuwe laag toe van activiteiten waar de meeste tools nooit op hebben gelet: AI-prompts, het uploaden van gevoelige en kritieke gegevens (zelfs IP-adressen) en geautomatiseerde interacties tussen apps en AI-services. Een firewall ziet een verbinding met een AI-website en laat deze door zonder te weten wat er in het invoerveld is getypt. De context van deze activiteiten gaat verloren voor de meeste huidige beveiligingssystemen. Wat moeten we hier nu aan doen?
AI-tools zijn niet de vijand. Het risico schuilt in wat mensen er zonder erbij na te denken mee delen. Een klantenlijst die in een chatbot wordt geplakt voor opmaakhulp. Een contract met prijsinformatie dat in een AI-tool wordt geüpload voor een snelle samenvatting. Inloggegevens die per ongeluk in een prompt worden geplakt. Een cv met huisadres en burgerservicenummer dat in een cv-bewerkingsprogramma wordt geplaatst. Geen van deze acties voelt op het moment zelf riskant aan, en geen enkele vereist kwade opzet, maar bij elk ervan wordt gevoelige informatie overgedragen aan een systeem waar je geen controle over hebt.
Een recent artikel in The Hacker News beschrijft een keerpunt in netwerkbeveiliging. Vijfentwintig jaar geleden inspecteerden proxy-firewalls de inhoud van elk datapakket op bedreigingen. Ze waren veiliger, maar te traag. CheckPoint en andere leveranciers veroverden de markt met stateful inspection firewalls, die verbindingen volgden zonder de inhoud te lezen. Snelheid won het van beveiliging, en proxy-firewalls verdwenen.
Nu dwingt AI de industrie terug. Een traditionele firewall die een door AI aangedreven website bewaakt, ziet een normale, toegestane verbinding. Het kan niet vaststellen of een prompt uw klantenlijst heeft gelekt of dat een AI-plug-in een ongeautoriseerde actie heeft uitgevoerd. De nieuwe firewallontwerpen die in het artikel worden beschreven, doen wat proxyfirewalls decennia geleden deden: ze inspecteren de daadwerkelijke inhoud die uw netwerk binnenkomt en verlaat. Diezelfde diepgaande inspectie die de industrie voor snelheid heeft laten varen, is nu een van de weinige manieren om te zien welke gegevens medewerkers daadwerkelijk naar AI sturen.
Stel je een klein marketingbureau voor op een doodgewone maandag. Een medewerker plakt het volledige campagnebudget van een klant in een gratis AI-tool om teksten sneller te herschrijven. Even verderop uploadt iemand van de crediteurenadministratie een leveranciersfactuur naar een AI-tool om de betalingsvoorwaarden samen te vatten, zonder te beseffen dat de bankgegevens van de leverancier gewoon in het bestand staan. Geen van beiden bedoelt het kwaad. Ze proberen allebei tien minuten te besparen. Zo komt gevoelige informatie ongemerkt buiten het bedrijf terecht.
Gratis AI-tools voor consumenten behouden zich vaak het recht voor om uw invoer op te slaan en te gebruiken voor het trainen van toekomstige versies van de tool. Dat is een van de redenen waarom de gratis versie gratis blijft. Betaalde zakelijke abonnementen van dezelfde bedrijven bieden doorgaans betere privacybescherming, inclusief opties om uw gegevens volledig buiten de training te houden. Voordat uw team dagelijks gebruikmaakt van een gratis AI-tool, neem dan even vijf minuten de tijd om de instellingen te controleren op een optie om gegevensbewaring of training uit te schakelen. Als uw bedrijf regelmatig klantgegevens verwerkt, verdient een voordelig zakelijk abonnement zichzelf vaak al terug door de extra bescherming.
Je hebt geen bedrijfssoftware nodig om veiligere AI-gewoonten te ontwikkelen. Begin met een kort gesprek met je team over wat er nooit in een openbare AI-tool mag worden ingevoerd: wachtwoorden, financiële of medische gegevens, klantgegevens, intellectueel eigendom en alles wat onder een geheimhoudingsovereenkomst valt. Schrijf het op één pagina. Bekijk het elk kwartaal opnieuw. Houd een korte lijst bij van goedgekeurde AI-tools, zodat niemand hoeft te gissen welke tools je bedrijf vertrouwt. Kleine, herhaalbare gewoonten beschermen een bedrijf betrouwbaarder dan één dure tool die niemand begrijpt. De documentenbibliotheek van CyberHoot bevat een kant-en-klaar beleid voor acceptabel gebruik van AI dat je kunt bewerken en als uitgangspunt kunt nemen.
Voordat je iets in een AI-tool plakt, sta even stil bij jezelf: zou je het prettig vinden als deze tekst morgen in de inbox van een vreemde terechtkomt? Als het antwoord nee is, laat het dan weg en herschrijf het verzoek zonder de gevoelige details. Anonimiseer de gegevens. Vaak is het niet zozeer de manipulatie van de gegevens zelf (hoewel dat soms wel het doel is), maar eerder de opmaak en de heldere communicatie naar een klant in een e-mail die meer empathie of beknoptheid vereist. Het aanleren van deze gewoonte om even stil te staan en te evalueren wat je plakt, kost maar een paar seconden als het eenmaal routine is, en het voorkomt de meeste risicovolle openbaarmakingen voordat ze plaatsvinden.
Elk team wordt beter in het herkennen van risicovolle AI-gewoonten door oefening, positieve beloningen voor goed gedrag, in plaats van straffen uit te delen of mensen publiekelijk aan de kaak te stellen. Wanneer iemand een zorg uitspreekt over een AI-tool die hij of zij heeft gebruikt, beschouw dit dan als een kans om samen te leren, niet als een fout die je moet aankaarten. Sommige teams reserveren vijf minuten in een wekelijkse vergadering voor een AI-presentatie, waarin iedereen een tool deelt die hij of zij heeft uitgeprobeerd en eventuele verrassende effecten ervan beschrijft. Het zelfvertrouwen groeit wanneer mensen zich veilig voelen om vragen te stellen, en dat zelfvertrouwen leidt na verloop van tijd tot betere beslissingen.
Kies één AI-tool die je team deze week gebruikt en bespreek deze samen gedurende tien minuten. Controleer de gebruiks- en trainingsovereenkomst van de AI-tool om er zeker van te zijn dat je het licentieniveau hebt dat je gegevens beschermt tegen het trainen van de AI om zijn taken te verbeteren. Vraag je team wat er in de tool wordt ingevoerd en spreek af welke soorten gegevens in de toekomst niet met de AI gedeeld mogen worden. Controleer meteen ook de instellingen van de tool op een optie voor gegevensprivacy. Download het AI-gebruiksbeleid van CyberHoot en begin met het bijwerken ervan om je medewerkers te begeleiden en te reguleren. Kleine gesprekken zoals deze creëren beveiligingsgewoonten die mensen blijven toepassen, en elk gesprek maakt je bedrijf een beetje veiliger dan gisteren.
Doet een firewall Kun je zien wat medewerkers in AI-tools typen?
Nee. Een traditionele firewall detecteert de verbinding met een AI-website en staat deze toe zonder de prompt zelf te lezen. De firewall kan niet vaststellen of iemand een klantenlijst of een wachtwoord in het veld heeft geplakt. Nieuwere firewalls inspecteren de inkomende en uitgaande content, wat een van de weinige manieren is om te zien welke gegevens uw team naar AI stuurt.
Welke soorten gevoelige gegevens lekken per ongeluk in AI-tools terecht?
De meest voorkomende datalekken ontstaan door alledaagse taken. Werknemers plakken klantlijsten ter opmaak, uploaden contracten met prijsinformatie, versturen cv's met huisadressen en burgerservicenummers, of vatten facturen samen met bankgegevens van leveranciers. Op dat moment lijken deze handelingen niet riskant, maar ze geven allemaal privégegevens door aan een systeem waar u geen controle over heeft.
Worden gratis AI-tools getraind op de informatie die je invoert?
Vaak wel. Gratis AI-tools voor consumenten behouden zich vaak het recht voor om uw invoer op te slaan en te gebruiken om toekomstige versies te verbeteren. Betaalde zakelijke abonnementen van dezelfde bedrijven bieden doorgaans wel de mogelijkheid om dit te doen. sterkere privacyInclusief een optie om uw gegevens buiten de training te houden. Controleer de instellingen voor gegevensbewaring of het uitsluiten van trainingen voordat uw team een gratis tool gebruikt voor het dagelijkse werk.
Wat is de eenvoudigste manier voor een klein bedrijf om het lekken van AI-data te verminderen?
Begin met een regel van één pagina waarin staat wat er absoluut nooit in een openbare AI-tool mag worden ingevoerd: wachtwoorden, financiële of medische gegevens, klantgegevens, intellectueel eigendomEn alles wat onder een geheimhoudingsovereenkomst valt. Houd een korte lijst bij van goedgekeurde tools, zodat mensen niet hoeven te gissen. Evalueer beide lijsten eens per kwartaal. Kleine, herhaalbare gewoontes beschermen een bedrijf betrouwbaarder dan één dure tool.
Waarom maken firewalls met contentinspectie een comeback?
Vijfentwintig jaar geleden lazen proxy-gebaseerde firewalls de inhoud van elk datapakket op bedreigingen. Ze waren veilig, maar traag, dus de markt stapte over op stateful inspection, dat verbindingen volgt zonder de inhoud te lezen. AI veranderde het beeld. Een firewall ziet nu een toegestane verbinding met een AI-site zonder de uitgaande data te kunnen zien, dus de industrie keert terug naar stateful inspection. diepe inhoudsinspectie.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: De blog van deze week bevat een...
Lees meer
Zo nu en dan duikt er een stukje malware op met een truc die zo slim is dat beveiligingsonderzoekers even stil moeten staan en...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.