Auteur : Katie Boquetti | Redactie : Craig Taylor
In de blog van deze week zit een complimentje verborgen voor de hardwarebeveiliging van Apple. Criminelen stelen al geruime tijd iPhones, maar ze geven nu eigenlijk toe dat ze de hardwarebeveiliging van Apple (de zogenaamde Secure Enclave ) niet kunnen omzeilen om de gestolen telefoon te gebruiken. Dus in plaats van de telefoon aan te vallen om erin te breken, vallen ze het enige onderdeel aan dat Apple niet kan patchen: jou en mij. 🙂
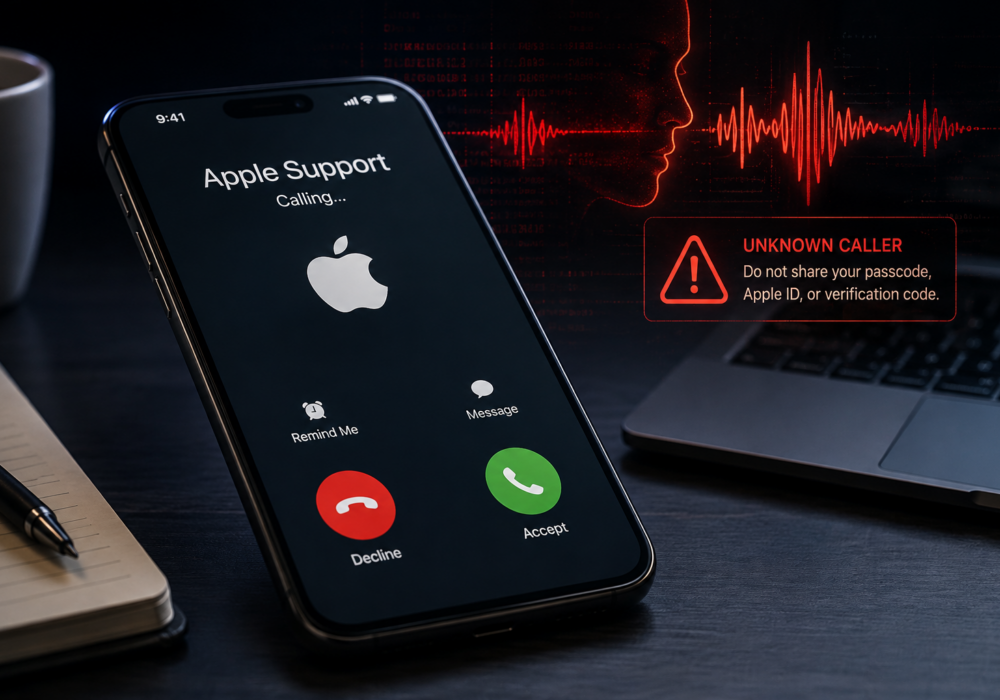
Maak kennis met "Alice van Apple Support". Ze is een AI-spraakassistent die drie talen spreekt, precies weet welk telefoonmodel je hebt en waar die zich momenteel bevindt, en ze is altijd even beleefd terwijl ze je toegangscode hardop voorleest. Ze is echter nep en kost haar medewerkers slechts een dubbeltje per gesprek.
Die prijs is slechts een klein onderdeel van het verhaal. Meer dan tien jaar lang was een overtuigende telefoonoplichting alleen mogelijk met een ervaren mens die één slachtoffer tegelijk benaderde. AI heeft die vaardigheid nu omgezet in een abonnementsproduct dat op grote schaal draait, in jouw taal en met jouw gegevens. De oude waarschuwingssignalen die we mensen leerden, zoals de slechte grammatica en het generieke "Geachte klant", zijn nu grotendeels verdwenen.
Voordat je verdergaat met het artikel, raad ik je aan om even de 'Apple-beveiliging tegen diefstal' in te schakelen. Deze functie is standaard uitgeschakeld. Je hebt iOS 17.3 of hoger nodig om dit te doen, en het duurt maar een paar minuten. Meer informatie over deze functie vind je hier: https://support.apple.com/en-us/102568 . De functie is standaard uitgeschakeld; de stappen om deze in te schakelen staan in de onderstaande checklist.
Als je iPhone gestolen wordt en Zoek mijn iPhone niet kan laten zien waar hij is (dieven stoppen hem vaak in een goedkope Faraday-tas om het signaal te verzwakken), kun je op een gegeven moment een telefoontje verwachten van een AI-gestuurde persoon die je probeert over te halen je toegangscode te geven. Trap er niet in en maak de diefstal van je iPhone nog erger! Herhaal gewoon dit: " Niemand die echt iets te bieden heeft, vraagt ooit om je toegangscode, wachtwoord of verificatiecode ." Apple heeft dat hier duidelijk gezegd . Weiger dat ene verzoek en de hele operatie heeft geen aanknopingspunten meer.
Apple heeft de hardware zo ontworpen dat die extreem moeilijk te hacken en aan te vallen is, waardoor hackers nu jou aanvallen! Wees alert en let op deze door AI gegenereerde telefoontjes wanneer je telefoon gestolen is.
— Craig Taylor, CEO van CyberHoot
Hier is een scenario dat handig is om te weten voordat het jou of iemand op je werk overkomt. Je iPhone raakt kwijt of wordt gestolen, en een paar dagen later krijg je een telefoontje van iemand die klinkt als een kalme, vriendelijke medewerker van de Apple Support. Ze kent je telefoonmodel. Ze weet waar je telefoon zich op de kaart bevindt. Ze vraagt naar je toegangscode zodat ze "je kan helpen de vergrendeling te verwijderen".
Ze is niet van Apple. Ze is zelfs geen mens. Ze is een AI-stemassistent, ingehuurd door een crimineel, ontworpen om je, zin voor zin, je toegangscode, je Apple ID-wachtwoord en je tweefactorauthenticatiecode te ontfutselen.
Beveiligingsonderzoekers van SOCRadar hebben deze operatie onlangs gedocumenteerd. Het heet AnonyMousKIT en is de moeite waard om even te bekijken, ongeacht de grootte van uw organisatie.
AnonyMousKIT is een phishingdienst die is ontworpen voor één doel: gestolen iPhones ontgrendelen door de eigenaar te misleiden en hem of haar zijn of haar inloggegevens te ontfutselen. Apple's Activeringsvergrendeling koppelt een telefoon aan de Apple ID van de eigenaar, waardoor een gestolen telefoon onbruikbaar blijft totdat de dief die vergrendeling heeft verwijderd. In plaats van de Activeringsvergrendeling te omzeilen, betalen criminelen voor toegang tot een geavanceerd platform dat rechtstreeks contact opneemt met slachtoffers en hen vriendelijk benadert.
Het platform functioneert als een klein softwarebedrijf. Het verkoopt creditbundels, biedt abonnementen aan en bereikt slachtoffers via vijf kanalen met behulp van de gegevens van één gestolen telefoon: e-mail, sms, WhatsApp, een opgenomen telefoongesprek en een live AI-spraakassistent.
De AI-persoonlijkheid achter deze telefoontjes heet "Alice van Apple Support" en spreekt Engels, Spaans en Portugees, afhankelijk van het onderwerp. Onderzoekers hebben 200 gespreksgegevens gevonden die aan deze persoonlijkheid zijn gekoppeld, waarvan de meeste tussen augustus 2025 en mei 2026 naar telefoonnummers in Brazilië zijn gevoerd.
Een typisch telefoongesprek volgt een eenvoudig script. Alice bevestigt dat ze met de eigenaar van de telefoon spreekt, vraagt naar de vier- of zescijferige toegangscode en leest de cijfers nogmaals voor ter controle. Vervolgens legt ze uit dat iemand een Apple Store heeft bezocht om de activatievergrendeling te verwijderen en vraagt of er al een herstelbericht is ontvangen. Die vraag vormt de aanleiding voor het volgende verzoek: het Apple ID-wachtwoord en een live tweefactorauthenticatiecode.
Het afhandelen van al deze 200 telefoontjes kostte de operator in totaal minder dan twintig dollar. Overtuigende, meertalige telefoonfraude kost nu nog maar ongeveer tien cent per poging. Die prijsdaling verdient meer aandacht dan welk aantal slachtoffers dan ook.
De oplichting werkt omdat er gebruik wordt gemaakt van echte informatie die rechtstreeks van het gestolen apparaat afkomstig is, waaronder het exacte Apple-modelnummer en de live locatie via Zoek mijn telefoon. Slachtoffers die op een link in een bericht klikken, komen terecht op een pagina die eruitziet als een officiële Apple-website, compleet met een geanimeerde kaart die laat zien waar hun telefoon zich op dat moment bevindt.
E-mail blijft het drukste kanaal in deze oplichtingspraktijk. De meest voorkomende onderwerpregels zijn 'Uw apparaat is gevonden' en 'Waarschuwing', verzonden vanuit accounts die eruitzien als Apple, Zoek mijn apparaat of Apple Support. Veel van deze e-mails worden via één gratis Gmail-account verzonden en de meeste bevatten de naam van een echte stad waar het slachtoffer woont, waardoor een massaal geproduceerd bericht persoonlijk aanvoelt.
AnonyMousKIT maakt deel uit van een grotere familie van vergelijkbare kits. Onderzoekers vonden tientallen verwante installaties in diverse domeinen, waarvan sommige binnen dezelfde seconde werden gelanceerd en dezelfde back-end infrastructuur deelden. Dit wijst erop dat een handvol beheerders meerdere merkwinkels tegelijk runnen.
Hier is een werkelijk bemoedigend detail dat in het rapport verborgen zit. De "ontgrendelingsprogramma's" die deze webwinkels aanprijzen, dienen voornamelijk als lokmiddel. Bijna alle telefoons die het doelwit zijn, draaien op Apple-chips die nieuw genoeg zijn dat geen enkele publieke kwetsbaarheid hun Secure Enclave kan bereiken. De criminelen hebben uw toegangscode en inloggegevens nodig, omdat er geen manier is om de hardwarebeveiliging van Apple te omzeilen. Uw beste verdediging werkt dus al.
Apple heeft duidelijk verklaard dat het bedrijf nooit om uw wachtwoord, apparaatcode of tweefactorauthenticatiecode zal vragen en u nooit zal vragen om op 'Accepteren' te tikken bij een tweefactorauthenticatieprompt. Beschouw elk telefoontje, sms'je of e-mailbericht waarin om deze gegevens wordt gevraagd als nep, ongeacht hoeveel accurate informatie over uw apparaat erin lijkt te staan.
Naast het inschakelen van de bescherming tegen diefstal van apparaten ( dat heb je toch al gedaan? ), blijf deze tips en best practices delen met je team. De allerbeste gewoonte: geef nooit, maar dan ook nooit, je toegangscode, wachtwoord of verificatiecode aan iemand die je belt, sms't of e-mailt, zelfs niet als ze vriendelijk klinken en details over je telefoon weten. Deel dit artikel deze week met je team, bespreek het vijf minuten tijdens je volgende vergadering, en je bent vandaag al veiliger dan gisteren.
Belt, sms't of e-mailt Apple me ooit om mijn toegangscode of tweefactorcode te vragen? Nee. Apple heeft duidelijk aangegeven dat ze nooit om je wachtwoord, apparaatcode of tweefactorcode zullen vragen, en dat ze je ook nooit zullen vragen om op 'Accepteren' te tikken bij een tweefactorprompt. Beschouw elk verzoek om deze gegevens als nep.
Hoe wist de oplichter mijn telefoonmodel en locatie? De oplichter haalt deze informatie rechtstreeks van je gestolen apparaat, inclusief het Apple-modelnummer en de actuele 'Zoek mijn'-status. Die nauwkeurigheid geeft het bericht een legitieme indruk, ook al komt het van een crimineel en niet van Apple.
Klinkt een AI-stem echt overtuigend genoeg om mensen te misleiden? Ja, en dat is iets om serieus te nemen. De stem achter deze telefoontjes spreekt drie talen en volgt een natuurlijk, rustig script dat slachtoffers stap voor stap begeleidt bij het bevestigen van het eigendom en het voorlezen van een toegangscode, en dat alles voor ongeveer tien cent per telefoontje.
Wat moet ik doen als ik zo'n telefoontje of bericht krijg? Hang op of negeer het. Deel nooit een toegangscode, wachtwoord of verificatiecode met iemand die als eerste contact met je opneemt. Stuur verdachte berichten door naar reportphishing@apple.com en neem rechtstreeks contact op met Apple via de officiële kanalen als je iets wilt bevestigen.
Wordt er bij deze oplichting daadwerkelijk ingebroken in de hardware van de telefoon? Nee. Er is hier geen sprake van een technische exploit. Het hele plan is gebaseerd op het feit dat u uw eigen inloggegevens moet prijsgeven. Weigert u dat ene verzoek, dan heeft de oplichter niets meer om mee verder te gaan.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.