WhatsApp , een bedrijf dat eigendom is van Facebook, is een mobiele applicatie waarmee gebruikers tekstberichten kunnen versturen, spraakoproepen kunnen plaatsen en documenten kunnen delen met andere WhatsApp-gebruikers. Je vraagt je misschien af waarom de app je zo bekend voorkomt. Dat komt waarschijnlijk door de aanval op Jeff Bezos in 2018, waarbij zijn telefoon werd gehackt en gigabytes aan persoonlijke gegevens werden gestolen. Dit leidde tot de publicatie van compromitterende foto's van Bezos met zijn maîtresse, een zeer publieke scheiding en een roast van Chris Rock tijdens de Oscars , allemaal vanwege een cyberaanval waarbij WhatsApp betrokken was. WhatsApp werkt sindsdien hard aan het verbeteren van zijn reputatie op het gebied van beveiliging.
Op 10 september 2021 kondigde WhatsApp aan dat het ondersteuning zou gaan bieden voor end-to-end versleutelde chatback-ups in de cloud voor Android- en iOS-gebruikers. Dit maakt het mogelijk om informatie zoals chatberichten en foto's op een cryptografisch veilige manier op te slaan in Apple iCloud of Google Drive. Correct geïmplementeerde end-to-end versleuteling kan voorkomen dat WhatsApp-medewerkers de chatgeschiedenis van gebruikers kunnen bespioneren. Normaal gesproken zou dit geen probleem zijn, maar wanneer WhatsApp een dagvaarding ontvangt, moeten ze hieraan voldoen indien mogelijk. End-to-end versleuteling voorkomt zelfs dat WhatsApp-medewerkers deze chatgeschiedenis kunnen vastleggen en aan de autoriteiten kunnen overhandigen.
In 2016 introduceerde WhatsApp end-to-end -encryptie (E2EE) voor persoonlijke berichten, gesprekken, videochats en media tussen verzenders en ontvangers. Het probleem met deze E2EE-oplossing zit hem in de back-upgegevens van gebruikers in de cloud. Bij het overzetten van gesprekken of gegevens van gebruikersapparaten waren dezelfde E2EE-beveiligingsmaatregelen niet mogelijk, waardoor back-ups leesbaar werden voor WhatsApp-medewerkers, overheidsinstanties met een gerechtelijk bevel, de cloudproviders zelf en zelfs hackers binnen de netwerken van cloudproviders.
De optionele functie gaat in september 2021 live, maar werkt alleen op de primaire apparaten die aan een gebruikersaccount zijn gekoppeld; niet op bijbehorende apparaten zoals desktops of laptops die simpelweg de inhoud van WhatsApp op de telefoon spiegelen. WhatsApp heeft hierover het volgende verklaard in een whitepaper:
Met de introductie van end-to-end versleutelde back-ups heeft WhatsApp een op HSM (Hardware Security Module) gebaseerde Backup Key Vault gecreëerd om encryptiesleutels per gebruiker voor gebruikersback-ups veilig op te slaan in een fraudebestendige opslag. Zo wordt de beveiliging van de berichtengeschiedenis van gebruikers versterkt.
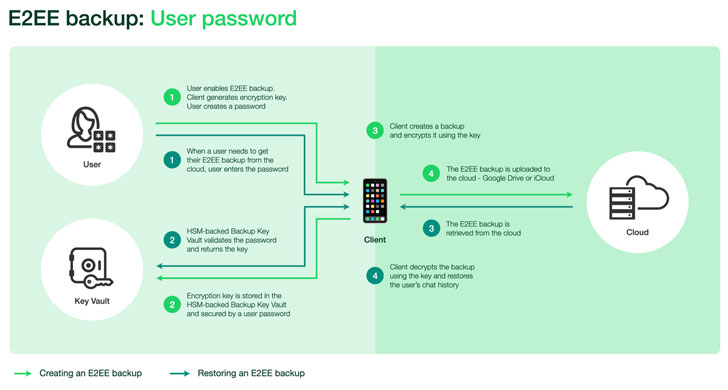
Met end-to-end versleutelde back-ups ingeschakeld, versleutelt de applicatie, voordat back-ups in de cloud worden opgeslagen, de chatberichten en alle berichtgegevens (tekstberichten, foto's, video's, enz.) met een willekeurige sleutel die op het apparaat van de gebruiker wordt gegenereerd. De door het apparaat gegenereerde sleutel waarmee de back-up wordt versleuteld, is beveiligd met een door de gebruiker opgegeven wachtwoord, dat in de kluis wordt opgeslagen om eenvoudig herstel mogelijk te maken in geval van diefstal van het apparaat.
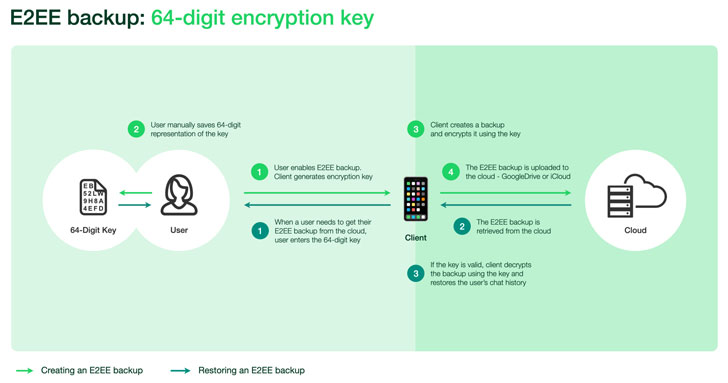
Gebruikers hebben er ook de mogelijkheid om een 64-cijferige encryptiesleutel in te voeren in plaats van een wachtwoord. In dit scenario moet de encryptiesleutel echter handmatig worden opgeslagen, aangezien deze niet langer naar de HSM Backup Key Vault wordt verzonden. Wanneer een accounteigenaar toegang nodig heeft tot zijn of haar back-up, kan dit met behulp van het wachtwoord of de 64-cijferige sleutel. Deze sleutel wordt vervolgens gebruikt om de encryptiesleutel uit de back-upsleutelkluis op te halen en de back-ups te decoderen.
De kluis is geografisch verspreid over vijf datacenters en is verantwoordelijk voor het afdwingen van wachtwoordverificatie en het ontoegankelijk maken van de sleutel na een bepaald aantal mislukte inlogpogingen; dit verkleint de kans op brute-force-aanvallen.
Als je WhatsApp gebruikt, kun je het beste WhatsApp vermijden totdat deze nieuwe functie beschikbaar is. CyberHoot raadt aan om deze optionele functie in te schakelen zodra deze beschikbaar is om de kans op een datalek te verkleinen.
Terwijl u wacht tot de nieuwe beveiligingsfunctie van WhatsApp E2EE wordt uitgebracht, is het van groot belang dat u de volgende CyberHoot-aanbevelingen implementeert:
Bronnen:
Aanvullende metingen:
Jeff Bezos en het beveiligingslek van WhatsApp
Hoe Facebook de privacybescherming van zijn 2 miljard WhatsApp-gebruikers ondermijnt
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

