Koreaanse beveiligingsanalisten hebben een malwarecampagne ontdekt die gebruikmaakt van 'cheats' voor videogames op YouTube om spelers te verleiden RedLine te downloaden , een krachtige malware die gegevens steelt. De videogame in kwestie, Valorant , is een gratis first-person shooter voor pc. In de video op YouTube wordt getoond hoe je een 'aimbot' installeert. Dit is software die in het spel is geïntegreerd en die automatisch het wapen van de speler op een tegenstander richt, zonder dat de speler daar iets voor hoeft te doen. Hierdoor kunnen spelers zonder veel ervaring gemakkelijk domineren en snel hogerop komen in de ranglijst.
In de videobeschrijving op YouTube staat een externe link om de 'aimbot' te installeren, die je naar een downloadpagina leidt. Gebruikers die proberen het bestand uit de videobeschrijving te downloaden, worden doorgestuurd naar een 'anonfiles'-pagina waar ze een RAR-archief kunnen downloaden met een uitvoerbaar bestand genaamd 'Cheat installer.exe'. Dit bestand is in werkelijkheid een kopie van RedLine stealer, een van de meest gebruikte malware-infecties die wachtwoorden steelt en de volgende gegevens van geïnfecteerde systemen steelt:
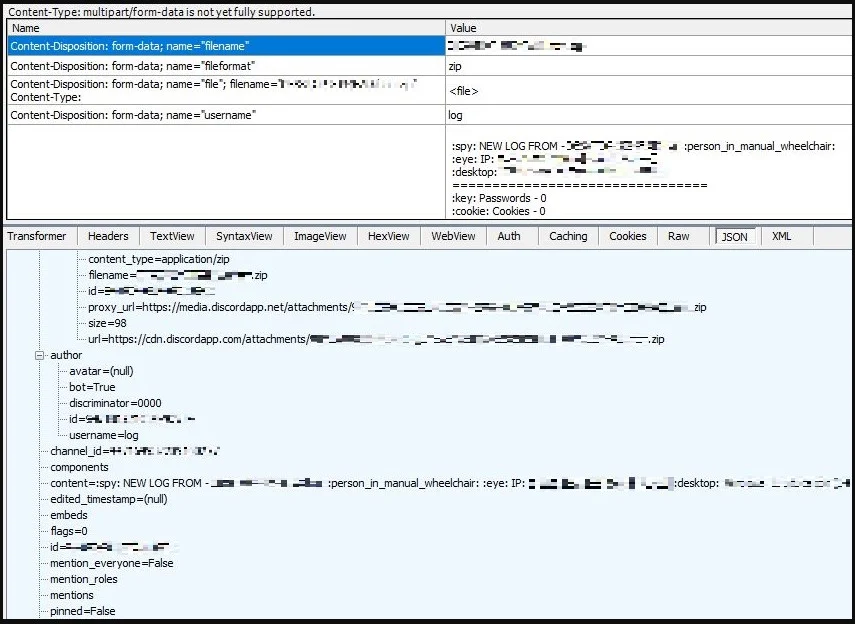
Nadat deze informatie is verzameld, verpakt RedLine deze netjes in een ZIP-archief met de naam “().zip” en exfiltreert de bestanden via een WebHook API POST-verzoek naar een Discord-server, zoals hieronder weergegeven:
Afgezien van het feit dat valsspelen in videogames het plezier uit het spel haalt en het spel voor anderen verpest, vormt het ook een potentieel ernstig veiligheidsrisico. Geen van deze cheatprogramma's is gemaakt door betrouwbare partijen, geen ervan is digitaal ondertekend (waardoor antiviruswaarschuwingen waarschijnlijk genegeerd zullen worden) en veel ervan zijn malware.
Het rapport van ASEC bevat een recent voorbeeld, maar dat is slechts een druppel op een gloeiende plaat van kwaadaardige downloadlinks onder YouTube-video's die verschillende soorten gratis software promoten. De video's die deze tools promoten, zijn vaak gestolen van elders en worden door kwaadwillende gebruikers opnieuw geplaatst op nieuw aangemaakte kanalen om als lokaas te dienen. Zelfs als de reacties onder deze video's de uploader prijzen en beweren dat de tool werkt zoals beloofd, moet je ze niet vertrouwen, omdat ze gemakkelijk kunnen worden vervalst.
Wees altijd voorzichtig met links in YouTube-beschrijvingen. Als je niet zeker weet waar een link naartoe leidt, kunnen linkcheckers je helpen bepalen of iets verdacht is of niet.
Aanvullende aanbevelingen voor cyberbeveiliging
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Neppe Valorant-cheats op YouTube infecteren je met RedLine Stealer
Infostealer wordt verspreid via YouTube
Extra Reading:
Links uit YouTube-videobijschriften worden gebruikt om wachtwoordstelende malware te verbergen
Nep-gaming-apps in de Microsoft Store verspreiden Electron Bot-malware
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.