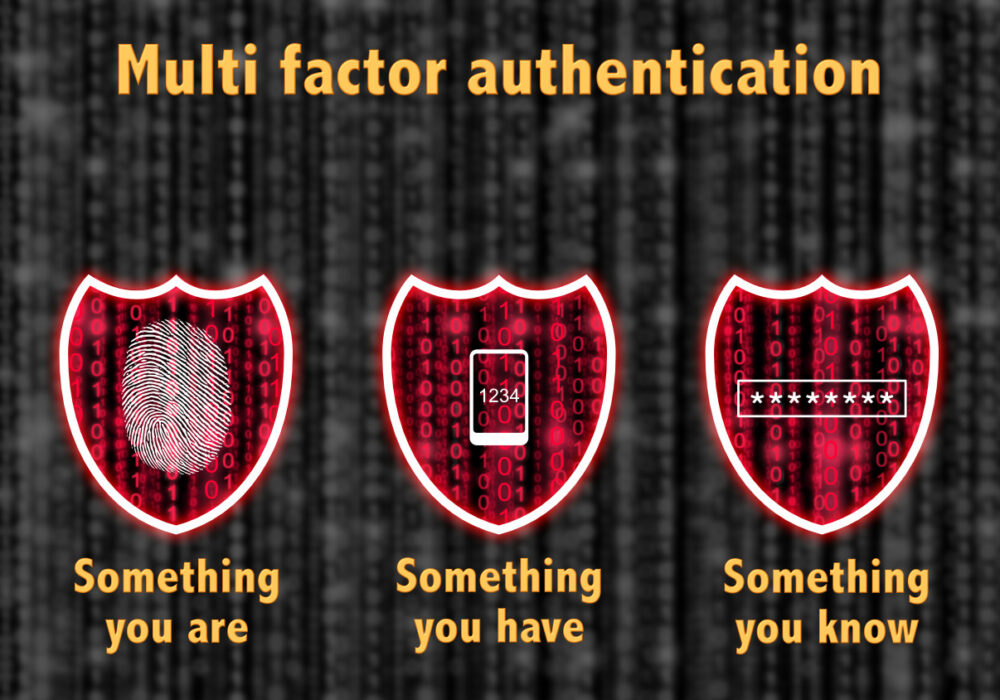
Als ervaren cybersecurity-experts hebben CyberHoot vCISO's de evolutie van multifactorauthenticatie (MFA)-technieken door de jaren heen meegemaakt. Hoewel sms-gebaseerde MFA veel wordt gebruikt vanwege het gemak en de eenvoudige implementatie, kent het verschillende kwetsbaarheden die door aanvallers kunnen worden uitgebuit. In deze blog bespreken we de risico's die verbonden zijn aan sms-gebaseerde MFA, waaronder gebrek aan encryptie, netwerkuitval, SS7-aanvallen, social engineering en SIM-swapping. Daarnaast bevelen we alternatieve MFA-oplossingen aan die betere beveiliging bieden.
SMS-gebaseerde MFA is kwetsbaar voor verschillende soorten aanvallen, waardoor het minder veilig is dan andere MFA-methoden. Het ontbreken van encryptie in sms-berichten, het risico op SS7-aanvallen, social engineering en SIM-swapping zijn belangrijke risico's die verbonden zijn aan SMS-gebaseerde MFA.
Sms-berichten zijn niet versleuteld en kunnen daardoor door aanvallers worden onderschept en gelezen. Als het sms-bericht gevoelige informatie bevat, zoals een zescijferige authenticatiecode, kan deze door aanvallers worden gebruikt om toegang te krijgen tot het beoogde account.
Netwerken van mobiele providers zijn niet immuun voor netwerkstoringen waardoor sms-berichten niet beschikbaar zijn. Dergelijke storingen, hoewel zeldzaam, kunnen optreden terwijl het internet nog steeds werkt, waardoor u in noodgevallen geen toegang hebt tot uw belangrijke accounts.
SS7 staat voor Signaling System 7, een protocol dat voor het eerst werd geïmplementeerd in 1988 en voor het laatst werd bijgewerkt in 1993 (30 jaar geleden). Het wordt door telecommunicatiebedrijven gebruikt om informatie uit te wisselen tussen mobiele netwerken. Hackers kunnen kwetsbaarheden in SS7 misbruiken om sms-berichten die bestemd zijn voor de beoogde ontvanger te onderscheppen en om te leiden. Deze aanval staat bekend als een SS7-aanval. Hiermee kunnen aanvallers het MFA-proces onderscheppen en toegang krijgen tot de tweefactorauthenticatie van de beoogde accounts. In combinatie met een hergebruikt wachtwoord kunnen hackers met deze vorm van MFA-beveiliging toegang krijgen tot kritieke accounts.
Social engineering is een tactiek die aanvallers gebruiken om personen ertoe te verleiden vertrouwelijke informatie te verstrekken. Bij sms-gebaseerde MFA kunnen aanvallers contact opnemen met de mobiele provider van het slachtoffer en zich voordoen als het slachtoffer om de simkaart te bemachtigen die aan diens telefoonnummer is gekoppeld. Met de simkaart kan de aanvaller sms-berichten ontvangen die voor het slachtoffer bestemd zijn, het MFA-proces omzeilen en toegang krijgen tot het beoogde account. Een andere vorm van simkaartaanval is sim-swapping, die we nu zullen bespreken.
SIM-swapping is een techniek die aanvallers gebruiken om het telefoonnummer van een slachtoffer over te nemen. Aanvallers kunnen zich voordoen als het slachtoffer om de mobiele provider ervan te overtuigen het telefoonnummer van het slachtoffer over te zetten naar een simkaart die in hun bezit is. Met de controle over het telefoonnummer van het slachtoffer krijgt de aanvaller toegang tot de tweede factor, een sms-code, en toegang tot het beoogde account met het blootgestelde, hergebruikte of gekraakte wachtwoord.
Dit zijn de vijf grootste risico's voor sms-gebaseerde multifactorauthenticatie. Laten we ons richten op de best practices die u kunt volgen als u sms-MFA moet gebruiken, ook al raadt CyberHoot u aan dit niet meer te doen. Vervolgens bieden we u alternatieve MFA-methoden die veel veiliger zijn dan sms-gebaseerde MFA.
Ondanks de kwetsbaarheden kan sms-gebaseerde MFA bij correct gebruik toch een extra beveiligingslaag bieden. Hier zijn enkele best practices die kunnen helpen de risico's van sms-gebaseerde MFA te beperken:
Om de beveiliging van MFA te verbeteren, bestaan er verschillende alternatieve oplossingen die veiliger zijn dan sms-gebaseerde MFA. Hier zijn enkele voorbeelden:
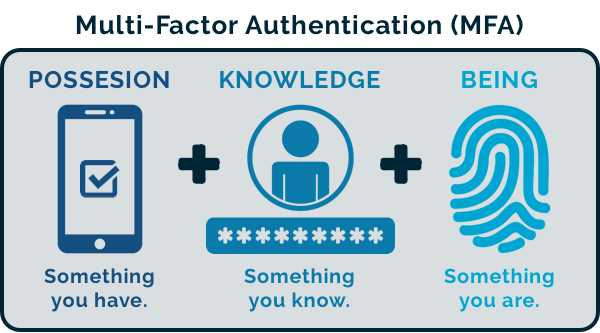
SMS-gebaseerde MFA is een veelgebruikte methode om een extra beveiligingslaag te bieden, maar kent aanzienlijke kwetsbaarheden die door aanvallers kunnen worden uitgebuit. Gebrek aan encryptie, netwerkstoringen, SS7-aanvallen, social engineering en simkaartverwisseling zijn allemaal risico's die gepaard gaan met SMS-gebaseerde MFA. Hoewel er best practices zijn die deze risico's kunnen helpen beperken, bestaan er alternatieve MFA-oplossingen die betere beveiliging bieden, zoals mobiele authenticatie-apps, hardwaretokens en biometrische authenticatie.
Als ervaren cybersecurity-specialist raadt CyberHoot individuen en organisaties aan om deze alternatieve oplossingen te overwegen om hun beveiliging te verbeteren en hun gevoelige informatie en bezittingen te beschermen.
Aanvullende lectuur: Verhalen uit de crypte over de risico's van sms-gebaseerde MFA
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

