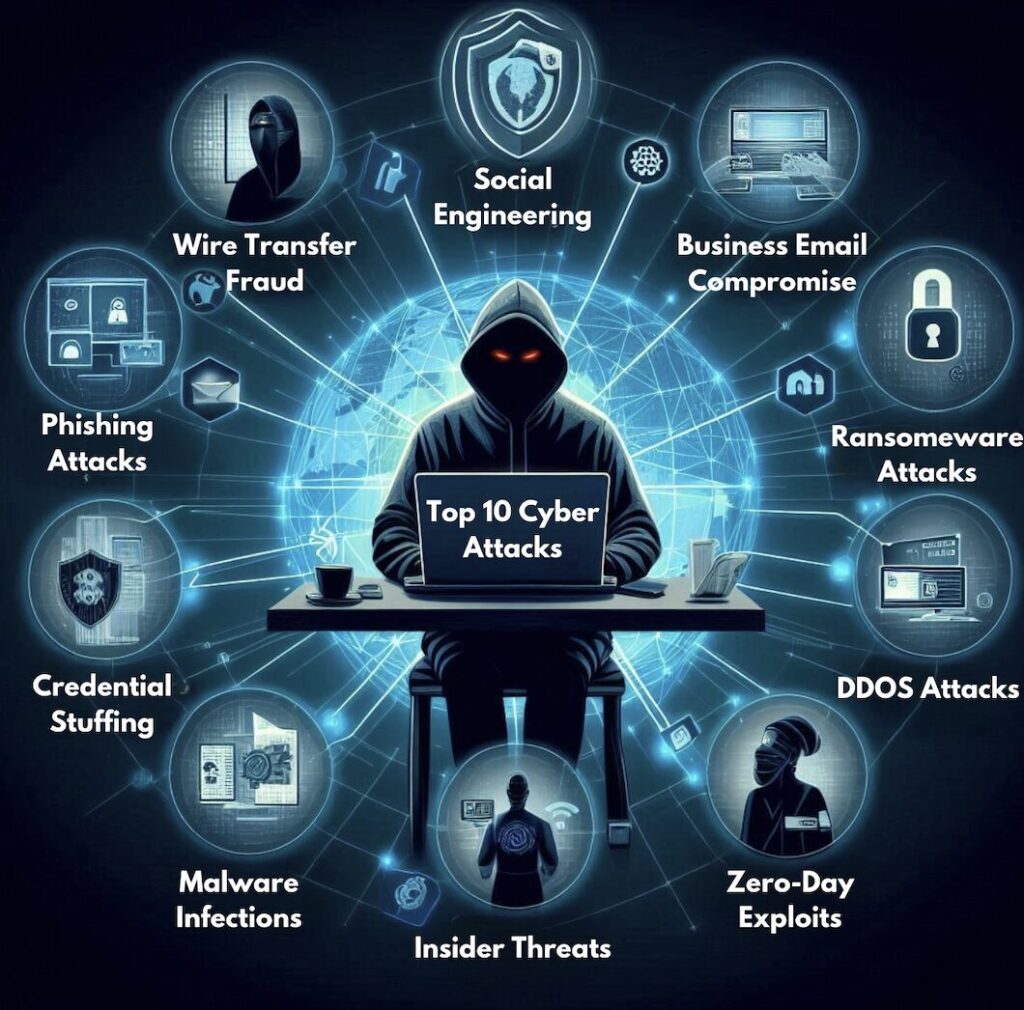
Elke werkdag brengt nieuwe uitdagingen en verrassingen met zich mee, vooral als het gaat om cybersecurity. Deze gids helpt medewerkers de belangrijkste waarschuwingssignalen van veelvoorkomende cyberaanvallen te herkennen en hoe ze effectief kunnen reageren. Kleine en middelgrote bedrijven (MKB) hebben vaak beperkte middelen en minder robuuste beveiligingsmaatregelen dan grotere ondernemingen. Dit maakt bewustwording van medewerkers erg belangrijk. Hieronder leest u over de top 10 cyberaanvallen waarmee u te maken krijgt en hoe u, als medewerker en als eerste verdedigingslinie, deze kunt bestrijden.
We duiken in scenario's die u als eindgebruiker kunt tegenkomen tijdens dergelijke aanvallen en de directe stappen die u moet nemen om de aanval te beperken en verdere schade te voorkomen. Deze gids is bedoeld om u te voorzien van praktische kennis om deze bedreigingen te herkennen en erop te reageren, en wanneer u anderen (zoals uw MSP of uw bank) moet inschakelen om uw bedrijf te beschermen.
Ervaring: Je hebt net een grote bestelling overgemaakt, maar er klopt iets niet. Het rekeningnummer waarnaar je het geld hebt overgemaakt, lijkt niet goed of bekend.
Onmiddellijke stappen:
BONUS : Snelheid is hier je enige troef. Hoe sneller je kunt escaleren en een blokkade kunt plaatsen, hoe groter de kans dat je deze ramp kunt voorkomen. Elke minuut telt.
Ervaring: Je ontvangt een ongebruikelijke e-mail van je CEO (of een collega) met het dringende verzoek om geld over te maken naar een nieuwe leverancier. De e-mail ziet er volkomen legitiem uit, zonder opvallende fouten in het e-mailadres of de inhoud, behalve dat het verzoek een beetje vreemd is.
Onmiddellijke stappen:
Bonus : Een BEC-aanval kan vaak leiden tot vervolgmails met valse facturen waarin u wordt gevraagd uw e-mailgegevens in te voeren op een phishingwebsite. Wees alert op ongebruikelijke verzoeken en controleer ze via beveiligde kanalen om te voorkomen dat u slachtoffer wordt van deze geraffineerde oplichtingspraktijken.
Ervaring: Je probeert toegang te krijgen tot je bestanden, maar in plaats daarvan ontvang je een losgeldbrief waarin cryptovaluta wordt geëist voor het decoderen van de bestanden.
Onmiddellijke stappen:
Bonus : Ransomware-aanvallen zoals deze beginnen vaak met een onbedoelde klik op een kwaadaardige link of bestand dat via e-mail is ontvangen. Bekijk je recente computeractiviteit om het aanvalspunt en de e-mail of actie te achterhalen waarmee de aanval begon.
Ervaring: Je ontvangt een e-mail die eruitziet alsof hij van je bank (of een andere bekende leverancier) komt, waarin je wordt gevraagd je rekeninggegevens te verifiëren. De e-mail is niet helemaal in orde, er staan een paar typfouten in of hij straalt een sterke urgentie of emotie uit.
Onmiddellijke stappen:
Bonus : Hackers en cybersecurityprofessionals weten dat we allemaal meer fouten maken als we snel en onnadenkend reageren. Elke dringende of emotionele e-mail moet zorgvuldig worden gecontroleerd voordat er actie op wordt ondernomen.
Ervaring: U ontvangt een melding van ongebruikelijke inlogpogingen op uw account vanuit verschillende locaties en mogelijk zelfs landen.
Onmiddellijke stappen:
Bonus : Nieuwe ransomware vereist slechts één klik om uw wachtwoord- en MFA-verificatie te omzeilen door uw actieve sessietoken te stelen (wat voorkomt dat u elke actie in uw e-mailinbox opnieuw moet authenticeren). Wees zeer voorzichtig met klikken en bestudeer de kenmerken van een phishingaanval.
Ervaring: Een vriendelijk persoon belt, die beweert van de IT-afdeling te zijn en om je inloggegevens vraagt om een probleem te "verhelpen".
Onmiddellijke stappen:
Bonus : Niet alle vormen van social engineering vinden plaats via e-mail. Vishing is de term voor phishingaanvallen via spraak. Smishing staat voor social engineering via sms-berichten. En quishing staat voor phishingaanvallen met QR-codes. Klik op de links voor meer informatie over elk van deze vormen.
Ervaring: Uw website reageert niet meer en u ontvangt klachten van klanten die geen toegang meer hebben tot uw diensten.
Onmiddellijke stappen:
Bonus : Hoewel minder gebruikelijk in het mkb, vinden sommige DDoS-aanvallen plaats wanneer hackers hun vaardigheden testen. Er is niet altijd een financieel motief achter DDoS-aanvallen.
Ervaring: Uw computer begint zich vreemd te gedragen, wordt traag en toont ongebruikelijke pop-upadvertenties.
Onmiddellijke stappen:
Bonus : Diensten voor endpointdetectie en -respons kunnen verder gaan dan traditionele antivirussoftware door realtime monitoring van aanvallen en samenwerking tussen honderdduizenden apparaten mogelijk te maken.
Ervaring: Je merkt dat een collega zonder de juiste autorisatie toegang krijgt tot gevoelige bestanden.
Onmiddellijke stappen:
Ervaring: Uw softwareleverancier brengt een noodpatch uit voor een kritieke kwetsbaarheid die actief wordt misbruikt.
Onmiddellijke stappen:
Bonus : kwetsbaarheids- en netwerkscanservices bieden actuele lijsten van alle software en hardware die in uw omgeving draait. Hierdoor kunt u snel of juist helemaal niet reageren op kritieke meldingen, met een gerust hart.
In het huidige digitale landschap is bescherming tegen cyberdreigingen een topprioriteit voor elk bedrijf. Inzicht in deze top 10 cyberaanvallen en weten hoe u hierop moet reageren, kan het risico en de impact van een cyberincident aanzienlijk verminderen. De eerste stappen die u neemt na het identificeren van een potentiële dreiging zijn cruciaal om de schade te beperken en uw bedrijf te beschermen. Blijf alert, blijf op de hoogte en wees voorbereid om snel te handelen wanneer u iets verdachts tegenkomt.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Stel je voor: je rijdt op de snelweg, zo'n 20 km/u boven de maximumsnelheid, net als de rest van het verkeer. Even verderop moet je remmen...
Lees meer
Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meerGeef uw medewerkers een scherper oog met een positieve aanpak die traditionele phishingtests overtreft.


