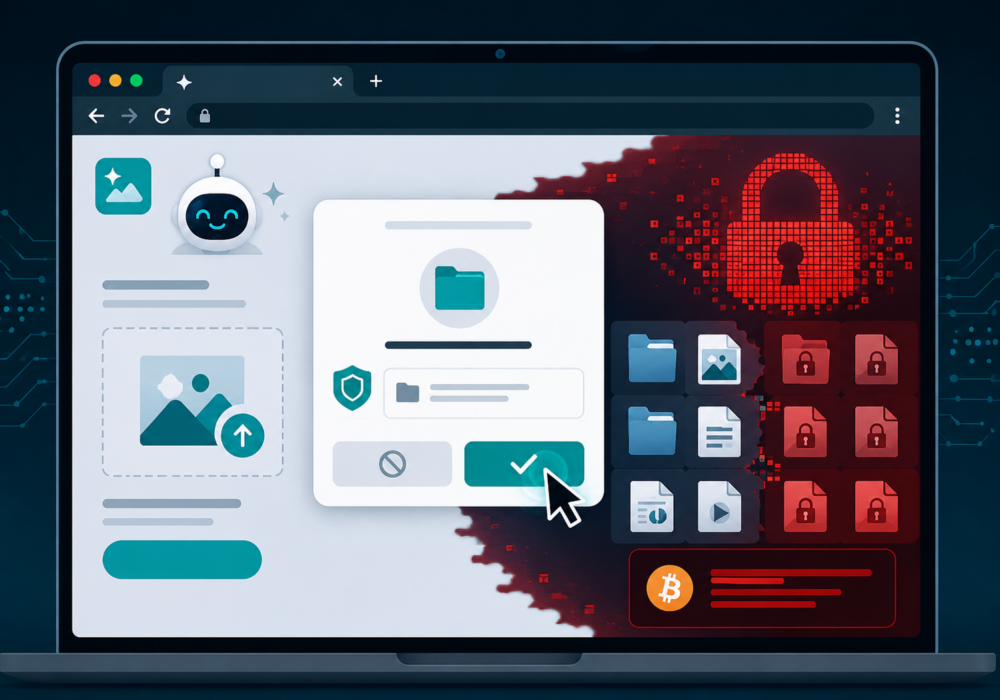
Onderzoekers zochten naar een nep-foto-upscaler en vonden iets vreemders: een ransomwarekit die door een AI-model was ontworpen zonder dat iemand het model had geleerd hoe dat moest. Geen ervaren programmeur had deze aanval regel voor regel geschreven. In plaats daarvan had een AI-chatbot het grootste deel ervan samengesteld op basis van één algemene vraag, en uiteindelijk werkte een deel ervan precies zoals bedoeld door degene die de vraag had gesteld.
Dit verhaal past in een groter patroon waarmee de samenleving wordt geconfronteerd en dat beveiligingsprofessionals slapeloze nachten bezorgt. AI-tools veranderen de aard van cyberaanvallen, de mate van schade die ze aanrichten en wie ze kan ontwikkelen. Mensen zonder programmeerkennis typen nu een verzoek in een chatbot en krijgen direct werkende malware in handen! Het gelukkige is dat de levering en uitvoering van deze aanvallen hetzelfde blijven als voorheen. Goed geïnformeerde cybersecuritygewoonten blijven de beste verdediging tegen deze opkomende AI-dreigingen waarmee we allemaal te maken hebben.
De kwaadaardige websitetool heette InfernoGrabber. Op het eerste gezicht leek het een tool om Discord-avatars te vergroten, een klein hulpprogramma dat mensen vaak zonder erbij na te denken installeren. Onder het vriendelijk ogende icoontje zat echter een programma dat ontworpen was om Discord-inloggegevens, creditcardnummers, cryptoherstelzinnen, toetsaanslagen en webcambeelden te stelen. Check Point Research ontdekte dit voorbeeld tijdens het controleren van bestanden die gekoppeld waren aan het AI-model DeepSeek en signaleerde daarbij meer dan duizend vergelijkbare kwaadaardige bestanden in dezelfde batch. CyberHoot publiceerde een trainingsvideo uit 2026 over vergelijkbare aanvalsvectoren – kwaadaardige browserextensies. Dit zijn opkomende, door AI aangedreven bedreigingen waar we ons allemaal bewust van moeten zijn.
Dit is het gedeelte dat de moeite waard is om te begrijpen. Diep in de malware zat een nieuwe techniek verborgen: ransomware die bestanden vergrendelt en rechtstreeks in een browser draait, zonder dat er iets gedownload of geïnstalleerd hoeft te worden! We hebben nu ons eerste gedocumenteerde voorbeeld van een aanval die tot nu toe door de meeste beveiligingsexperts als onmogelijk werd beschouwd.
De truc maakt gebruik van een echte browserfunctie genaamd de File System Access API. Normaal gesproken gebruiken legitieme tools zoals fotobewerkingsprogramma's en documentapps deze functie om toestemming te vragen voor het openen van een map op je apparaat. De aanvallers hebben hier echter een nep-AI-foto-upscaler gebouwd rondom dezelfde functie. Eerst kiest een gebruiker een foto, selecteert een map voor het eindresultaat en geeft toestemming na een ogenschijnlijk routineuze prompt. Na goedkeuring leest de pagina de bestanden in die map, kopieert ze, vergrendelt de originelen en toont ten slotte een losgeldbericht waarin betaling in Bitcoin wordt geëist.
Check Point heeft de techniek getest op Windows, macOS, Linux en Android, plus Microsoft Edge, en het werkte in alle gevallen behalve één. Apple's Safari biedt namelijk niet dezelfde functie voor toegang tot mappen, dus iPhone-gebruikers lopen dit specifieke risico niet.
Android brengt hier extra risico's met zich mee. Zo kunnen websites in recente versies van Chrome voor Android toegang vragen tot mappen in de camerarol, zoals DCIM, waar telefoons foto's, screenshots en gescande documenten opslaan. Een map vol persoonlijke foto's en bankscreenshots wordt daardoor een aantrekkelijk doelwit zodra een website schrijftoegang krijgt.
Het verontrustende is niet de malware zelf. Er circuleren immers al talloze softwarepakketten voor het stelen van informatie online. Het verontrustende is eerder hoe deze malware is gemaakt. Volgens onderzoekers van Check Point koppelde het AI-model zelfstandig een fictief ransomware-idee aan een echte browserfunctie, beginnend met één algemene prompt. Opvallend is dat er geen handmatige codering of browserkennis van de menselijke kant nodig was. De implicatie hiervan is significant: de drempel is verlaagd voor iedereen die nieuwsgierig genoeg is om ransomware te schrijven. Een kanttekening is hier wel op zijn plaats. Deze malware is gemaakt met het DeepSeek AI-frontiermodel. CyberHoot is van mening dat Amerikaanse frontiermodellen cruciale beveiligingsmechanismen bevatten om dit te voorkomen, zelfs met doelgerichte prompts.
Je hoeft geen beveiligingsdiploma te hebben om dit soort aanvallen voor te blijven. Kleine gewoontes, zoals even wachten voordat je toegang tot mappen verleent en je back-ups regelmatig bijwerken, voorkomen de meeste aanvallen al voordat ze beginnen. Kies één gewoonte uit deze lijst en breng die vandaag nog in de praktijk. Vooruitgang is altijd beter dan perfectie, en door dit te lezen ben je al een stap verder dan gisteren.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.