Als Managed Service Provider (MSP) weet u dat uw klanten cyberaanvallen zeer serieus nemen. Dat is mede de reden waarom ze u hebben ingehuurd. Datalekken komen tegenwoordig veel te vaak voor en kosten kleine en middelgrote bedrijven (mkb's) in 2021 gemiddeld $ 108,000, terwijl grote ondernemingen tot wel enkele miljoenen dollars kwijt kunnen zijn. Sterker nog, 99% van de beveiligingsprofessionals die de afgelopen twee jaar een datalek bij hun organisatie hebben meegemaakt, was het erover eens dat dit met de juiste maatregelen voorkomen had kunnen worden. En, het meest voorkomende antwoord, 71% gaf aan dat betere training in beveiligingsbewustzijn voor gebruikers had kunnen helpen om deze datalekken te minimaliseren of te voorkomen . Momenteel biedt slechts 60% van de MSP's dit aan als onderdeel van hun managed services-aanbod.
Kort gezegd bestaat beveiligingsbewustzijnstraining uit educatief materiaal en simulaties die erop gericht zijn gebruikers te informeren over de beste beveiligingspraktijken, mogelijke bedreigingen en hoe ze zichzelf en hun organisatie online veilig kunnen houden. Beveiligingsbewustzijnstraining wordt voornamelijk gegeven via online 'lessen', die kunnen bestaan uit korte video's, quizzen, interactieve spellen en meer, evenals phishing- simulaties. Phishingtests stellen beheerders in staat hun gebruikers te meten door gesimuleerde phishing-e-mails te versturen en te zien welke medewerkers op de links klikken of gegevens in de e-mails invoeren.
SAT-diensten worden vaak gecombineerd met aanvullende hulpmiddelen en diensten voor de gebruikers van een bedrijf, waaronder:
Onderzoek wijst uit dat menselijke fouten verantwoordelijk zijn voor 90% van de beveiligingsinbreuken, en dat percentage neemt toe. Ongetrainde en onwetende medewerkers vormen het grootste beveiligingsrisico voor organisaties. Innovatieve en geavanceerde beveiligingstechnologieën van MSP's kunnen indrukwekkend zijn, maar wat gebeurt er als een phishingmail spamfilters omzeilt of een medewerker "Password123" gebruikt om een werkgerelateerd account te beveiligen dat niet is ingesteld voor multifactorauthenticatie? Naar schatting 78% van de besluitvormers en beïnvloeders op het gebied van beveiliging beschouwt training en technologie in combinatie als even belangrijk in hun aanpak van beveiligingsdreigingen.
Het is belangrijk om de juiste methode te gebruiken bij het geven van trainingen over beveiligingsbewustzijn aan uw personeel. Zoals eerder vermeld, zijn korte trainingsvideo's met quizzen aan het eind de beste aanpak. Het is bewezen dat het afstappen van de PowerPoint-presentaties van meer dan 60 minuten over 'cybersecurity awareness' door een IT-professional buitengewoon effectief is; te veel mensen vallen in slaap tijdens trainingen die langer dan 5-10 minuten duren. Een maandelijkse beveiligingstraining van 3-5 minuten, met korte quizzen om het bewustzijn te testen, die rechtstreeks naar de inbox van een gebruiker worden verzonden, is momenteel de gemakkelijkste, meest effectieve en soepelste SAT-methode.
Geen enkele technologie die ooit is ontwikkeld om uw organisatie te beschermen, is perfect. Daarom vormen gebruikers uw laatste verdedigingslinie tegen een inbreuk. Goed opgeleide gebruikers zijn veel beter in staat om aanvallen te herkennen en er adequaat op te reageren dan ongetrainde gebruikers. Getrainde gebruikers fungeren als uw " menselijke firewall " die samen met uw technologische beveiligingsmaatregelen uw bedrijf beschermt.
Met behulp van bewustwordingstrainingen kunnen organisaties goede beveiligingspraktijken in hun hele organisatie implementeren, zodat medewerkers adequaat reageren op bedreigingen. Het herhalen van de SAT-test is niet anders dan het herhalen van een sportwedstrijd: hoe meer je oefent, hoe beter je wordt.
Bewustwordingstraining geeft beheerders cruciaal inzicht in het gedrag van hun gebruikers. Als een beheerder weet wie phishingsimulaties wel of niet doorstaat, of riskant gedrag vertoont, kan hij of zij de zwakste schakel in de menselijke firewall aanpakken. Herhaalde overtreders kunnen carrièrebeperkende gevolgen hebben in goed geleide bedrijven.
Bewustwordingstraining is een vereiste om te voldoen aan regelgeving zoals HIPAA, PCI, FINRA, CMMC en ITAR. Niet-naleving kan leiden tot aanzienlijke boetes. Een hoge mate van naleving van SAT kan de verzekeringspremies verlagen, omdat het verzekeraars laat zien dat u op de juiste manier investeert in de ontwikkeling van uw cybersecurityprogramma en risicoverminderingsstrategieën.
CyberHoot helpt de in dit artikel genoemde risico's te verminderen door gebruikers boeiende, korte bewustmakingstrainingen aan te bieden. Via onze programmamodule kunnen twaalf maandelijkse video's in minder dan 60 seconden aan gebruikers worden toegewezen.
Alle CyberHoot-trainingen worden rechtstreeks naar de inbox van elke gebruiker verzonden. Gebruikers klikken op een link en starten direct met de training; inloggen op een website is niet nodig. Dit elimineert een veelvoorkomend knelpunt voor eindgebruikers dat leidt tot een veel lagere compliance.
De meeste SAT-platforms zijn gesloten. Je krijgt hun ene ijssmaak zolang je hun product gebruikt. Dit schaadt de gebruikersparticipatie aanzienlijk naarmate je langer dezelfde bewustwordingsvideo afspeelt voor je klanten en gebruikers. CyberHoot maakt een einde aan deze verveling via ons open platform, waardoor we je innovatieve content kunnen bieden, altijd up-to-date met de nieuwste dreigingen, van de beste online bronnen, speciaal voor jou georkestreerd, zodat je niets hoeft bij te houden.
Dankzij het open platform van CyberHoot kunnen MSP's producttraining integreren in hun projectimplementaties. Stel je eens voor hoeveel minder helpdeskgesprekken er zouden zijn als je je klantgebruikers automatisch asynchroon traint in Teams tijdens de uitrol van je project. Gebruikers zijn bovendien blijer met het leren gebruiken van de nieuwe tool, wat MSP-waarde toevoegt aan je klantrelatie.
CyberHoot biedt meer dan 60 gratis producttrainingsprogramma's waarmee gebruikers productief kunnen werken met hulpmiddelen als Microsoft One Drive, Sharepoint en Teams (en met de meeste andere Microsoft-producten), maar ook met beveiligingsproducten als LastPass, 1Password, verkooptools als HubSpot en Salesforce, financiële toepassingen als Quickbooks en ADP, en nog veel meer.
Een CyberHoot-klant stuurde zijn eerste phishingtest na drie jaar training in beveiligingsbewustzijn. De resultaten van deze test leken de waarde van SAT in twijfel te trekken, aangezien tientallen mensen op de links van de phishingtest klikten en zeven mensen hun inloggegevens verstrekten. Schokkend! Waarom?
Het antwoord is interessant. Gebruikers hadden de kennis bewezen door alle daaropvolgende tests, waarbij niemand ooit nog inloggegevens verstrekte, en minder dan vijf gebruikers op de nepwebsite klikten in deze phishingtests. Het bleek dat de gebruikers de kennis al die tijd al hadden, maar deze niet toepasten omdat ze er nooit op getest werden. Daarom is een kwartaaltest met phishing zo belangrijk. Het houdt je gebruikers verantwoordelijk zonder dat het een last wordt (meer phishingtests zijn minder productief).
CyberHoot kan uw medewerkers testen door een van de meer dan 50 phishingsimulaties naar uw gebruikers te sturen. Test ze om te zien of ze in een nep-e-mail trappen door op een link te klikken of gegevens te versturen naar een nep-inlogpagina. CyberHoot gebruikt veel populaire merken en bedrijven voor realistische, realistische phishing-e-mails die lijken op die van Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign en meer!
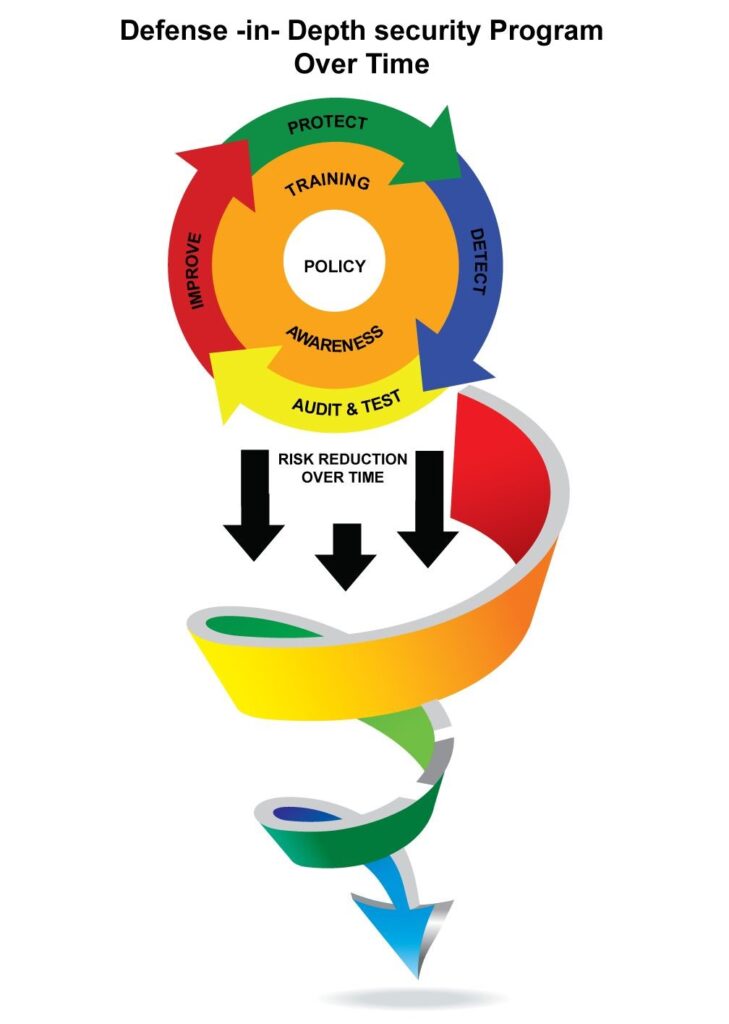
CyberHoot voorziet in al uw behoeften op het gebied van cybersecurity governancebeleid met onze module voor cybersecuritybeleid. Stuur governancebeleid rechtstreeks naar de inbox van gebruikers, laat ze het doorlezen en zet hun handtekening elektronisch om naleving door gebruikers te bevestigen en te volgen. CyberHoot biedt meer dan 25 kant-en-klare sjablonen voor cybersecuritybeleid die eenvoudig kunnen worden aangepast voor elke klant.
Wilt u weten hoe volwassen de beveiliging van uw organisatie is? CyberHoot biedt een robuuste reeks cybersecuritybeoordelingen en -enquêtes, waarmee MSP's en bedrijven een volwassenheidsscore voor zichzelf kunnen bepalen. Onze beoordelingen identificeren veelvoorkomende kwetsbaarheden die aangepakt moeten worden. CyberHoot biedt verschillende niveaus van NIST-gebaseerde risicobeoordelingen die rechtstreeks naar iemands inbox kunnen worden verzonden. U kunt zelfs een enquête op uw website publiceren om potentiële klanten te beoordelen!
CyberHoot biedt Dark Web Scanning aan al haar klanten. CyberHoot maakt gebruik van twee dark web-databases om te controleren of een e-mailadres is blootgesteld aan een datalek. Nieuwe datalekken worden gemonitord en gerapporteerd aan beheerders, die deze vervolgens kunnen doorsturen naar eindgebruikers. Beheerders ontvangen gedetailleerde instructies om de rapportage te vergemakkelijken.
Veel SAT's kampen met een gebrekkige naleving. CyberHoot elimineert complianceproblemen door de meeste van deze processen te automatiseren zonder enige administratie. De naleving van gebruikers wordt verbeterd door automatisch een e-mail te sturen naar elke manager wanneer hun medewerker een opdracht niet voltooit. De follow-uprapportage is verbeterd met wekelijkse, recursieve managementcompliancerapporten.
Moderne SAT SaaS-oplossingen voor cybersecurity bieden meer dan alleen training in cybersecuritybewustzijn. Wanneer u op zoek bent naar een eigen oplossing voor dit probleem met gebruikerstraining, raadt CyberHoot aan om een tool te zoeken die zoveel mogelijk knelpunten elimineert. Houd rekening met de volgende veelvoorkomende knelpunten bij SAT:
Zodra je een tool hebt gevonden die deze knelpunten elimineert, ben je klaar om te beginnen met de ontwikkeling van je cybersecurityprogramma. Succes, het is nog nooit zo belangrijk geweest als vandaag.
Bronnen:
Extra Reading:
Het bouwen van een menselijke firewall
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: De blog van deze week bevat een...
Lees meer
Zo nu en dan duikt er een stukje malware op met een truc die zo slim is dat beveiligingsonderzoekers even stil moeten staan en...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.