Software as a Service (SaaS) -applicaties hebben bedrijven de afgelopen tien jaar enorm getransformeerd. De pandemie dwong veel bedrijven om werknemers over te zetten van kantoor- of desktopapplicaties naar cloudgebaseerde SaaS-applicaties. Deze SaaS-apps omvatten alles, van kantoorsoftware tot krachtige communicatietools. Enkele van de populairste zakelijke apps zijn Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 en Zoom.
De meeste mensen staan er niet bij stil wanneer ze een app die ze nodig hebben koppelen aan hun Google Workspace, O365-omgeving of vergelijkbare services. Simpele acties die gebruikers uitvoeren, zoals het opstellen van een e-mail of het bijwerken van een contactpersoon in een CRM , kunnen leiden tot diverse andere automatische acties en meldingen in elk van deze gekoppelde platforms.
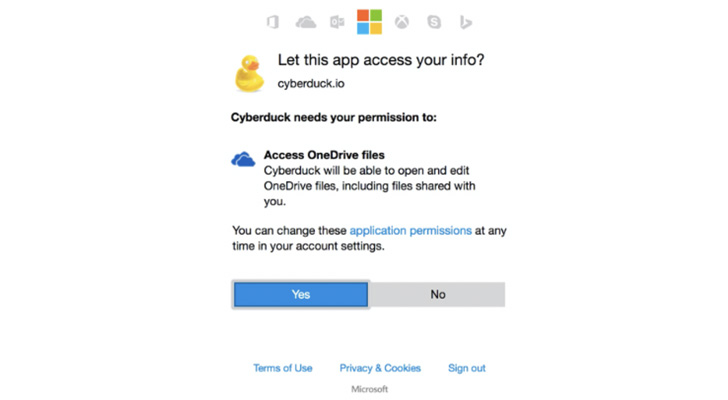
OAuth- en Single Sign-On-technologieën hebben authenticatie vereenvoudigd en bieden een gecontroleerde delegatie van toegangsrechten. Een applicatie vraagt, in de vorm van scopes , de gebruiker om toestemming voor specifieke machtigingen. Een app kan één of meer scopes aanvragen. Door de scopes goed te keuren, verleent de gebruiker deze apps toestemming om code uit te voeren en logica op de achtergrond binnen hun omgeving te laten draaien. Deze apps kunnen onschadelijk zijn of net zo gevaarlijk als een uitvoerbaar bestand.
Zoals te zien is in de onderstaande afbeelding, maakt het OAuth- mechanisme het eenvoudig om applicaties met elkaar te verbinden, maar veel mensen staan niet stil bij de mogelijke gevolgen. Wanneer deze apps en andere add-ons voor SaaS-platformen om toestemming vragen, wordt deze meestal zonder nadenken verleend, waardoor hackers meer mogelijkheden krijgen om toegang te krijgen tot bedrijfsgegevens. Dit brengt bedrijven in gevaar voor aanvallen op de toeleveringsketen , API-overnames en onbedoeld geïnstalleerde kwaadaardige apps van derden op bedrijfsapparaten.
Als het gaat om lokale machines en uitvoerbare bestanden, beschikken organisaties al over ingebouwde controlemechanismen waarmee beveiligingsteams schadelijke programma's en bestanden kunnen blokkeren. Dit moet ook gelden voor SaaS-applicaties.
Beveiligingsbewustzijnstraining – De eerste stap in cybersecurity is altijd het vergroten van het bewustzijn van medewerkers. Zodra medewerkers zich meer bewust zijn van de risico's en gevaren die deze OAuth-mechanismen met zich meebrengen, zullen ze minder geneigd zijn ze te gebruiken.
Schakel multifactorauthenticatie in – De allerbeste manier om de cloudbeveiliging van uw organisatie te verbeteren, is door multifactorauthenticatie (MFA) in te schakelen en af te dwingen voor alle mogelijke accounts. Dit is met name belangrijk voor uw primaire e-mail- en samenwerkingsplatformen, omdat het de schade die een aanvaller kan aanrichten met gestolen inloggegevens aanzienlijk vermindert.
Beleid – Organisaties moeten een beleid opstellen dat medewerkers verplicht om aanvragen voor apps van derden in te dienen. Dit kan worden opgenomen in het beleid voor acceptabel gebruik (Acceptable Use Policy, AUP) van uw organisatie.
Implementeer SaaS- beveiligingsmonitoring – SaaS-beveiligingsmonitoring is een cruciale beveiligingslaag voor uw SaaS-stack. Hiermee kunt u de toegang van medewerkers tot uw benodigde SaaS-applicaties per afdeling beheren, licenties consolideren en krijgt u ongekend inzicht in uw SaaS-stack. Blissfully is een uitstekend voorbeeld van een platform dat dit alles en meer kan; het is een essentieel SaaS-beveiligingselement bij het samenstellen van uw IT-stack.
Beheer SaaS-toegang en wachtwoorden – Zoals eerder vermeld, kunnen sommige SaaS-applicaties niet worden gekoppeld aan SSO-oplossingen. In dergelijke gevallen raadt CyberHoot aan een wachtwoordmanager te gebruiken. Betrouwbare wachtwoordmanagers zoals LastPass , 1Password, DashLane of Bitwarden stellen gebruikers in staat om sterke, unieke wachtwoorden van minimaal 14 tekens te genereren, inloggegevens voor websites op te slaan en versleutelde beveiligde notities te bewaren. Deze tools zijn ook waardevol omdat ze gebruikers in staat stellen om inloggegevens of notities veilig te delen met vertrouwde medewerkers of klanten.
Praktisch advies en gezond verstand zijn hierbij van toepassing. Zorg ervoor dat uw gebruikers weten dat ze niet klakkeloos alle toegangsrechten van een SaaS-applicatie moeten accepteren, net zoals ze een telefoonapp standaard toegang tot uw contactenlijst of locatiegegevens weigeren. Als de app de toegang niet nodig heeft om fundamenteel te functioneren, moet u de toegang altijd weigeren.
De volgende aanbevelingen helpen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Alle onderstaande suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Elk van deze aanbevelingen, met uitzondering van cyberverzekeringen, is geïntegreerd in het product en de virtuele Chief Information Security Officer-diensten van CyberHoot. Met CyberHoot kunt u uw medewerkers aansturen, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Risico's en uitdagingen van Software as a Service (SaaS)
Aanvullende bronnen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.