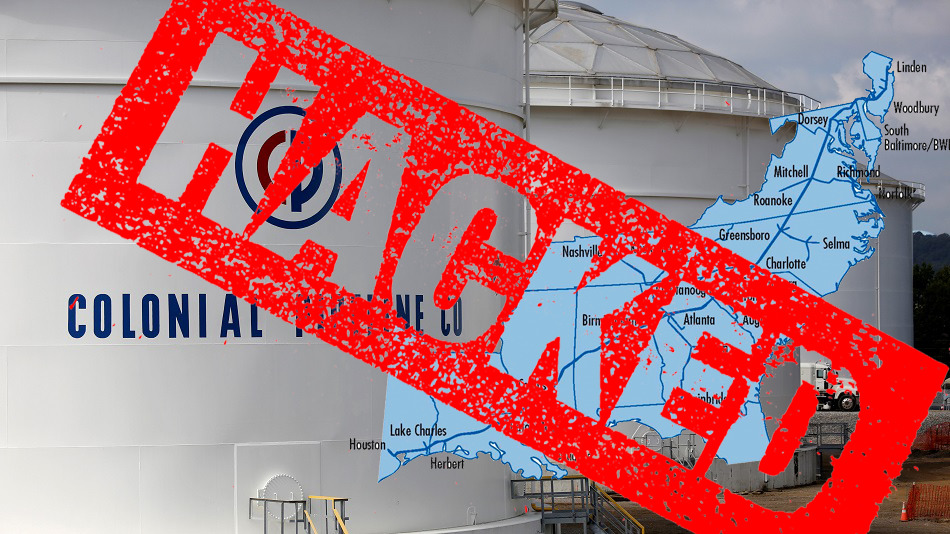
De grootste pijpleiding van de Verenigde Staten, Colonial Pipeline, heeft de werkzaamheden stilgelegd als gevolg van een ransomware- aanval. Colonial Pipeline transporteert 45% van de brandstof die aan de Amerikaanse oostkust wordt gebruikt, van Texas tot de baai van New York. Het pijpleidingbedrijf bracht op 7 mei 2021 een verklaring uit waarin het meldde slachtoffer te zijn geworden van een cyberaanval.
We hebben inmiddels vastgesteld dat dit incident met ransomware te maken heeft. Als reactie hierop hebben we proactief bepaalde systemen offline gehaald om de dreiging in te dammen. Dit heeft alle pijplijnactiviteiten tijdelijk stilgelegd en een aantal van onze IT-systemen getroffen.
Volgens Bloomberg en The Wall Street Journal verlenen cybersecurity- incidentresponsexperts van FireEye assistentie bij het onderzoek. Zij hebben de aanval in verband gebracht met een ransomwarevariant genaamd DarkSide.
DarkSide startte zijn cybercriminele organisatie in augustus 2020 en heeft tot nu toe (mei 2021) al gestolen data van meer dan 40 slachtoffers gepubliceerd. Het is onduidelijk hoeveel geld de aanvallers eisen of dat Colonial Pipeline de hackers heeft betaald. Een rapport van Bloomberg meldde echter dat de cybercriminelen achter de aanval 100 GB aan data van het netwerk hebben gestolen. Ter vergelijking: Travelex, een in Londen gevestigde valutawisselmaatschappij, betaalde $ 2.3 miljoen om slechts 5 GB aan data te 'ontgrendelen' . Aangezien er 100 GB aan data van Colonial Pipeline is gestolen, is het aannemelijk dat de hackers $ 40 tot $ 50 miljoen van Colonial eisen. Mogelijk kan Colonial het losgeld niet betalen omdat het Amerikaanse ministerie van Financiën afgelopen najaar bitcoinbetalingen bij ransomware illegaal heeft verklaard . Als deze ransomware alleen de data van Colonial zou versleutelen, zouden ze een paar dagen offline zijn terwijl ze back-ups terugzetten. Het lijkt er echter op dat de Darkside-organisatie ook dreigt om informatie, waarvan men alleen maar kan aannemen dat deze gevoelig en schadelijk is, openbaar te maken op internet.
Cyberaanvallen op nutsbedrijven en kritieke infrastructuur zijn de afgelopen jaren sterk toegenomen. Een probleem met deze trend is dat nieuwere ransomwarevarianten niet alleen de gegevens van het slachtoffer versleutelen , maar deze nu ook stelen en openbaar maken als het losgeld niet wordt betaald. Dit type ransomware wordt ' leakware ' genoemd. CyberHoot volgt deze trend van leakware al een tijdje , waarbij Maze Ransomware deze nieuwe strategie al meer dan een jaar geleden introduceerde.
Uit gegevens van Check Point en HackerNews blijkt dat cyberaanvallen op Amerikaanse nutsbedrijven in 2021 gemiddeld met 50% per week zijn toegenomen, van 171 begin maart tot 260 eind april.
Ransomware heeft de aandacht getrokken van zowel het Witte Huis als het bedrijfsleven. Een recent opgerichte Ransomware Task Force (RTF) brengt publieke en private instanties samen om te brainstormen over manieren om deze epidemie aan te pakken. De RTF bestaat uit vooraanstaande cybersecurity-experts die bedrijven helpen proactief ransomware te bestrijden. Er is in het verleden al werk verricht om ransomware te bestrijden, maar het belangrijkste doel van de task force is om de frequentie en de impact van deze aanvallen te verminderen. Terwijl de RTF aan haar werk is, kan uw bedrijf niet wachten op een wondermiddel. Er zijn acties die u moet ondernemen om uw beveiliging te verbeteren en de kans te verkleinen dat u slachtoffer wordt van ransomware-aanvallen zoals Colonial:
Een robuust cybersecurityprogramma omvat vele andere beschermingsmaatregelen, zoals het uitvoeren van een risicoanalyse , het opzetten van een risicomanagementsysteem en diverse technische beveiligingsmaatregelen. Leer hier alles over en begin met het bouwen van uw robuuste, gelaagde cybersecurityplan bij CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Bronnen:
Extra Reading:
Amerikaanse ministerie van Financiën verbiedt betalingen met ransomware
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

