Het Edge Vulnerability Research Team van Microsoft heeft onlangs details gepubliceerd over een nieuwe functie in ontwikkeling genaamd "Super Duper Secure Mode" (SDSM). SDSM is ontworpen om de beveiliging te verbeteren zonder noemenswaardig prestatieverlies. Om dit te bereiken, elimineert SDSM de Just-In-Time (JIT) compilers van JavaScript , die ontworpen waren om de laadsnelheid van pagina's en de browserprestaties te verbeteren, maar die wel degelijk kwetsbaar zijn voor hackers.
Hoe werkt het?
Wanneer SDSM is ingeschakeld, verwijdert Edge Just-In-Time Compilation (JIT) uit de V8-verwerkingspipeline, waardoor het aanvalsoppervlak dat hackers gebruiken om apparaten van Edge-gebruikers te hacken, kleiner wordt. Volgens Common Vulnerabilities and Exposure (CVE) -rapporten die sinds 2019 zijn verzameld, had "ongeveer 45% van de gevonden kwetsbaarheden in de V8 JavaScript- en WebAssembly-engine betrekking op de JIT-engine, en meer dan de helft van alle 'in de praktijk' actieve Chrome-exploits misbruikt JIT-bugs ". Volgens BleepingComputer zorgt het kleinere aanvalsoppervlak ervoor dat bijna de helft van de bugs verdwijnt en dat de resterende bugs moeilijker te exploiteren zijn.
Daarnaast kunnen veel andere beveiligingsfuncties worden ingeschakeld met JIT's uitgeschakeld. Deze omvatten Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) en Arbitrary Code Guard (ACG). Deze voegen elk extra beveiligingslagen toe om gebruikers en hun gegevens te beschermen.
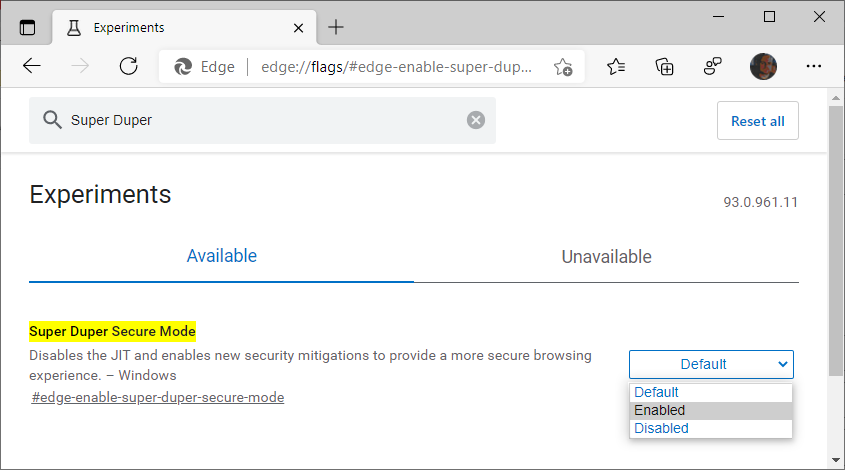
Deze nieuwe beveiligingsfunctie van Edge bevindt zich nog in de testfase, maar gebruikers van de previewversie van Microsoft Edge (inclusief Beta, Dev en Canary) kunnen deze functie inschakelen via edge://flags/#edge-enable-super-duper-secure-mode.
Johnathan Norman, hoofd van het Security Engineering-team bij Microsoft, heeft via Twitter laten weten dat de tool waarschijnlijk nog zal veranderen, omdat er tijdens het experimenteren met de functie nog veel technische uitdagingen overwonnen moeten worden. Hij gaf ook aan dat de tool niet exclusief voor Windows-apparaten zal zijn; ze zijn van plan om deze in de nabije toekomst ook beschikbaar te maken voor Macs en Android-apparaten. Norman zei dat ze de naam mogelijk moeten aanpassen wanneer de functie 'live' gaat, maar dat ze er in ieder geval veel plezier aan zullen beleven.
SMB-aanbevelingen
Het is verstandig om deze nieuwe functie in de gaten te houden, aangezien deze tegelijk met andere webbrowsers zal worden uitgebracht. Als u of uw bedrijf een patchbeheersysteem of automatische updates gebruikt, zou u de release niet moeten missen. U moet de functie echter wel inschakelen. Als u deze functie graag wilt gebruiken, kunt u naar https://www.microsoftedgeinsider.com/en-us/download/ gaan om een van de drie 'kanalen' te installeren waarmee u de nieuwe functies van Edge kunt gebruiken. Deze functies worden momenteel nog getest. Nadat de installatie is voltooid, gaat u naar edge://flags/#edge-enable-super-duper-secure-mode wanneer u het betreffende kanaal gebruikt.
Zodra deze functie is ingeschakeld, moet u testen of deze functie een van uw kritieke applicaties onbruikbaar maakt. U kunt deze functie uitschakelen wanneer u toegang nodig hebt tot kritieke applicaties die onbruikbaar worden wanneer de JIT is uitgeschakeld.
Naast het inschakelen van de Super Duper Secure Mode-functie, raadt CyberHoot de volgende best practices aan om personen en bedrijven te beschermen tegen online cyberaanvallen en de schade ervan te beperken:
Bronnen:
Aanvullende metingen:
De 'Super Duper Secure Mode' van Microsoft Edge doet wat het belooft
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.