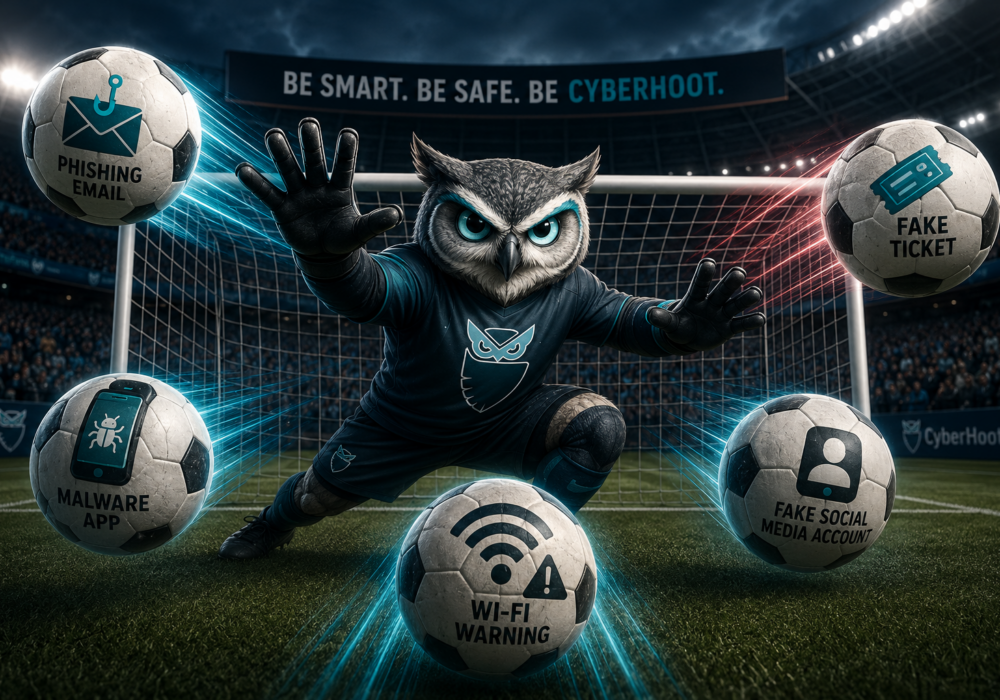
Het FIFA Wereldkampioenschap 2026 ging op 11 juni van start in de Verenigde Staten, Canada en Mexico. Er worden zes miljoen fans verwacht en miljoenen anderen zullen online op zoek gaan naar tickets, streams en shirts. Ook oplichters hebben zich op dit moment voorbereid. De FBI en diverse onderzoeksteams melden dat er al duizenden nep-FIFA-websites, kwaadaardige streaming-apps en gestolen inloggegevens in omloop zijn. Het goede nieuws is simpel: een paar eenvoudige gewoonten beschermen je tegen vrijwel al deze oplichting, en ze kosten je geen cent.
Onderzoekers van Group-IB hebben meer dan 4,300 frauduleuze FIFA-domeinen getraceerd die sinds augustus 2025 zijn geregistreerd. Een criminele groep, met de bijnaam GHOST STADIUM, beheert meer dan 300 gekloonde kopieën van de officiële FIFA-website. De nepwebsites kopiëren de echte inlogpagina en laden zelfs afbeeldingen rechtstreeks van de servers van FIFA zelf, waardoor ze moeilijk te herkennen zijn. Zodra je je wachtwoord invoert, resetten de criminelen het, blokkeren ze je toegang en verkopen ze alle tickets die aan je account zijn gekoppeld door.
Je verdediging kost niets. Typ zelf fifa.com in je browser in plaats van op links in advertenties, zoekresultaten of berichten op sociale media te klikken. Schakel multifactorauthenticatie in voor je FIFA-account, zodat een gestolen wachtwoord een dief nergens brengt.
Onderzoekers van ThreatFabric en Kaspersky hebben kwaadaardige streaming-apps ontdekt die Android- malwarefamilies zoals Massiv en Perseus verspreiden . Deze apps zijn niet te vinden in de officiële appwinkels, dus bij de installatie ervan moet je verschillende waarschuwingen op je telefoon negeren. Na de installatie vraagt de malware om toegangsrechten, registreert je getypte tekst, plaatst nep-inlogschermen over je echte bankapps en onderschept je eenmalige beveiligingscodes.
Bitdefender ontdekte meer dan 55 advertentiecampagnes met een voetbalthema op Facebook en Instagram die neppe voetbalshirts en valse verzamelstickers aanprezen. Fortinet telde meer dan 1,700 vervalste FIFA-accounts op sociale media, plus een neppe vacaturebank die sollicitanten doorverwees naar een neppe Google-inlogpagina. Controleer voordat je iets koopt of solliciteert het account achter de aanbieding. Echte merken linken naar officiële websites, plaatsen regelmatig berichten en accepteren gangbare betaalmethoden. Een snelle controle van twee minuten bespaart je een neppe voetbalshirt en een gestolen wachtwoord.
Kaspersky testte draadloze netwerken in drie Mexicaanse gaststeden en ontdekte dat ongeveer één op de tien netwerken helemaal geen wachtwoord had. Open netwerken maken het voor criminelen gemakkelijk om namaak-hotspots op te zetten en je internetverkeer af te lezen. Gebruik tijdens het reizen je mobiele data voor bankzaken en e-mail. Bewaar openbare wifi voor het checken van scores en opscheppen in de groepschat.
Als uw medewerkers van voetbal houden, worden ze nu overspoeld met links naar het WK via e-mail en telefoon. Gestolen inloggegevens uit deze campagne duiken al op in datalekken van criminelen, verzameld door malware die wachtwoorden steelt met namen als Vidar , LummaC2 en RedLine . U hebt geen groot budget nodig om hierop te reageren. Voeg een korte herinnering toe aan uw volgende teamvergadering: koop tickets alleen via fifa.com, vermijd ongevraagde streaming-apps (alleen Android) en meld verdachte e-mails zonder bang te hoeven zijn dat u de schuld krijgt. Gratis diensten voor het melden van datalekken laten u controleren of bedrijfsgegevens zijn opgedoken in gestolen data. Kleine, goedkope stappen zoals deze voorkomen het grootste deel van wat deze criminelen proberen.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: De blog van deze week bevat een...
Lees meer
Zo nu en dan duikt er een stukje malware op met een truc die zo slim is dat beveiligingsonderzoekers even stil moeten staan en...
Lees meer
Auteur: Craig Taylor Ik kan geen koffiehuis bezoeken, een rondje golf spelen, een vriendelijk gesprek voeren met...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

