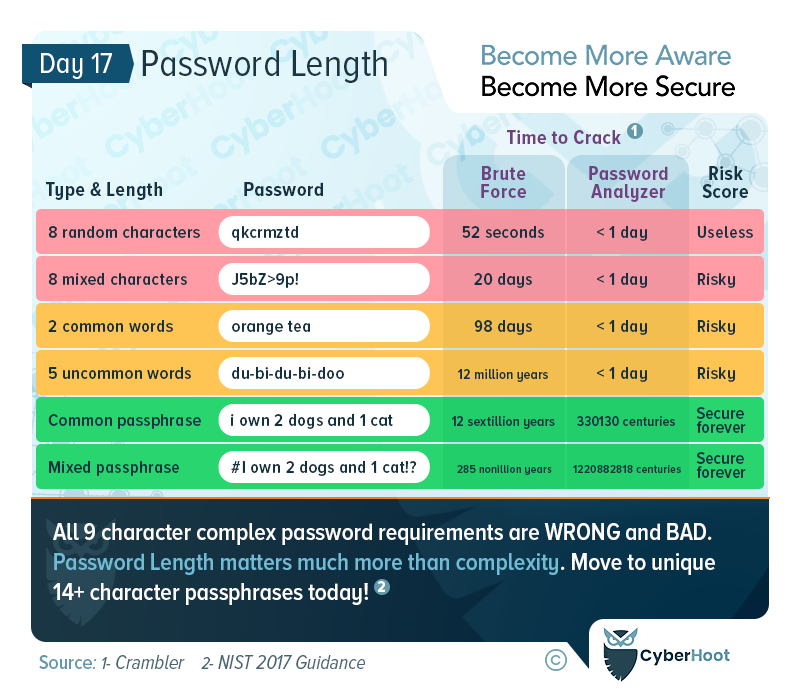
Al in 2003 publiceerde NIST slecht advies over wachtwoorden. Het was zelfs zo slecht dat ze in 2017 hun eerdere advies introkken en hun wachtwoordaanbevelingen actualiseerden. De complexe wachtwoorden van 8 tekens die elke 90 dagen moesten worden gewijzigd, waren verdwenen. In plaats daarvan werden wachtwoorden gebruikt die langer waren (14+ tekens), niet complex en niet-verlopen.
De theorie, ditmaal ondersteund door empirisch bewijs, was dat door mensen iets te geven wat ze zich kunnen herinneren, ze het niet zouden opschrijven EN dat ze nog steeds een wachtwoord zouden hebben dat te sterk is om te kraken met een computer of mens die het raadt. Als je vandaag de dag een website bezoekt die een complex wachtwoord vereist dat slechts 8 tekens lang is en regelmatig verloopt, dan heb je te maken met een dinosaurus van een cybersecuritybedrijf. Sla de website over en zoek er een die de huidige best practices gebruikt in plaats van twintig jaar oude flauwekul.
Naast het gebruiken van lange en sterke wachtwoorden, zou elk bedrijf (MKB en MSP) de volgende best practices moeten hanteren.
CyberHoot is van mening dat veel kleine tot middelgrote bedrijven en MSP's hun verdediging aanzienlijk kunnen verbeteren en de kans kunnen verkleinen dat ze niet opnieuw slachtoffer worden van een cyberaanval als ze het bovenstaande advies opvolgen.
We hopen dat u geniet van Cybersecurity Awareness Month (CAM). Bezoek of abonneer u op de Facebook- , LinkedIn- of Twitterpagina 's van CyberHoot voor dagelijkse updates gedurende de hele maand.
De nieuwe wachtwoordregels van NIST – wat u moet weten: Sophos Naked Security Analysis
https://youtu.be/FZW24W-Wsws
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

