Cybersecurity Awareness Month – Het belang van patchen

16 oktober 2022 | Blog Cybersecurity Awareness Month – Het belang van patchen


patchen

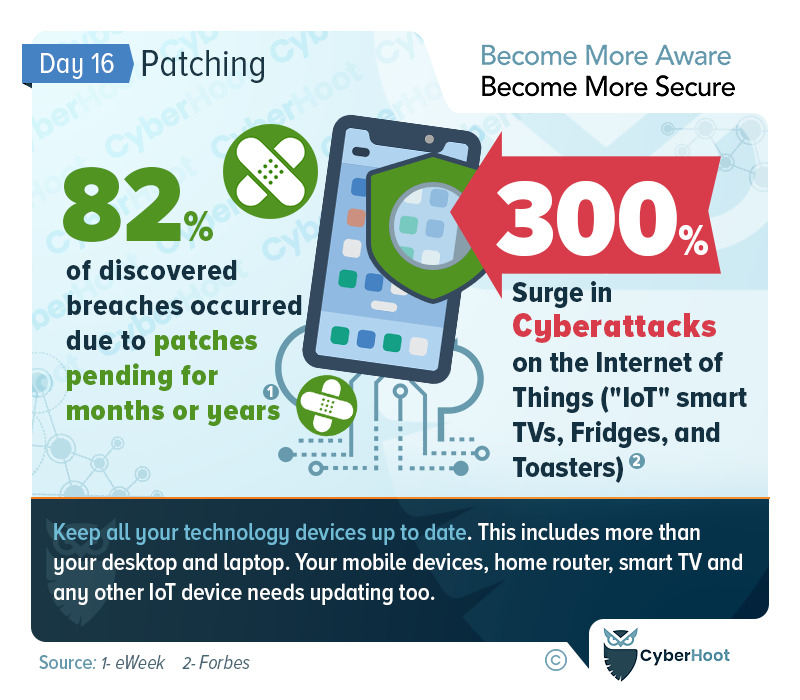
Het patchen van kwetsbaarheden is een belangrijk onderdeel van het voorkomen van inbreuken

Hackers dringen vaak onze netwerken en computers binnen via social engineering-aanvallen die misbruik maken van phishing-e-mails of gebrekkig wachtwoordbeheer. Er is echter ook een fundamentelere kwetsbaarheid in de apparaten en netwerkapparatuur die we gebruiken voor onze computeractiviteiten: ontbrekende patches.

Patches worden door leveranciers uitgebracht om bugs en kwetsbaarheden te verhelpen en nieuwe functies aan hun producten toe te voegen. Het is belangrijk om patches regelmatig te installeren, maar dit wordt vaak over het hoofd gezien door bedrijven en kan verwoestende gevolgen hebben. CyberHoot monitort continu kritieke kwetsbaarheden die door leveranciers worden aangekondigd en rapporteert deze als adviezen op onze blog en adviespagina 's, en aan onze vCISO- klanten.

Alle bedrijven moeten hun Vulnerability Alert Management Process ontwikkelen en dit vervolgens testen bij de volgende kritieke adviezen om te controleren of het werkt. Abonneer u op Threat Intelligence-feeds om op de hoogte te blijven van nieuwe kritieke patches en kwetsbaarheden zodra deze worden geïdentificeerd. Volg daarnaast de onderstaande best practices.

CyberHoot Best practices:
  1. Train uw medewerkers in de veelvoorkomende aanvallen die er zijn. Van zwakke wachtwoorden en wachtwoord managers, tot het belang van multi-factor authenticatie En hoe te phishingaanvallen herkennenBewustzijn is de sleutel tot het verdedigen van uw bedrijf.
  2. Beheer uw werknemers met cyberveiligheidsbeleid inclusief Aanvaardbaar Gebruik, Wachtwoord, Informatieverwerking en een Schriftelijk Informatiebeveiligingsbeleid.
  3. Stel best practices voor cyberbeveiliging in, zoals een kwetsbaarheidswaarschuwingsproces (VAMP) en een Cybersecurity Incident Management Proces (CIMP) om te begeleiden en actie te eisen in noodsituaties. Ga vervolgens verder met onboarding- en offboardingprocessen, SaaS-beheerprocessen en risicomanagement door derden.
  4. Zorg voor sterke technische bescherming, waaronder: a Firewall, antivirus, anti-malware, spam, multi-factor authenticatie op alle kritieke accounts, inschakelen volledige schijfversleuteling, de sleutels zorgvuldig beheren en, nog belangrijker, alle werknemers een sleutelsysteem laten gebruiken, opleiden en verplichten Password Manager.
  5. Test medewerkers hoe ze phishingaanvallen kunnen herkennen en voorkomen. CyberHoot heeft een baanbrekende methode voor phishingtesten ontwikkeld die de kennishiaten van uw medewerkers opvult zonder hen te straffen voor falen. In plaats daarvan belonen we hen voor succes. Meer informatie is beschikbaar. hier.
  6. Maak een back-up van uw gegevens door onze 3-2-1 back-upmethodologie om ervoor te zorgen dat u uw bedrijf kunt herstellen na een cyberbeveiligingsincident.
  7. Zorg ervoor dat u in het moderne tijdperk van thuiswerken de beveiliging van uw persoonlijke apparaten die verbinding maken met uw netwerk beheert door de beveiliging ervan te valideren (patching, antivirusprogramma, DNS-beveiligingen) of het gebruik ervan volledig verbieden.
  8. Als je nog geen risico-evaluatie Als u in de afgelopen twee jaar door een derde partij bent gecontroleerd, zou u er nu een moeten hebben. Het opzetten van een risicomanagementkader in uw organisatie is cruciaal om uw meest ernstige risico's aan te pakken met de beperkte tijd en middelen die u hebt.
  9. Kopen Cyberverzekering Om u te beschermen in een catastrofale situatie. Cyberverzekeringen zijn niet anders dan auto-, brand-, overstromings- of levensverzekeringen. Ze zijn er wanneer u ze het hardst nodig hebt.

CyberHoot is van mening dat veel kleine tot middelgrote bedrijven en MSP's hun verdediging aanzienlijk kunnen verbeteren en de kans kunnen verkleinen dat ze niet opnieuw slachtoffer worden van een cyberaanval als ze het bovenstaande advies opvolgen.

We hopen dat u geniet van Cybersecurity Awareness Month (CAM). Bezoek of abonneer u op de Facebook- , LinkedIn- of Twitterpagina 's van CyberHoot voor dagelijkse updates gedurende de hele maand.

Extra Reading:

Best practices voor patchen in 2022 – CNP.Net

Beveilig uw bedrijf vandaag nog met CyberHoot!!!


Meld u aan

Laatste blogs

Blijf scherp met het laatste nieuws beveiligingsinzichten

Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Nep-cryptowallet-extensies duiken op in Firefox. Zo houd je je browser schoon.

Nep-cryptowallet-extensies duiken op in Firefox. Zo houd je je browser schoon.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...

Lees meer

Corp MDM: De nep-werkapp die je sms'jes wilde lezen

Corp MDM: De nep-werkapp die je sms'jes wilde lezen

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...

Lees meer

Nep-ChatGPT-helpers verspreiden malware. Zo herken je ze.

Nep-ChatGPT-helpers verspreiden malware. Zo herken je ze.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...

Lees meer

