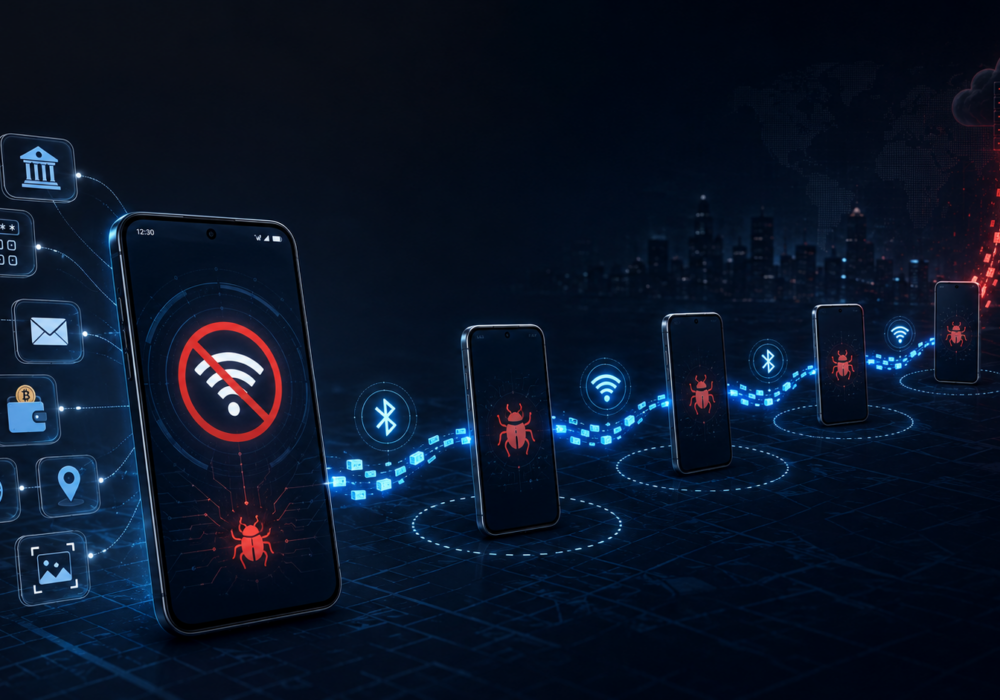
Zo nu en dan duikt er malware op met een truc die zo slim is dat beveiligingsonderzoekers er even bij stilstaan. Manic is daar een voorbeeld van. Het is een nieuwe Android-dreiging die iets doet waar de meeste malware zich niet mee bezighoudt. Wanneer een geïnfecteerde telefoon de internetverbinding verliest, vindt Manic een manier om toch door te gaan met het stelen van gegevens.
De criminele activiteiten omvatten keylogging, schermmanipulatie, man-in-the-middle replay-aanvallen en verborgen spyware, allemaal samengebracht in één kwaadaardig pakket. Voor ervaren cybersecurityprofessionals is het duidelijk dat hackers de kracht van AI-ontwikkeling hebben benut bij het ontwikkelen van deze nieuwste malware.
Onderzoekers van ThreatFabric ontdekten dat Manic zich richt op banken, overheidsdiensten voor identiteitsverificatie, berichtenapps, cryptoplatformen en zelfs militaire communicatiemiddelen, voornamelijk in Oekraïne, Rusland en delen van Europa. De malware houdt 169 specifieke apps op een geïnfecteerde telefoon in de gaten, waaronder bankapps, betaaldiensten, cryptowallets, browsers en e-mailprogramma's.
Eenmaal actief werkt Manic als een combinatie van een banktrojan en spyware. Het registreert wat je typt, onderschept eenmalige codes, volgt je locatie en maakt screenshots. Het gebruikt zelfs een slimme truc met een overlay om je pincode te stelen. Wanneer je op het toetsenbord van je bankapp tikt, registreert Manic stilletjes waar je hebt getikt en speelt diezelfde tik vervolgens af op het echte scherm eronder. Je bankapp werkt gewoon zoals het hoort, dus je merkt er niets van.
De meeste malware heeft een internetverbinding nodig om gestolen gegevens naar de aanvaller te versturen. Schakel wifi en mobiele data uit en de malware stopt meestal met werken.
Manic heeft een trucje gevonden. Als een geïnfecteerde telefoon geen internetverbinding heeft, zoekt hij via Bluetooth of Wi-Fi Direct naar andere geïnfecteerde telefoons in de buurt. Als hij er een vindt, geeft hij de gestolen gegevens door aan de tweede telefoon, waarna de gegevens via meerdere apparaten worden doorgegeven totdat ze de aanvaller bereiken. Op deze manier worden gegevens via maximaal vier apparaten doorgegeven.
Dit is een goede herinnering: de vliegtuigmodus is geen magisch schild. De echte bescherming komt van het voorkomen dat malware überhaupt op je telefoon terechtkomt.
Manic verspreidt zich via phishingwebsites en nep-apps die zich voordoen als alledaagse hulpprogramma's. Het is niet afkomstig uit de officiële Google Play Store. Dit is een van de meest bemoedigende aspecten van het verhaal. De mensen achter Manic weten mensen te verleiden om iets te installeren via kanalen die niet vertrouwd zijn. Dit betekent dat je hier meer controle hebt dan je misschien denkt.
U hebt geen bedrijfsbeveiligingssoftware of een aparte IT-afdeling nodig om uw risico te verlagen. Probeer deze gewoonten eens, begin er vandaag nog mee.
Cyberdreigingen klinken eng in de krantenkoppen, maar je dagelijkse gewoonten zijn belangrijker dan welk nieuwsbericht dan ook. Elke keer dat je de bron van een app controleert voordat je hem installeert, of even aarzelt voordat je op een verdachte link klikt, bouw je aan een sterkere versie van jezelf in het digitale leven dan je gisteren was. Dat is waar het om draait. Kleine, consequente keuzes zijn altijd beter dan perfectie.
Neem deze week vijf minuten de tijd om te controleren welke apps op je telefoon niet uit de Play Store komen. Verwijder alles wat je niet herkent of niet nodig hebt. Dit is echt een goede zet en telt mee.
Wat is Manic-malware? Manic is Android-malware die banktrojan-trucs combineert met spywarefuncties zoals locatiebepaling en schermopname.
Hoe komt Manic op telefoons terecht? Het verspreidt zich via phishinglinks en nep-apps die zich voordoen als gewone hulpprogramma's, niet via de officiële Play Store van Android.
Zorgt het uitschakelen van de internetverbinding op mijn telefoon ervoor dat Manic geen gegevens meer steelt? Niet altijd. Manic zoekt via Bluetooth of Wi-Fi Direct naar andere geïnfecteerde telefoons in de buurt en gebruikt deze om de gestolen gegevens door te sturen naar de aanvaller.
Welke apps worden door Manic in de gaten gehouden? Het programma monitort 169 apps, waaronder banken, betaaldiensten, cryptowallets, browsers, e-mailclients en berichtenapps.
Wat is de allerbeste eerste stap? Installeer alleen apps uit de Google Play Store en houd Google Play Protect ingeschakeld. Deze twee gewoonten blokkeren de meeste manieren waarop malware zoals deze zich kan verspreiden.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.