China is verwikkeld geraakt in een van de grootste datalekken aller tijden nadat een overheidsontwikkelaar een blogpost op een populair forum publiceerde met de inloggegevens van een politiedatabase in Shanghai. Dit is niet geheel verrassend, aangezien 82% van de datalekken vorig jaar deels te wijten was aan menselijke fouten. Denk hierbij aan phishing , het gebruik van gestolen inloggegevens, verkeerde configuratie en simpele vergissingen.
Criminelen wisten de gegevens in handen te krijgen en hebben de 23 terabyte aan data te koop aangeboden op het dark web. In totaal bevat het lek de persoonlijke gegevens van ongeveer een miljard Chinese burgers.
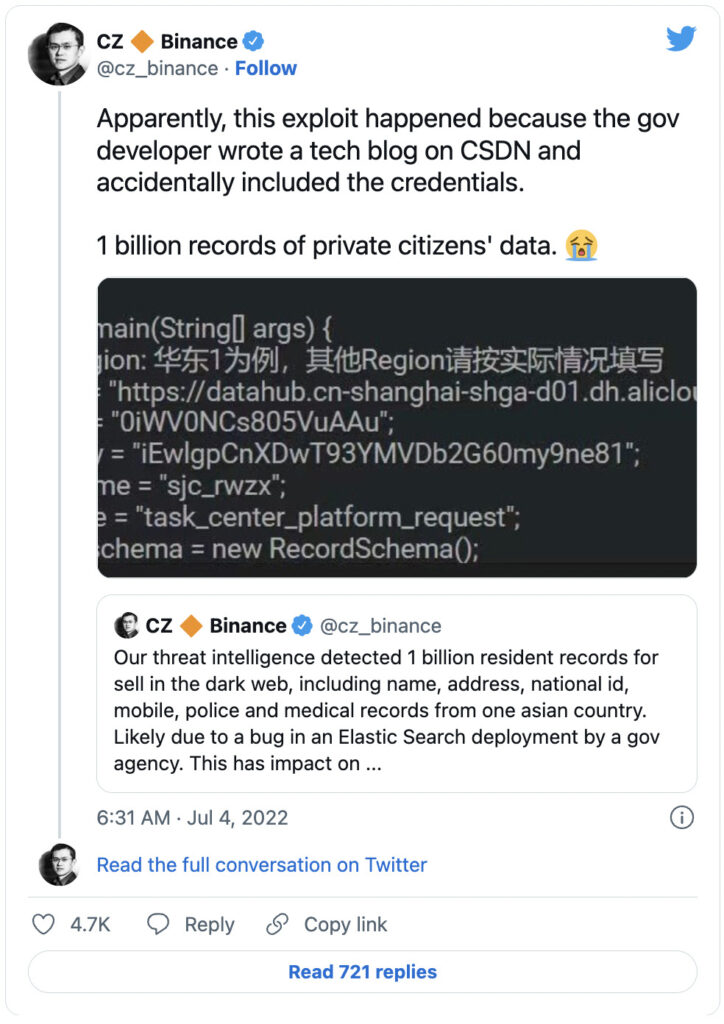
De Chinese miljardair en CEO van Binance, Zhao Changpeng, zei eerder deze week dat het threat intelligence-team van Binance een miljard records te koop had gevonden op het dark web. Hij deelde later mee dat een blogpost van een overheidsontwikkelaar op het China Software Development Network (CSDN) per ongeluk de inloggegevens van een politiedatabase van Shanghai bevatte:
De gelekte gegevens bevatten een aanzienlijke hoeveelheid niet-openbare persoonsgegevens (NPII) die de veiligheid van tot wel een miljard Chinese burgers in gevaar kunnen brengen. De gelekte gegevens omvatten namen, adressen, geboorteplaatsen, nationale identiteitsbewijzen, telefoonnummers, medische dossiers en strafregisters van Chinese burgers. Dit is wederom een voorbeeld van waarom bedrijven cybersecuritytrainingen voor hun werknemers serieus moeten nemen.
De gegevens werden geplaatst op Breach Forums, een populaire site waar hackers informatie kopen en verkopen. De persoonlijke gegevens werden geplaatst door een anonieme hacker met de naam 'ChinaDan', aldus Threatpost . In het bericht beweerde 'ChinaDan' de gegevens te hebben gedownload van een cloudopslagserver van Alibaba. De hacker vroeg 10 Bitcoin, wat neerkomt op ongeveer $200,000, voor de volledige dataset.
Craig Lurey, CTO en medeoprichter van Keeper Security, gaf zijn reactie op het datalek:
Dit is het eindresultaat van een catastrofale mislukking om basiswachtwoordbeheer en geheimenbeheer te implementeren. Geheimen zoals databasegegevens mogen nooit hard gecodeerd worden in de broncode, wat de oorzaak is van de inbreuk.
Het is belangrijk om te weten dat veel wachtwoordmanagers organisaties in staat stellen strikte, weloverwogen op rollen gebaseerde toegangscontrole (RBAC) in te stellen , samen met bevoorrechte toegang tot de infrastructuur, om gevoelige gegevens en geheimen te beschermen.
Dit datalek laat zien dat zelfs overheidsmedewerkers met een veiligheidsmachtiging fouten kunnen maken met catastrofale gevolgen. Iemand met zo'n machtiging heeft natuurlijk toegang tot databases zoals deze, terwijl de gemiddelde medewerker bij een gemiddeld bedrijf alleen toegang heeft tot bedrijfs- en klantgegevens. Dit betekent niet dat de gemiddelde medewerker geen risico vormt, maar wel dat iedereen fouten kan maken en uw bedrijf in gevaar kan brengen. Het is belangrijk ervoor te zorgen dat uw personeel wordt voorgelicht over de juiste wachtwoordhygiëne, hoe om te gaan met gevoelige informatie en andere aspecten van hun werkdag die bedrijfs- of klantgegevens in gevaar kunnen brengen.
Lees verder en ontdek welke minimale, essentiële cyberbeveiligingsmaatregelen alle bedrijven in hun cyberbeveiligingsprogramma's moeten opnemen.
De volgende aanbevelingen helpen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Alle onderstaande suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Elk van deze aanbevelingen, met uitzondering van cyberverzekeringen, is geïntegreerd in het product en de virtuele Chief Information Security Officer-diensten van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven om op de hoogte te blijven van de laatste ontwikkelingen op het gebied van cybersecurity.
Bron:
Aanvullende metingen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

