Selamat datang ke Surat Berita Keselamatan Siber CyberHoot Mac!
Penjenayah siber terus menyesuaikan taktik mereka, memanfaatkan alat dan platform yang diandalkan oleh organisasi setiap hari. Daripada perkhidmatan tandatangan digital yang dipercayai hinggalah aplikasi mudah alih dan sambungan pelayar, penyerang sedang mencari cara kreatif untuk menggabungkan aktiviti berniat jahat ke dalam aliran kerja perniagaan biasa. Hasilnya ialah landskap ancaman di mana alat yang biasa boleh menjadi titik masuk yang tidak dijangka.
Berita yang menggalakkan ialah serangan ini mengikuti corak. Sebaik sahaja anda memahami cara ia berfungsi, anda boleh mengesannya lebih awal, melatih pengguna anda dengan lebih berkesan dan menyediakan perlindungan yang betul untuk menghentikannya sebelum ia menjadi lebih teruk.
Bulan ini di CyberHoot, kami sedang mengkaji empat perkembangan yang mengetengahkan bagaimana penyerang mengembangkan kaedah mereka sambil menyasarkan kelemahan asas yang sama: kepercayaan, kemudahan dan tingkah laku manusia yang biasa.
Penjenayah siber terus mengeksploitasi DocuSign dengan menggunakan templat pancingan data yang sangat boleh disesuaikan yang menyerupai pemberitahuan dokumen yang sah. Mesej-mesej ini kelihatan asli, cukup biasa untuk tidak menimbulkan syak wasangka, dan selalunya mendesak, menjadikannya sangat berkesan dalam memperdaya pengguna agar menyerahkan kelayakan atau maklumat sensitif. Kami akan menerangkan cara kempen ini beroperasi dan isyarat apa yang perlu diperhatikan oleh pasukan anda sebelum berinteraksi dengan permintaan tandatangan dokumen.
Satu strain perisian hasad Android baharu yang dipanggil PromptSpy menimbulkan persoalan memandangkan keupayaannya yang luar biasa: ia secara rahsia menggunakan pembantu AI untuk menjana mesej pancingan data yang meyakinkan dan menyesuaikan aktiviti berniat jahat. Dengan memberi gesaan AI yang kelihatan jinak, ia memperdaya sistem yang biasanya membantu untuk menyokong serangan penggodam secara tidak sedar. Gabungan perisian hasad dan automasi yang dipacu AI ini menandakan tahap kecanggihan baharu yang mesti disedari oleh pasukan keselamatan.
Ransomware juga sedang berkembang . Daripada hanya bergantung pada vektor serangan tradisional, banyak pengendali beralih ke titik masuk yang lebih baharu seperti kelayakan yang dikompromi, perkhidmatan yang terdedah dan akses pihak ketiga. Memahami di mana penyerang mendapat kedudukan awal mereka adalah kunci untuk mengukuhkan pertahanan anda sebelum tebusan penyulitan bermula.
Akhirnya, sambungan Chrome berniat jahat yang menyamar sebagai alat produktiviti perniagaan yang sah sedang menuai data sensitif daripada pengguna yang tidak curiga secara senyap-senyap. Laporan awal datang dari pelosok internet yang jauh, namun, memandangkan kejayaan awal serangan ini pasti akan merebak. Serangan berasaskan pelayar seperti ini amat berbahaya kerana ia beroperasi dalam persekitaran yang dipercayai dan sering memintas pertahanan perimeter tradisional.
Setiap ancaman ini mengukuhkan realiti mudah: serangan moden jarang kelihatan jelas berniat jahat. Ia berjaya kerana ia menyerupai aktiviti perniagaan biasa. Ia memanfaatkan kecenderungan pengguna akhir.
Teruskan membaca untuk mengetahui cara ancaman ini berfungsi, maksudnya untuk organisasi anda dan langkah praktikal yang boleh anda ambil untuk terus mendahului ancaman tersebut.
Craig
Ketua Pegawai Eksekutif, Pengasas Bersama CyberHoot


Dalam Sudut vCISO bulan ini , Dave Stacy, CISSP, FLMI , berkongsi pandangan tentang peningkatan aktiviti penggodam baru-baru ini yang berkaitan dengan konflik yang sedang berlaku di Timur Tengah dan perkara yang perlu diperhatikan oleh organisasi. Nasihat beliau mengetengahkan mengapa peristiwa ini cenderung mencetuskan lonjakan ancaman siber dan menggariskan langkah praktikal yang boleh diambil oleh perniagaan untuk mengukuhkan pertahanan mereka.
Memandangkan situasi Timur Tengah yang semakin berkembang, saya menasihati anda untuk lebih berwaspada dan mengekalkan kesedaran situasi yang tinggi mengenai perlindungan aset maklumat Syarikat . Kita telah melihat satu serangan besar ke atas sebuah syarikat AS (Stryker) yang menyebabkan gangguan perniagaan yang ketara dan kehilangan data apabila sejumlah besar data "dipadam" daripada beribu-ribu peranti Stryker. Dilaporkan, lebih 50,000 pekerja diminta untuk memutuskan sambungan daripada semua rangkaian dan mengelakkan daripada menghidupkan peranti syarikat mereka.
Serangan pengelap biasanya melibatkan perisian berniat jahat yang direka untuk menulis ganti sebarang data sedia ada pada peranti yang dijangkiti. Sumber yang dipercayai yang mengetahui serangan Stryker, yang bercakap dengan syarat tidak mahu namanya disiarkan, memberitahu KrebsOnSecurity bahawa pelaku dalam kes ini nampaknya telah menggunakan Microsoft Intune untuk mengeluarkan arahan 'pengelap jauh' terhadap semua peranti yang disambungkan. Tambahan pula, nampaknya penyerang mungkin telah memperoleh akaun pentadbir sistem Intune yang istimewa melalui operasi pancingan data yang berjaya untuk melancarkan serangan ini. Iran telah mengaku bertanggungjawab atas serangan itu, menyatakan ia adalah sebagai tindak balas terhadap tindakan ketenteraan AS terhadap negara mereka.
Saya fikir kita mungkin akan melihat lebih banyak serangan seperti ini daripada penggodam Iran dan penyokong mereka, serta daripada golongan oportunis yang akan cuba mengambil kesempatan daripada kekacauan dan kekeliruan ini. Walaupun media arus perdana memberi tumpuan kepada manifestasi tradisional konflik ketenteraan (contohnya, kapal, pesawat, bom, peluru berpandu, dll.), ruang siber berkemungkinan akan menjadi "barisan hadapan" baharu untuk serangan terhadap rangkaian kerajaan dan komersial di AS dan negara-negara bersekutu. Objektifnya adalah untuk mewujudkan huru-hara dan menimbulkan kesulitan kewangan. Pada pendapat saya, tiada organisasi yang kebal daripada ancaman ini.
Dalam persekitaran ini, tindakan terbaik anda adalah untuk:

Sukakan CyberHoot? Kami memerlukan bantuan anda. Sila tinggalkan ulasan kepada kami menggunakan pautan di bawah!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

- G2
Untuk maklumat lanjut tentang cara meninggalkan ulasan CyberHoot, sila tonton gambaran keseluruhan video ringkas di bawah. Nota: untuk mengelakkan ulasan palsu, setiap laman web ulasan memerlukan anda mencipta dan mengesahkan identiti anda melalui proses pendaftaran akaun e-mel.

Pangkalan data vektor , juga dikenali sebagai stor vektor , ialah sistem data khusus yang direka untuk menyimpan dan mencari penyematan vektor , iaitu perwakilan berangka teks, imej atau data lain yang dicipta oleh model pembelajaran mesin. Penyematan ini menangkap makna semantik, membolehkan sistem mencari maklumat berdasarkan persamaan , bukan kata kunci yang tepat.
Pangkalan data vektor merupakan komponen teras sistem AI moden, terutamanya yang menggunakan carian semantik dan Penjanaan Tambahan Dapatan (RAG) . Daripada bertanya "adakah dokumen ini mengandungi perkataan ini," sistem akan bertanya "dokumen manakah yang paling serupa maksudnya dengan soalan ini."
Klik di sini untuk membaca lebih lanjut!
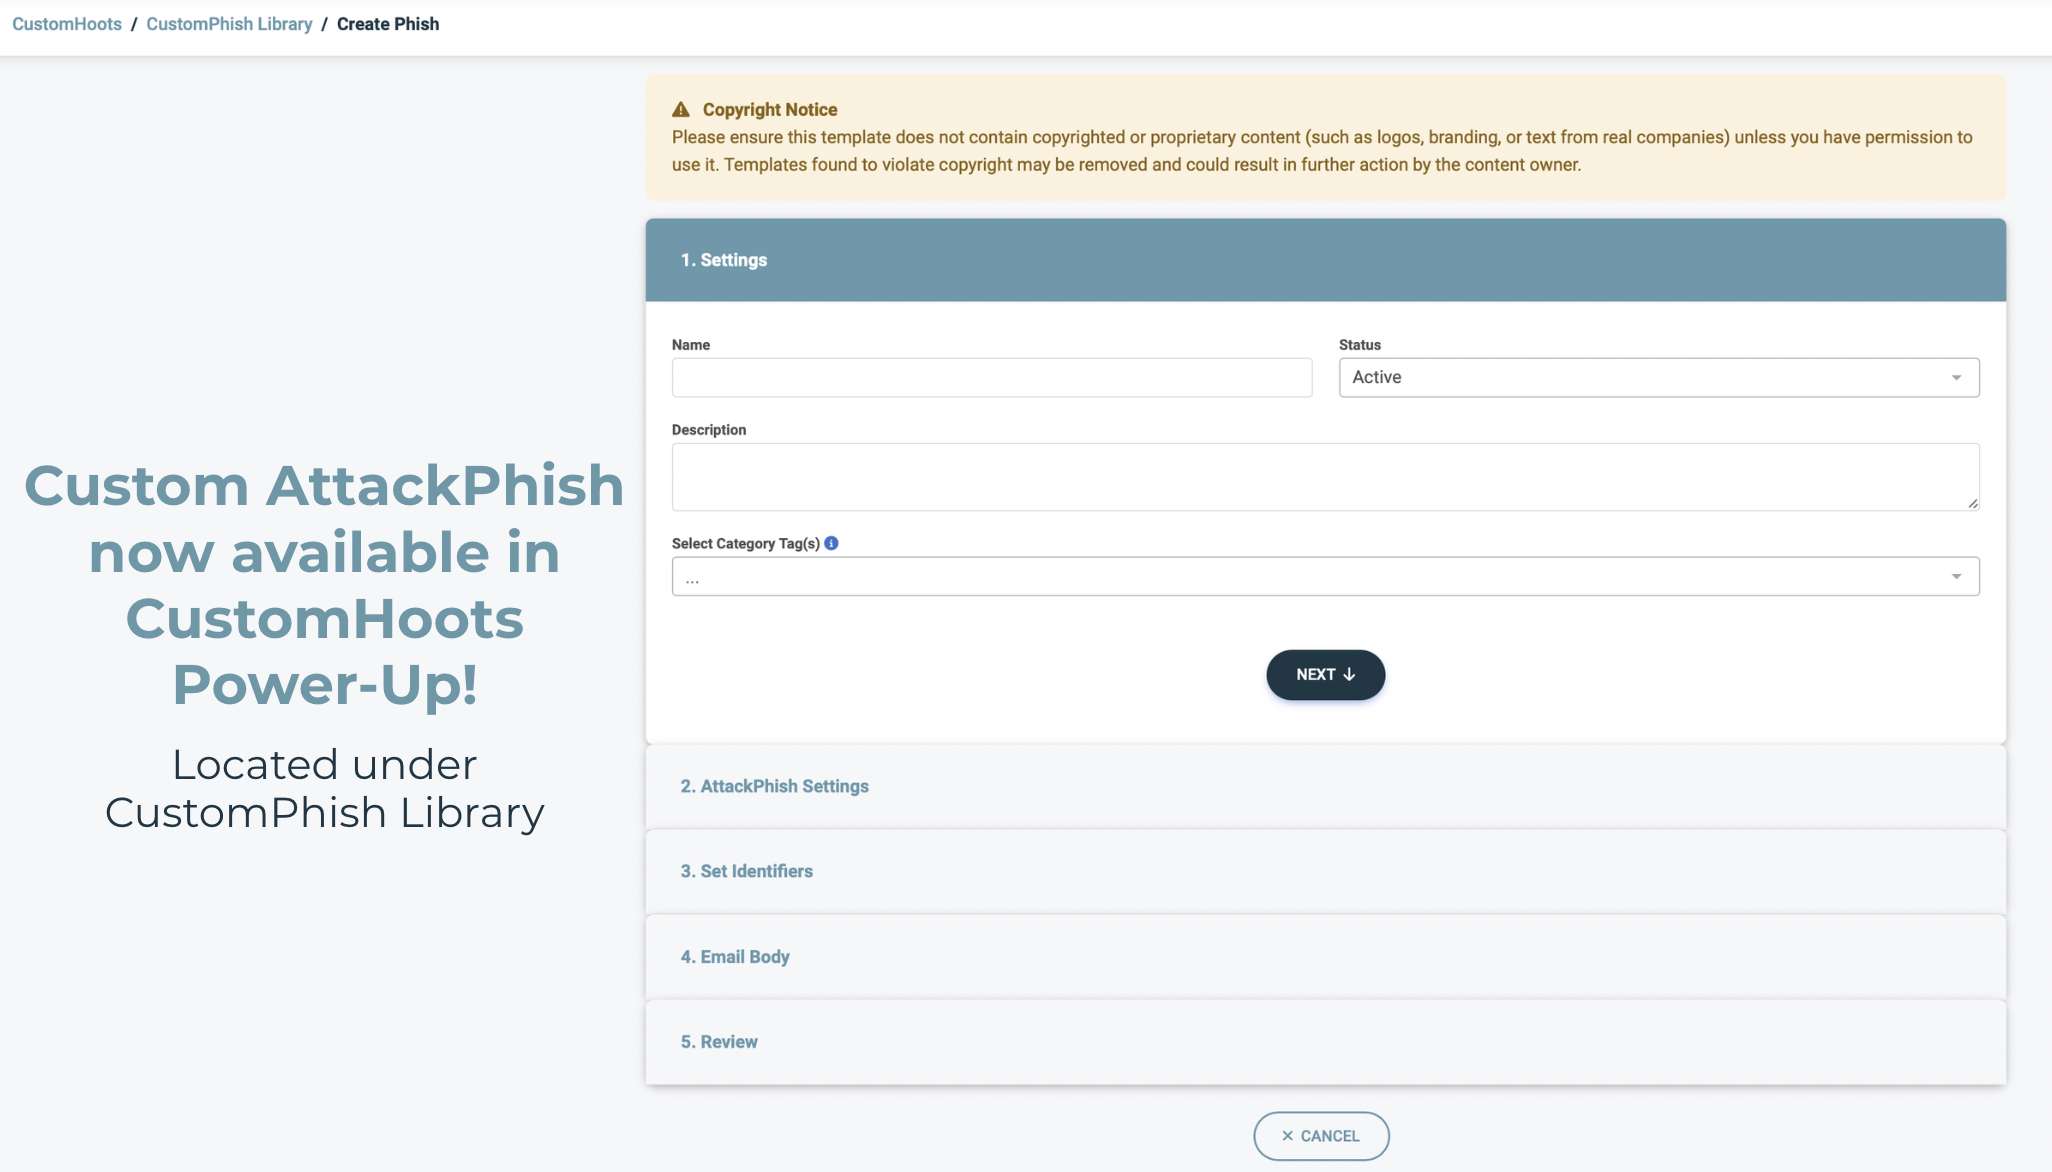
Kami teruja untuk memperkenalkan Custom AttackPhish , satu ciri baharu dalam platform Autopilot CyberHoot yang memberikan pentadbir lebih fleksibiliti semasa menjalankan simulasi pancingan data. Dengan Custom AttackPhish ( terletak dalam CustomHoots Power-Up kami ), pentadbir boleh mencipta dan melancarkan kempen pancingan data tersuai yang mencerminkan ancaman dunia sebenar yang mungkin dihadapi oleh pengguna mereka dengan lebih baik.
Ini membantu organisasi menyampaikan latihan kesedaran keselamatan yang lebih relevan di samping meningkatkan keupayaan pengguna untuk mengenali dan bertindak balas terhadap percubaan pancingan data.
Jika anda memerlukan bantuan tambahan, anda sentiasa boleh menghubungi pasukan sokongan kami di support@cyberhoot.com.
Daftar dalam Program Rujukan CyberHoot hari ini dan mula memperoleh 20% bahagian daripada semua pendapatan yang dijana selama satu tahun oleh mereka yang mendaftar melalui pautan rujukan eksklusif anda. Sebagai rakan kongsi rujukan, anda bukan sahaja akan menerima ganjaran kewangan, tetapi anda juga akan mengalami kepuasan membantu orang lain menjadi lebih peka terhadap keselamatan, melindungi mereka daripada ancaman siber. Jangan teragak-agak, daftar sekarang di https://cyberhoot.com/referral-program/.
Rujukan melalui Papan Pemuka Autopilot:
Sertai CyberHoot dalam misi kami untuk mencipta dunia yang lebih sedar dan lebih terjamin! Syorkan CyberHoot Autopilot kepada rakan, dan mereka akan menikmati bulan pertama percuma. Untuk setiap pendaftaran baharu yang menggunakan pautan rujukan anda, anda akan menerima satu bulan percuma ditambah pada akaun anda. Tawaran ini adalah eksklusif untuk pendaftar CyberHoot kali pertama.
Kenal seseorang yang membuat panggilan rapat baru-baru ini dengan serangan siber, e-mel pancingan data atau panggilan telefon kejuruteraan sosial? Syorkan latihan keselamatan siber percuma CyberHoot. Mereka akan menerima enam (6) video (setiap video adalah 3-4min.) dan salah satu pengukuhan positif kami, hiper-realistik, simulasi pancingan data. Semuanya percuma.
Pendaftaran : https://cyberhoot.com/individuals
Muat Turun Kertas Putih CyberHoot – Bagaimana HootPhish Bertambah Baik apabila AttackPhish
Semua Baharu: Infografik 2025 tentang Perangkaan Keselamatan Siber
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.