Anda Telah Phished!

26 Mac 2025 | Latihan Anda Telah Phished!

Tetapi tolong jangan panik. Ini hanyalah ujian.

Sebelum mendarat di sini, anda mengklik pada e-mel pancingan data yang dihantar oleh syarikat anda untuk menguji anda. Ini penting kerana, sekiranya ini adalah serangan penggodam, kelayakan anda mungkin telah dicuri, perisian hasad ditanam pada mesin anda, yang membawa kepada serangan perisian tebusan atau kompromi e-mel perniagaan. Kedua-duanya adalah senario yang sangat buruk.

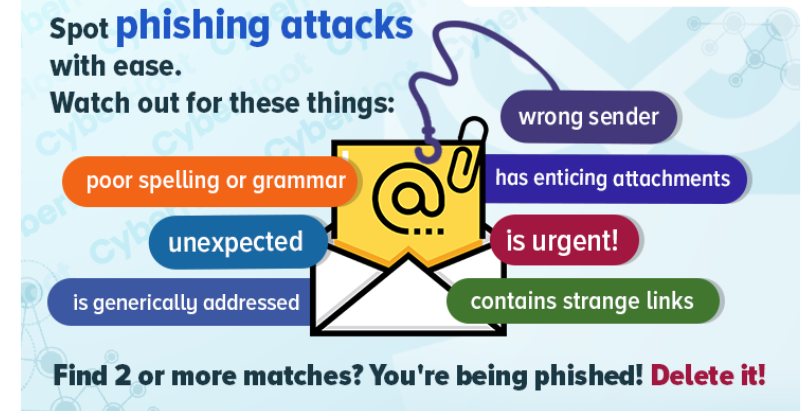
Syarikat kami memerlukan semua orang untuk terus berwaspada apabila memeriksa e-mel. Berhati-hati dengan tanda-tanda serangan pancingan data ini:

  1. Pengguna: adakah pengirimnya betul? Berhati-hati untuk menyemak nama domain yang serupa dengan hanya 1 huruf. Untuk maklumat lanjut mengenai serangan ini, lawati halaman web ini di Typosquatting.
  2. Tajuk: Subjek tidak selalu menjadi hadiah mati untuk serangan pancingan data. Tetapi cari subjek yang tidak dijangka, terlalu bagus untuk menjadi kenyataan, mendesak, atau mengandungi kesalahan ejaan atau tatabahasa. Ini menunjukkan kemungkinan serangan pancingan data.
  3. salam: berhati-hati dengan ucapan generik seperti Tuan/Puan, atau Pelanggan yang Dihormati. Ini biasanya petunjuk bahawa anda sedang pancingan data.
  4. Ejaan, Tanda Baca, dan Tatabahasa: Bahasa Inggeris kadangkala menjadi bahasa kedua penyerang. Kebanyakan syarikat yang sah menyemak dengan teliti untuk kesilapan dengan ejaan, tanda baca dan tatabahasa. Anda perlu memerhatikan kesilapan di sini.
  5. Terdesak dan Emosi: penggodam tahu bahawa orang membuat keputusan yang tidak baik apabila tekanan masa atau dalam situasi yang penuh emosi. Oleh itu, e-mel pancingan data mereka datang dengan penuh emosi dan dengan segera. Jika anda melihat ini, berhati-hati kerana anda mungkin diserang.
  6. Pautan Hasad: sesetengah e-mel pancingan data direka untuk mencuri bukti kelayakan anda. Pancingan data adalah untuk meyakinkan anda untuk mengklik pautan ke tapak web vendor biasa, di mana anda akan cuba log masuk. Masalahnya ialah, tapak web adalah tapak pancingan data yang akan mencuri bukti kelayakan anda dan jika ia dibina dengan baik, majukan anda ke tapak web vendor sebenar selepas menangkap percubaan log masuk anda.
  7. Lampiran - HCS: Akhir sekali, tetapi tidak kurang pentingnya ialah lampiran yang datang dalam e-mel. Sesetengahnya mempunyai sambungan fail berbahaya seperti .bat atau .exe atau fail pejabat yang didayakan makro (.docm atau .xlsm). Orang lain mempunyai sambungan yang kelihatan selamat seperti PDF, tetapi apabila anda membuka PDF untuk menyemak invois anda, ia mempunyai pautan ke "tapak web invois". Sekali lagi ini tipu muslihat. Mereka berusaha untuk mencuri bukti kelayakan anda apabila anda cuba log masuk ke tapak web invois palsu itu.

Jika anda mempelajari tujuh cara ini untuk mengesan dan mengelakkan e-mel pancingan data, anda akan menjadi keselamatan siber dan bersedia untuk menghadapi serangan penggodam yang sampai ke peti masuk kami setiap hari. Selamat dan terus berjaga-jaga.
Cara Mengesan Serangan Phishing

Latihan Tambahan untuk Mengesan Serangan Phishing:

Serangan Spear-Phishing

Mengesan dan Mengelakkan Serangan Phishing

Blog Terkini

Kekal tajam dengan yang terkini cerapan keselamatan

Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Kalendar Anda Mempunyai Tetamu Tidak Diundang

Kalendar Anda Mempunyai Tetamu Tidak Diundang

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...

Maklumat Lanjut

Ujian Pancingan Data Berpaten yang Memperkenalkan Dirinya

Ujian Pancingan Data Berpaten yang Memperkenalkan Dirinya

Kebanyakan ujian pancingan data berbohong kepada pekerja anda. Yang ini memberi salam dahulu! HootPhish memberitahu orang ramai terlebih dahulu: ini...

Maklumat Lanjut

NASIHAT KECEMASAN: Kecacatan PHP Kritikal (“PHP2Shell”) Perlu Tindakan Hari Ini

NASIHAT KECEMASAN: Kecacatan PHP Kritikal (“PHP2Shell”) Perlu Tindakan Hari Ini

Keterukan: KRITIKAL (CVSS 9.2) | Dikeluarkan: 22 Oktober 2026 Pada 21 Oktober, dua kelemahan kritikal dalam PHP,...

Maklumat Lanjut