
Blog > Halaman 23

Cybrary


Langganan anda tidak dapat disimpan. Sila cuba lagi.
Hampir selesai! Semak peti masuk anda dan klik pautan untuk mengesahkan langganan anda.
Pempengaruh

Pempengaruh

Pengaruh ialah seseorang yang mencipta atau mempromosikan kandungan di Internet kepada sekumpulan media sosial...

Maklumat Lanjut
Sumber Tertutup

Sumber Tertutup

Sumber Tertutup ialah perisian yang biasanya tidak percuma, di mana kod sumbernya selamat dan disulitkan....

Maklumat Lanjut
Open Source

Open Source

Perisian sumber terbuka (OSS), tidak seperti perisian proprietari, ialah perisian yang memastikan kod terbuka supaya IT...

Maklumat Lanjut
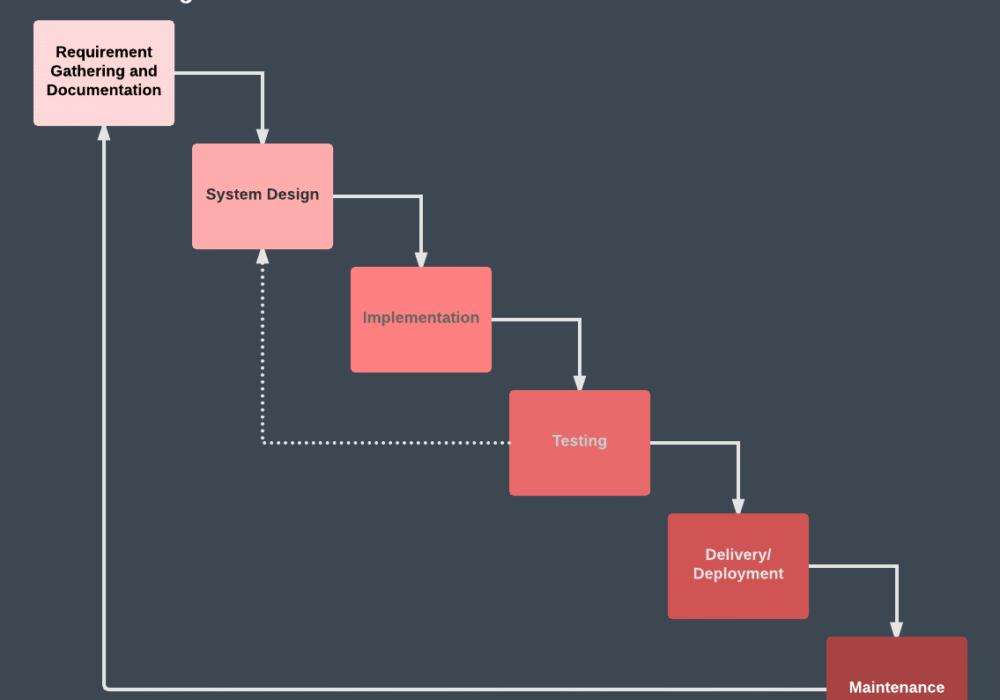
Metodologi Pembangunan Air Terjun

Metodologi Pembangunan Air Terjun

Metodologi Pembangunan Air Terjun adalah kaedah proses pertama yang digunakan dalam Perisian...

Maklumat Lanjut
Metodologi Pembangunan Tangkas

Metodologi Pembangunan Tangkas

Metodologi Pembangunan Agile merujuk kepada amalan yang menggunakan penambahbaikan dan ujian berterusan dalam...

Maklumat Lanjut
Kitaran Hayat Pembangunan Perisian (SDLC)

Kitaran Hayat Pembangunan Perisian (SDLC)

Kitaran Hayat Pembangunan Perisian (SDLC) ialah proses yang diikuti oleh syarikat untuk menghasilkan perisian berkualiti dalam...

Maklumat Lanjut
Sepuluh Teratas OWASP

Sepuluh Teratas OWASP

OWASP bermaksud Projek Keselamatan Aplikasi Web Terbuka. Risiko keselamatan aplikasi 10 Teratas OWASP...

Maklumat Lanjut
Penyamaran E-mel

Penyamaran E-mel

Penyamaran E-mel ialah satu bentuk serangan pancingan data di mana penggodam menyamar sebagai orang lain dengan harapan ia adalah...

Maklumat Lanjut
Perisian Tebusan MAZE

Perisian Tebusan MAZE

MAZE Ransomware ialah satu bentuk perisian tebusan yang menimbulkan ancaman tiga kali ganda kepada keselamatan data anda. Dengan MAZE,...

Maklumat Lanjut
Wireshark

Wireshark

Wireshark ialah utiliti percuma yang membolehkan pentadbir rangkaian menganalisis rangkaian mereka. ia...

Maklumat Lanjut
Meja Pelangi

Meja Pelangi

Rainbow Table ialah sumber yang digunakan untuk menggodam fungsi cincang kriptografi untuk menemui...

Maklumat Lanjut
Serangan Musuh Di Tengah (AitM)

Serangan Musuh Di Tengah (AitM)

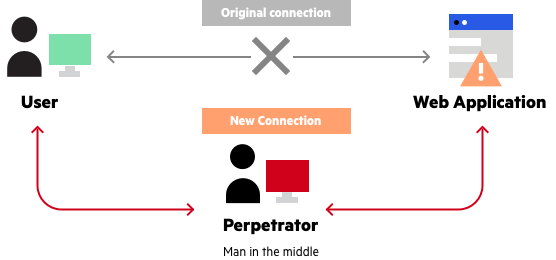
Serangan Adversary in the Middle (AITM) (dahulunya dirujuk sebagai Man-in-the-Middle) adalah teknik...

Maklumat Lanjut
Testimoni

Lihat siapa yang bercakap CyberHoot

"Apabila kami di-phishing, menjadi agak jelas bahawa kami perlu melakukan lebih banyak lagi untuk melindungi syarikat kami. Latihan yang sama tidak berkesan. CyberHoot datang menyelamatkan. Ia menyeronokkan, pasukan kami menyukainya, dan yang paling penting, ia..."
Leo Laporte, Keselamatan Sekarang, Hos

"Single Digits memilih CyberHoot untuk menangani keperluan Latihan Kesedaran dan Tadbir Urus Dasar kami kerana ia mudah dan berkesan. Tidak seperti sistem LMS lain yang memerlukan video latihan 45 minit dan berdozen soalan helah, kakitangan kami menerima latihan penting dalam kurang..."
John Nelson, Digit Tunggal, VP Engineering
"Selepas 9 bulan latihan kesedaran CyberHoot, firma Pengurusan Kewangan dengan aset $4 Bilion telah diuji pancingan data oleh Kumpulan Fellsway. Mereka mempunyai sifar (0%) pekerja mengklik ujian pancingan data. Sebaliknya, serangan pancingan data yang sama..."
John Mumford, Kumpulan Fellsway, Ketua Pegawai Risiko
"Walaupun diketahui umum bahawa terdapat banyak ancaman keselamatan siber, menyusun cara untuk melindungi diri anda tanpa mendedahkan diri anda secara tidak sengaja boleh menjadi tugas yang sukar. Bagi organisasi kecil seperti kami, kepakaran jenis ini dan masa untuk menyelidik..."
Astrid Wielens, Zebra Crossings, Pengarah Eksekutif
"CyberHoot ialah pilihan yang bagus untuk Cybersecurity untuk sekolah kami. Video dan latihan lain sangat mesra pengguna. Sokongan mereka juga hebat."
Robyn Dunlap, Franklin Schools, Pengarah Teknologi