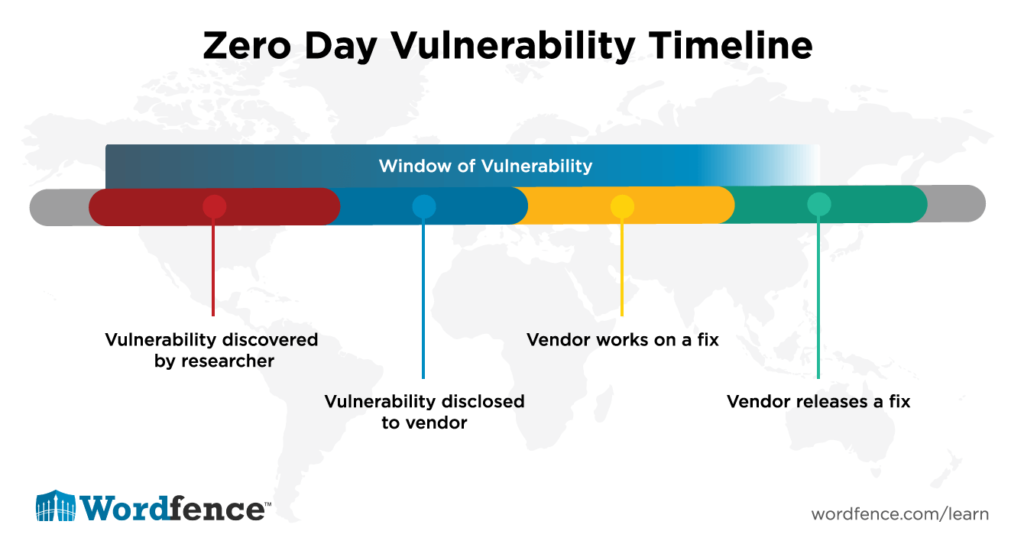
Kerentanan Hari Sifar ialah kecacatan keselamatan yang tidak diketahui oleh vendor perisian atau perniagaan tempat ia ditemui dan tiada tampalan yang dikeluarkan lagi untuk kerentanan tersebut . Istilah "hari sifar" merujuk kepada fakta bahawa pembangun mempunyai hari sifar untuk membetulkan kecacatan keselamatan yang baru-baru ini ditemui dalam perisian atau perkakasan mereka. "Serangan Hari Sifar" berlaku apabila kerentanan yang belum ditampal (mungkin tidak diketahui) oleh pembangun perkakasan atau perisian dieksploitasi oleh penggodam. Eksploitasi ini membolehkan penggodam menceroboh sistem melalui kerentanan "hari sifar" perisian atau perkakasan.
Pada Julai 2014, Google memulakan "Inisiatif Hari Sifar", yang merupakan penciptaan program yang terdiri daripada penganalisis keselamatan daripada Google yang ditugaskan untuk mencari Kerentanan Hari Sifar; pasukan ini dipanggil "Projek Sifar". Penyelidik Project Zero menemui kelemahan dalam penyelesaian perkakasan dan perisian dan melaporkan penemuan ini kepada pengilang produk. Mereka bekerjasama untuk membetulkan kecacatan keselamatan dan mengeluarkan tampalan secara terbuka setelah lubang telah diisi.
Projek Zero adalah serupa dengan Program Bug Bounty , iaitu tawaran yang ditawarkan oleh banyak laman web, organisasi dan pembangun perisian di mana individu boleh menerima pengiktirafan dan bayaran kewangan kerana melaporkan pepijat atau kelemahan dalam tawaran produk vendor.
Istilah Berkaitan: Program Ganjaran Pepijat , Pendedahan Bertanggungjawab , Kerentanan
Bacaan Berkaitan:
Penggodam Menggunakan Pemalam Sifar Hari dalam WordPress untuk Mencipta Akaun Pentadbir Penyangak
Sumber:
“Temui 'Project Zero,' Pasukan Rahsia Penggodam Pemburu Pepijat Google"
Cara anda bertindak balas terhadap Kerentanan Zero-Day sebagai sebuah perniagaan bergantung pada sama ada anda membangunkan perkakasan (HW) atau perisian (SW) sendiri, atau sama ada anda menggunakan perkakasan dan perisian syarikat lain.
Bagi perniagaan yang tidak membangunkan HW atau SW, anda hanya perlu mempunyai Dasar dan proses Pengurusan Amaran Kerentanan untuk menangani kerentanan keselamatan yang diumumkan untuk HW dan SW yang anda gunakan. Proses ini menentukan seberapa cepat anda perlu menampal peralatan anda berkenaan dengan kekritikan atau saiz risiko yang anda hadapi. Bagi risiko yang mewakili pelanggaran sepenuhnya rangkaian anda, di mana kod eksploitasi tersedia, dan anda mempunyai port dan protokol yang didayakan Internet untuk perkhidmatan yang diserang, dasar anda akan menyatakan – hentikan semua yang lain dan tampal sekarang. Memandangkan kemunculan dan kelajuan alat penemuan sifar hari AI, hidupkan tampalan automatik. Untuk menunggu mengundang pelanggaran kerana AI boleh merekayasa balik tampalan kritikal baharu dalam beberapa minit dan jam. Kemas kini proses VAMP anda untuk membolehkan ini, walaupun dengan mengorbankan masa henti. Pada pendapat kami, jauh lebih baik untuk mengalami gangguan masa henti daripada pelanggaran.
Pendekatan Baharu: Bagi perniagaan yang membangunkan perkakasan atau perisian, anda perlu mencari dan menggunakan alat penemuan hari sifar AI pada diri sendiri. Jangan lepaskan kod sehingga anda telah membetulkan pepijat yang berasal dari AI dalam Perkakasan dan Perisian anda.
Pendekatan lama: Bagi perniagaan yang membangunkan HW atau SW, Anda harus membina Bug Bounty dan program atau proses pendedahan yang bertanggungjawab ke dalam proses pembangunan anda. Di laman web anda, senaraikan cara melaporkan pepijat kritikal dalam perisian anda dan cara yang sesuai untuk melaporkannya.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.