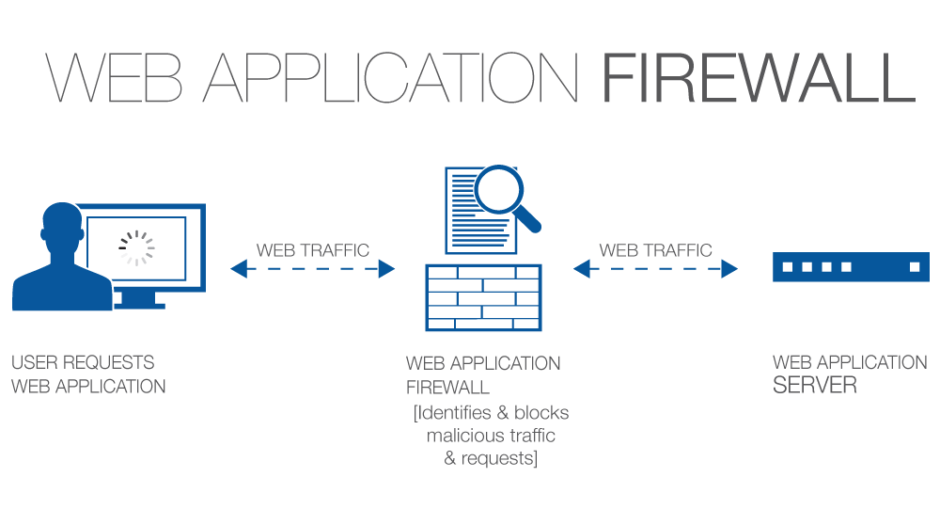
Firewall Aplikasi Web (WAF) digunakan untuk melindungi aplikasi web dengan menapis dan memantau trafik HTTP antara aplikasi web dan Internet. Ia biasanya melindungi aplikasi web daripada serangan seperti pemalsuan silang tapak, skrip silang tapak (XSS), penyertaan fail dan suntikan SQL, antara lain. Kaedah pertahanan ini tidak direka untuk menghentikan setiap bentuk serangan. Seperti kebanyakan pertahanan, ia memerlukan lebih daripada satu sistem pertahanan untuk mewujudkan pertahanan yang kukuh terhadap pelbagai vektor serangan.
Apabila anda mempunyai tembok api aplikasi web, ia dimasukkan di hadapan aplikasi web, di mana ia mewujudkan perisai antara aplikasi web dan Internet. Tujuan WAF adalah untuk menapis trafik berniat jahat dan membenarkan trafik yang selamat.
Sumber: Cloudflare
Bacaan Tambahan: Keselamatan Aplikasi Web Tanpa Rintangan Organisasi
Istilah Berkaitan: Proksi Aplikasi , Firewall , Proksi Songsang
Jika anda mampu membelinya, maka ya anda harus melaksanakan Tembok Api Aplikasi Web. Perlu diingat bahawa WAF perlu melihat trafik yang tidak disulitkan supaya anda memerlukan peranti lain untuk menyahsulit trafik SSL dan kemudian menghantar trafik HTTP melalui WAF anda sebelum ia diubah hala ke pelayan web anda. WAF memang menambah banyak kerumitan pada tapak web dan bukan untuk orang yang lemah hati. Walau bagaimanapun, menggunakan Tembok Api Aplikasi Web adalah amalan terbaik untuk melindungi tapak web anda dan aplikasi web anda daripada pelbagai serangan penggodam, menurut beberapa pakar keselamatan. WAF bertindak sebagai proksi dan memantau trafik yang masuk dan keluar dari tapak web anda untuk memastikan bahawa penggodam tidak dapat mengakses kandungan yang dilindungi dalam tapak web anda, atau lebih teruk lagi, memecah masuk ke tapak web anda melalui paket serangan yang direka khas. Selain itu, WAF melindungi kelemahan tapak web anda yang mungkin tidak disedari oleh pembangun anda. Penggodam semakin menyasarkan PKS kerana mereka menyedari bahawa banyak PKS kekurangan langkah keselamatan siber asas. Sebagai tindak balas, pemilik SMB perlu mengawal tapak web mereka dan meningkatkan keselamatan keseluruhan mereka. Nota sampingan kepada SMB, jika anda memproses kad kredit dalam aplikasi web anda secara terus tanpa menyerahkannya kepada pembekal pihak ketiga untuk diproses, maka anda bertanggungjawab untuk menggunakan penyelesaian WAF untuk pematuhan PCI/DSS.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

