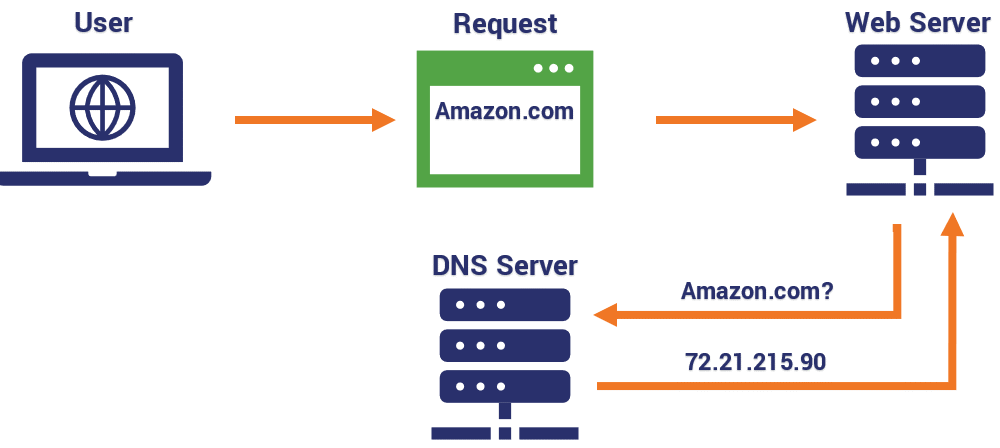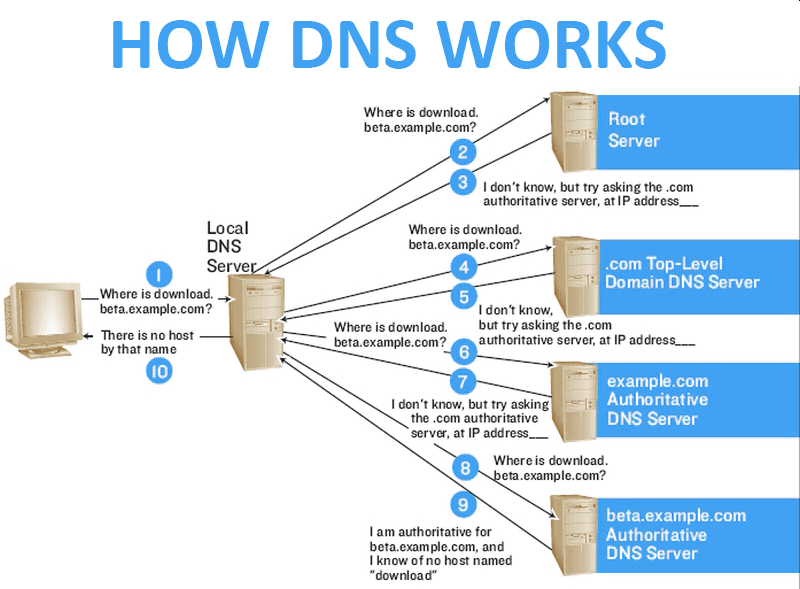
Sistem Nama Domain (DNS) pada asasnya ialah 'buku telefon' Internet. DNS ialah cara yang rumit dan toleran terhadap kesalahan untuk menghubungkan orang ramai ke sumber dalam talian. Walaupun agak rumit, artikel ini akan memberikan anda gambaran keseluruhan DNS yang paling mudah dan cara ia berfungsi.
Internet hari ini mempunyai 13 " Pelayan Nama Root ". Ia menggunakan huruf dari 'a' hingga 'm'. Pelayan nama root mengenal pasti secara hierarki semua pelayan nama lain yang bertanggungjawab untuk jenis domain yang berbeza (iaitu: .gov, .com, .edu). Contohnya, pelayan nama root tidak tahu di mana amazon.com berada melalui IP. Walau bagaimanapun, mereka tahu di mana pelayan nama .com, setempat kepada anda, berada, yang boleh memberikan anda Alamat IP untuk domain ini. Pelayan DNS .com akan diminta dan ia akan memberikan Alamat IP yang betul kembali ke komputer anda untuk menghubungkan anda dalam masa beberapa milisaat.
DNS juga memainkan peranan dalam keselamatan e-mel melalui sumber atau jenis rekod tertentu. E-mel dihantar berdasarkan nama domain anda yang mempunyai entri DNS yang dipanggil rekod Mail Exchange (MX). Rekod MX digunakan oleh sistem e-mel internet untuk mengetahui cara menghantar e-mel ke domain anda. Malangnya, sesiapa sahaja boleh berpura-pura menjadi orang lain dalam talian yang membawa kepada serangan pancingan data dan penipuan.
Untuk memerangi ini, Pasukan Petugas Kejuruteraan Internet (“IETF”) mencipta protokol DNS untuk melindungi pengguna dan domain daripada serangan ini. Rekod DNS ini termasuk: Rangka Kerja Dasar Pengirim (SPF), Mel Dikenalpasti Kunci Domain (DKIM) dan Domain Malangnya, tidak semua domain telah mendayakan perlindungan keselamatan ini. Mendayakan ketiga-tiga rekod DNS ini membantu melindungi pelanggan anda daripada serangan penyamaran yang dikatakan daripada anda, tetapi sebenarnya daripada penggodam. Mereka boleh menghalang serangan spoofing dan mengehadkan orang yang boleh menghantar e-mel daripada domain anda.
Bercakap dengan pentadbir DNS anda hari ini tentang mendayakan protokol keselamatan DNS seperti SPF , DKIM dan DMARC . Anda pasti gembira kerana telah berbuat demikian.
Sumber: CSO Dalam Talian , SmarterTools
Bacaan Tambahan: Cara Menyediakan DMARC/DKIM – CyberHoot
Istilah Berkaitan: DMARC , DKIM , SPF
SMB harus mempunyai persediaan SPF, DMARC dan DKIM untuk membantu mengelakkan serangan perisian hasad dan pancingan data daripada mendarat dalam peti masuk pengguna. Berikut ialah beberapa tindakan yang boleh diambil oleh syarikat anda untuk membantu meningkatkan keselamatan dan mengurangkan peluang menjadi mangsa serangan pancingan data:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Blog minggu ini mempunyai...
Maklumat Lanjut
Sekali-sekala, perisian hasad datang dengan helah yang cukup bijak untuk membuat penyelidik keselamatan berhenti seketika dan...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.