Soal Selidik Penilaian Kendiri (SAQ) paling biasa digunakan dalam ruang Piawaian Keselamatan Data Industri Kad Pembayaran (PCI-DSS) untuk menentukan sama ada pedagang atau penyedia perkhidmatan mematuhi piawaian PCI-DSS. Terdapat 8 jenis SAQ yang berbeza, setiap satu untuk jenis organisasi yang berbeza yang mengendalikan maklumat PCI. 8 jenis berbeza boleh didapati di bawah:
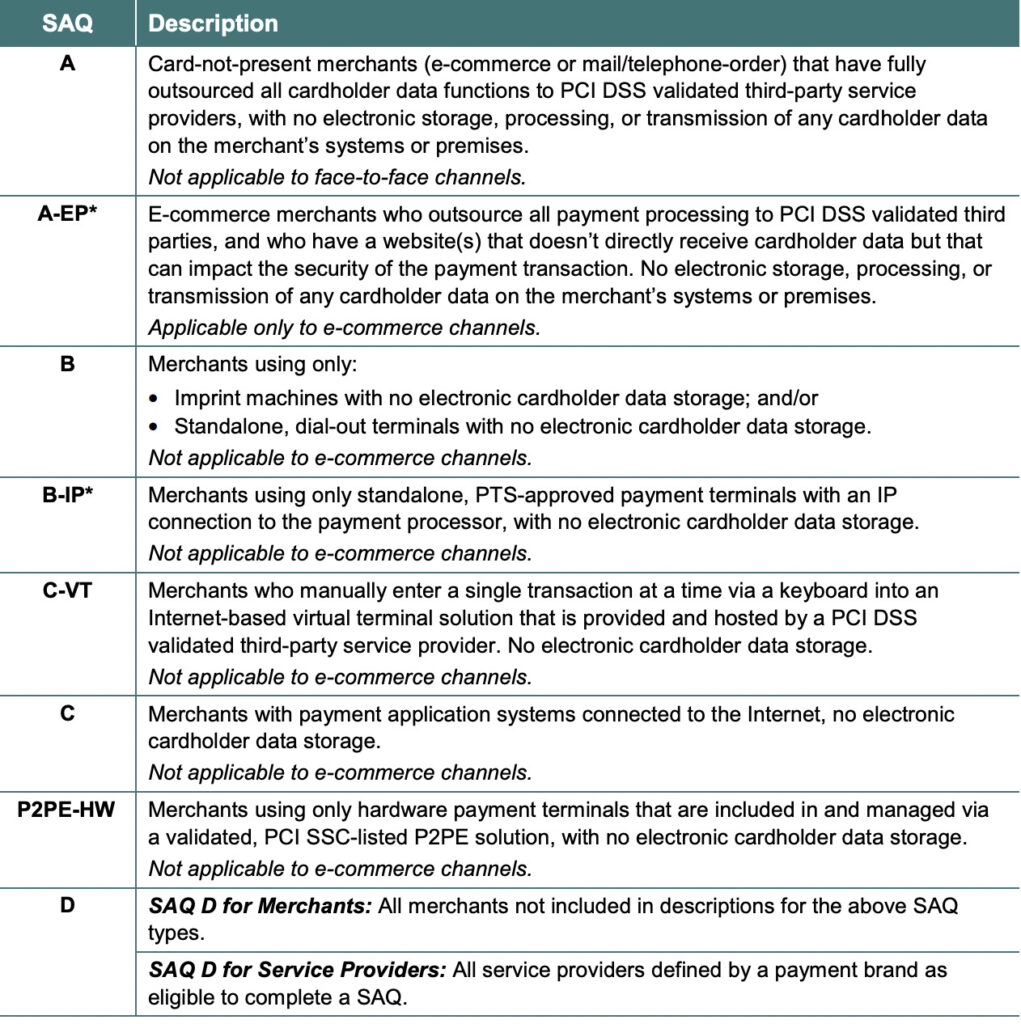
Cara anda memproses kad kredit dan mengendalikan data pemegang kad menentukan SAQ yang perlu diisi oleh perniagaan anda. Contohnya, jika anda tidak mempunyai etalase dan semua produk anda dijual dalam talian melalui pihak ketiga, anda mungkin layak untuk SAQ A atau SAQ A-EP. Jika anda mempunyai etalase yang memproses kad kredit melalui Internet dan anda juga menyimpan data kad kredit pelanggan, anda mungkin seorang pedagang SAQ D.
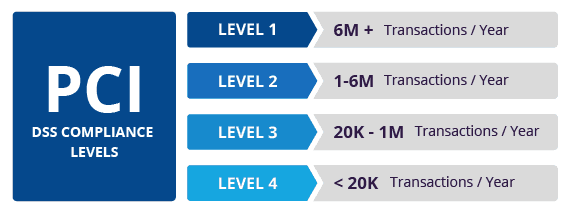
Selain melengkapkan SAQ untuk keperluan pematuhan PCI anda, terdapat SMB metrik sekunder yang perlu dipertimbangkan - iaitu volum transaksi. PCI-DSS juga mempunyai julat volum transaksi yang menentukan sama ada anda boleh menilai sendiri (di bawah 20,000 transaksi kad kredit setahun) dan mesti mengupah QSA luar (Penilai Keselamatan Layak) di mana anda berada di tahap pematuhan Tahap 2 atau Tahap 1, untuk melaksanakan audit syarikat anda.
SAQ atau Soal Selidik Penilaian Kendiri bukan sekadar peta jalan kepada pematuhan; ia adalah peta jalan ke arah keselamatan siber yang lebih baik. Mengisi PCI SAQ ialah salah satu cara terbaik untuk memastikan anda tidak kehilangan sebarang keperluan keselamatan perniagaan. Selain itu, pemproses pedagang tidak mahu bekerja dengan perniagaan yang tidak selamat, jadi mereka biasanya memerlukan setiap pedagang menyediakan PCI SAQ sebagai bukti keselamatan pembayaran. Jika organisasi anda berfungsi dengan data PCI, maka anda berkemungkinan telah melengkapkan atau perlu melengkapkan SAQ, rujuk jadual di atas yang SAQ boleh digunakan untuk perniagaan anda. Bekerja melalui SAQ anda akan membantu anda menentukan perkara yang perlu anda lakukan, tetapi maklumat di bawah akan membantu anda meningkatkan lagi kebersihan keselamatan siber anda.
Syor Keselamatan Siber Tambahan
Selain itu, cadangan di bawah akan membantu anda dan perniagaan anda kekal selamat dengan pelbagai ancaman yang mungkin anda hadapi setiap hari. Semua cadangan yang disenaraikan di bawah boleh didapati dengan mengupah perkhidmatan pembangunan Program vCISO CyberHoot.
Semua cadangan ini terbina dalam produk CyberHoot atau Perkhidmatan vCISO CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menilai dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami untuk mengikuti kemas kini keselamatan siber semasa.
Sumber:
Membaca tambahan:
Gambaran Keseluruhan Pematuhan PCI
MSP Perlu Memerlukan Penilaian Risiko
Terma Berkaitan:
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.